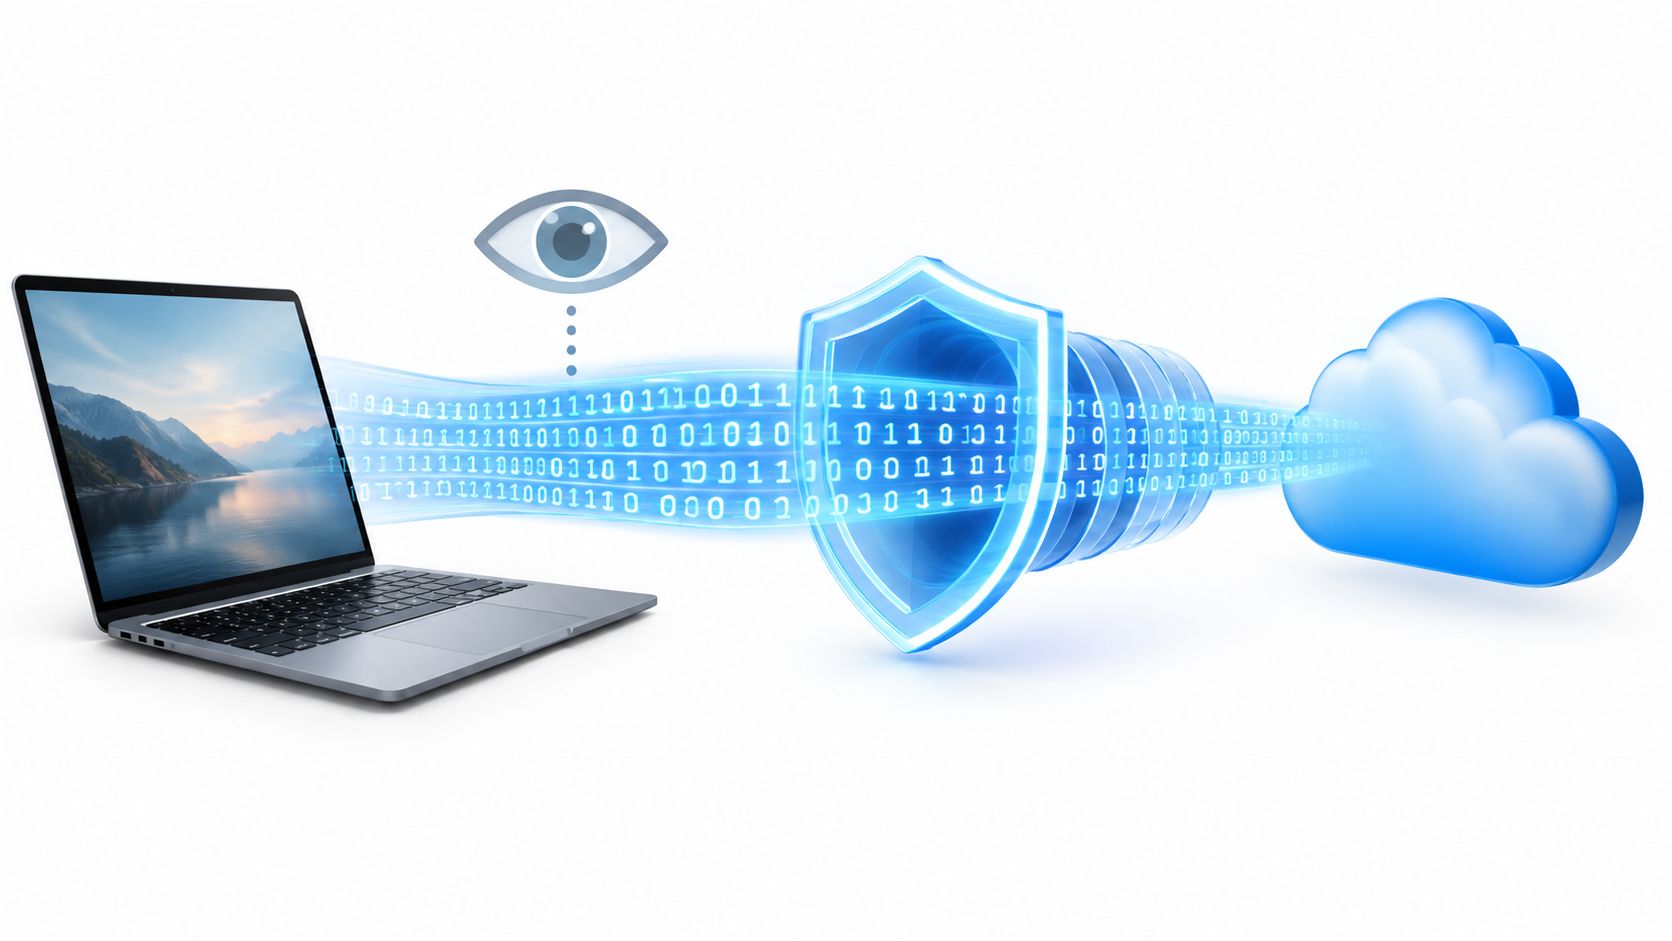
HTTPS oculta tus contraseñas, términos de búsqueda enviados a un sitio y contenido específico de la página, pero tu ISP aún puede ver tu dirección IP, tiempos de conexión, volumen de tráfico y el dominio que estás visitando. La conexión no es invisible, solo está parcialmente encriptada.
Entonces, ¿qué puede ver mi ISP cuando un equipo de marketing ejecuta varias sesiones de cuenta, un sistema de scraping verifica precios o un flujo de trabajo de verificación de anuncios carga una campaña desde una red móvil? La respuesta habitual, “HTTPS protege todo”, omite el detalle operativo que importa. La encriptación protege la carga útil. El enrutamiento y los metadatos aún revelan la forma de la conexión.
Esa distinción afecta la privacidad, el cumplimiento, la separación de cuentas, la geo-segmentación y la fiabilidad de los flujos de trabajo automatizados. Un negocio puede proteger las credenciales de inicio de sesión mientras expone su identidad de red, infraestructura de destino, patrones de tiempo y volumen de tráfico al proveedor de acceso.
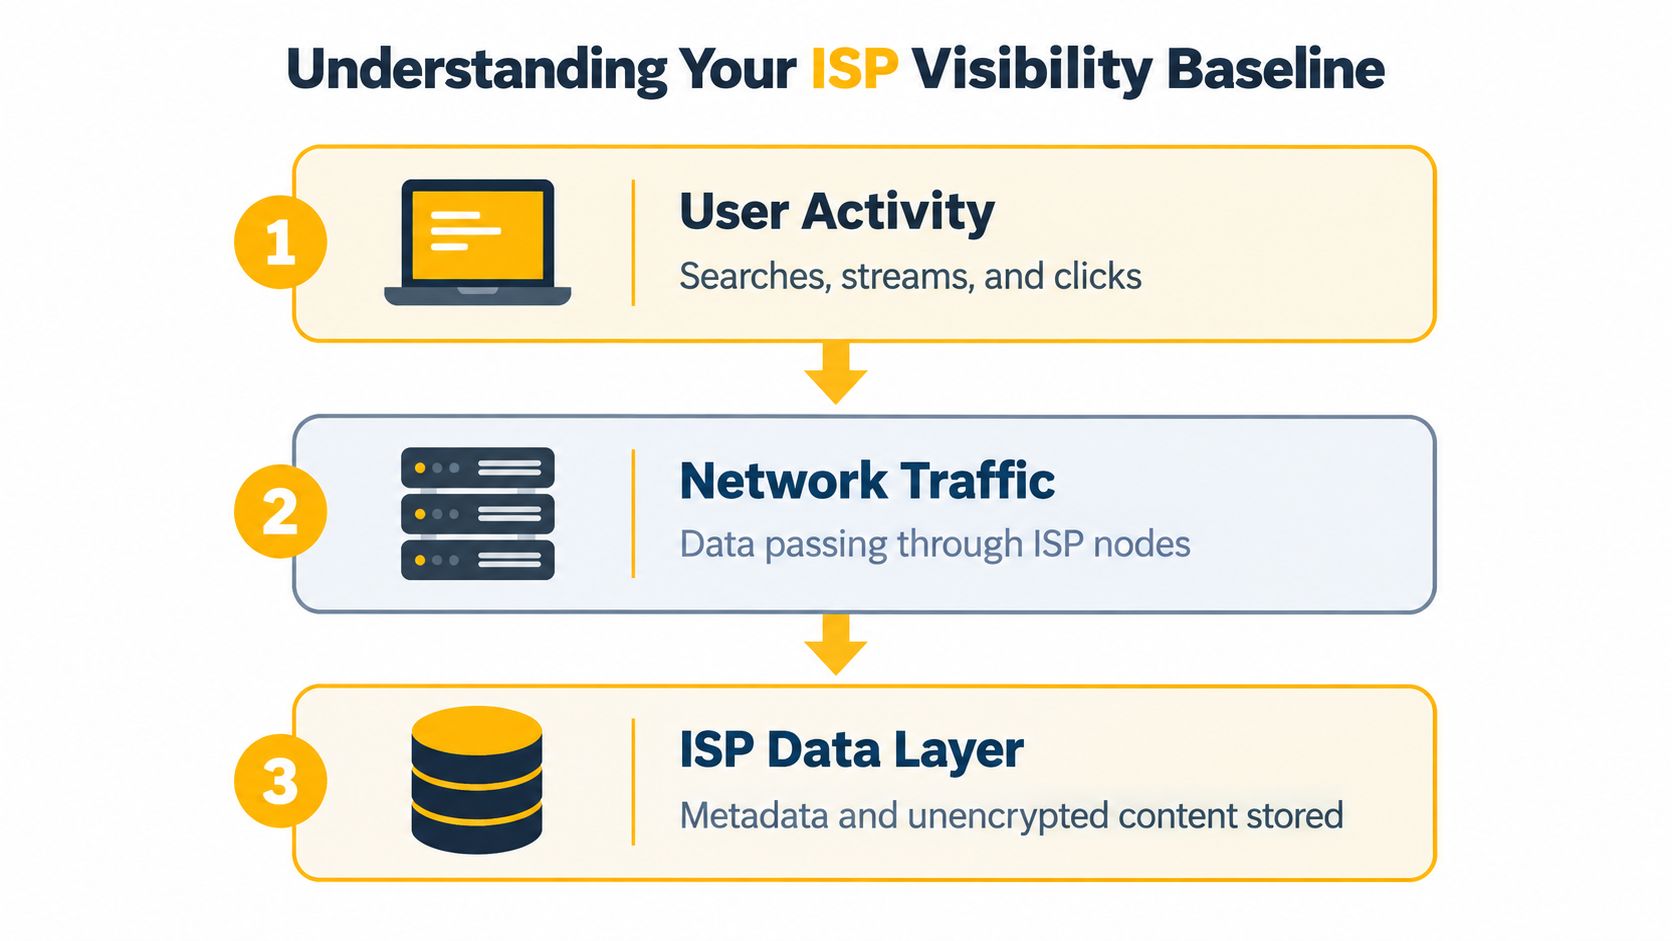
Entendiendo tu base de visibilidad del ISP
Un equipo de ventas al por menor revisó una campaña sensible a la ubicación y hizo una pregunta simple: ¿podía el ISP ver qué página de producto abrió el script de verificación? El equipo asumió que HTTPS hacía que la sesión fuera privada de extremo a extremo. La respuesta más precisa era más limitada. El ISP generalmente podía identificar el dominio de destino y observar los metadatos de conexión, pero normalmente no podía leer la ruta de la página, las credenciales de la cuenta, el contenido del formulario o el artículo visto.
Esa base proviene de cómo funciona el enrutamiento de internet. Tu dispositivo envía tráfico a través de un proveedor de acceso antes de que llegue a un sitio web, aplicación, proxy u otro punto final. El proveedor necesita suficiente información para entregar paquetes, gestionar su red y mantener la conexión del suscriptor. HTTPS luego encripta los datos de la aplicación dentro de esa conexión, creando un límite entre metadatos visibles y contenido protegido.
Lo que permanece visible
Según la explicación de la Fundación Frontera Electrónica sobre la visibilidad de HTTPS, un ISP generalmente puede observar:
- El dominio de destino, como
example.com, incluso cuando la página utiliza HTTPS. - La dirección IP asignada al cliente, que identifica la conexión de acceso.
- Tiempo de conexión y volumen de tráfico, incluyendo cuándo comienza una sesión y cuánto dato se mueve.
- Alguna actividad de DNS, cuando el dispositivo utiliza resolución DNS ordinaria y no encriptada.
Esa información puede ser útil sin revelar la página en sí. Un proveedor podría no saber si un usuario abrió un panel de control de cuenta o un artículo específico, pero los dominios de destino repetidos y el tiempo aún pueden describir cómo se utiliza una conexión.
Lo que HTTPS normalmente protege
HTTPS generalmente impide que el ISP lea la ruta de URL después del dominio, contraseñas, mensajes, datos de formularios, términos de búsqueda enviados al sitio y contenido específico de la página. La EFF ilustra la distinción con una URL como eff.org/deeplinks: un observador de la red puede identificar eff.org, pero no la página individual después de la barra.
El modo de navegación privada no cambia este límite de red. Puede evitar que un navegador retenga el historial local o los datos del formulario, pero no altera el tráfico que pasa a través del ISP. Para un negocio, eso significa que un perfil de navegador local limpio no es un sustituto para un enrutamiento controlado.
Regla práctica: Trata HTTPS como confidencialidad del contenido, no como una conexión anónima.
Para la gestión de redes sociales de múltiples cuentas, verificación de anuncios e investigación de mercado, la pregunta base no es “¿Puede el ISP leer mi navegador?” Es “¿Qué identidad de red y metadatos de destino observa el ISP antes de que mi solicitud llegue al servicio?” Ese marco conduce a mejores decisiones sobre proxies, VPNs, DNS y diseño de sesiones.
Desencriptando metadatos de red y datos de conexión
La forma más útil de analizar la visibilidad del ISP es separar la conexión en capas. La primera capa es la dirección, la segunda es la resolución de nombres y la configuración de la sesión, y la tercera es la carga útil de la aplicación encriptada.
Dirección y enrutamiento
El ISP generalmente puede observar la dirección IP pública del suscriptor y la dirección IP de destino contactada durante una sesión. También puede observar marcas de tiempo de conexión, tamaños de paquetes, volumen de tráfico y otras características del tráfico. Las IPs de destino no son indicadores perfectos de dominio porque las redes de entrega de contenido y el alojamiento compartido pueden colocar múltiples dominios detrás de una dirección, pero aún proporcionan contexto de enrutamiento.
El ISP también ve la conexión como una secuencia en lugar de un solo evento. Una solicitud corta seguida de una transferencia sostenida se ve diferente de intercambios pequeños repetidos. Eso no revela el contenido preciso, pero el tiempo y el volumen pueden apoyar la identificación amplia del servicio o el perfil de uso.
DNS y SNI
Con DNS convencional, el dispositivo envía una consulta de dominio a un resolutor. Si el ISP opera ese resolutor, puede recibir directamente el dominio solicitado. DNS encriptado cambia esa exposición específica, pero no oculta automáticamente cada señal de destino.
Durante muchas sesiones TLS, la Indicación de Nombre del Servidor, o SNI, puede exponer el nombre de host solicitado durante la configuración de la conexión. SNI es parte del apretón de manos TLS, la negociación que establece una sesión HTTPS encriptada. El Cliente Hello encriptado puede reducir la exposición del nombre de host, pero el soporte no es universal, por lo que los equipos no deben tratarlo como un control operativo completo.
Por qué los metadatos importan comercialmente
Los metadatos adquieren valor cuando un proveedor puede asociarlos con una cuenta de suscriptor, identidad de facturación, dispositivo o ubicación aproximada. Un informe del personal de la Comisión Federal de Comercio de EE. UU. sobre seis ISP importantes declaró que al menos dos proveedores en su estudio combinaron la información personal de los clientes con el historial de navegación con fines publicitarios.
Ese ejemplo es importante porque la exposición no se limita a una URL. La actividad de navegación, el comportamiento de streaming, la información sobre el uso de aplicaciones y los datos de ubicación pueden convertirse en parte de un perfil de uso más amplio. HTTPS reduce el contenido legible, pero no impide que el proveedor de acceso retenga metadatos de conexión o los combine con información de sus propias operaciones.
Para los equipos técnicos, la latencia pertenece a la misma conversación de diagnóstico. Un proxy o VPN puede proteger la visibilidad de destino mientras agrega otro salto de red, así que mide el tiempo de respuesta y el comportamiento de fallos en lugar de asumir que la ruta es aceptable. La guía de medición de latencia es útil al validar si un control de privacidad aún cumple con los requisitos de verificaciones de anuncios, pruebas de QA o monitoreo de precios.
La retención es una pregunta separada de la visibilidad. Las políticas, la jurisdicción, el proceso legal y las prácticas comerciales influyen en cuánto tiempo un ISP puede mantener metadatos observables y cómo puede usarlos. No prometas a un cliente que la encriptación elimina los registros del proveedor de acceso. Promete solo la protección más limitada que proporciona la tecnología.
El papel de la encriptación en la reducción de la visibilidad del ISP
La encriptación funciona protegiendo los datos antes de que crucen la red de acceso. El dispositivo y el destino establecen una sesión segura, y el ISP transporta el tráfico resultante sin normalmente leer la carga útil de la aplicación.
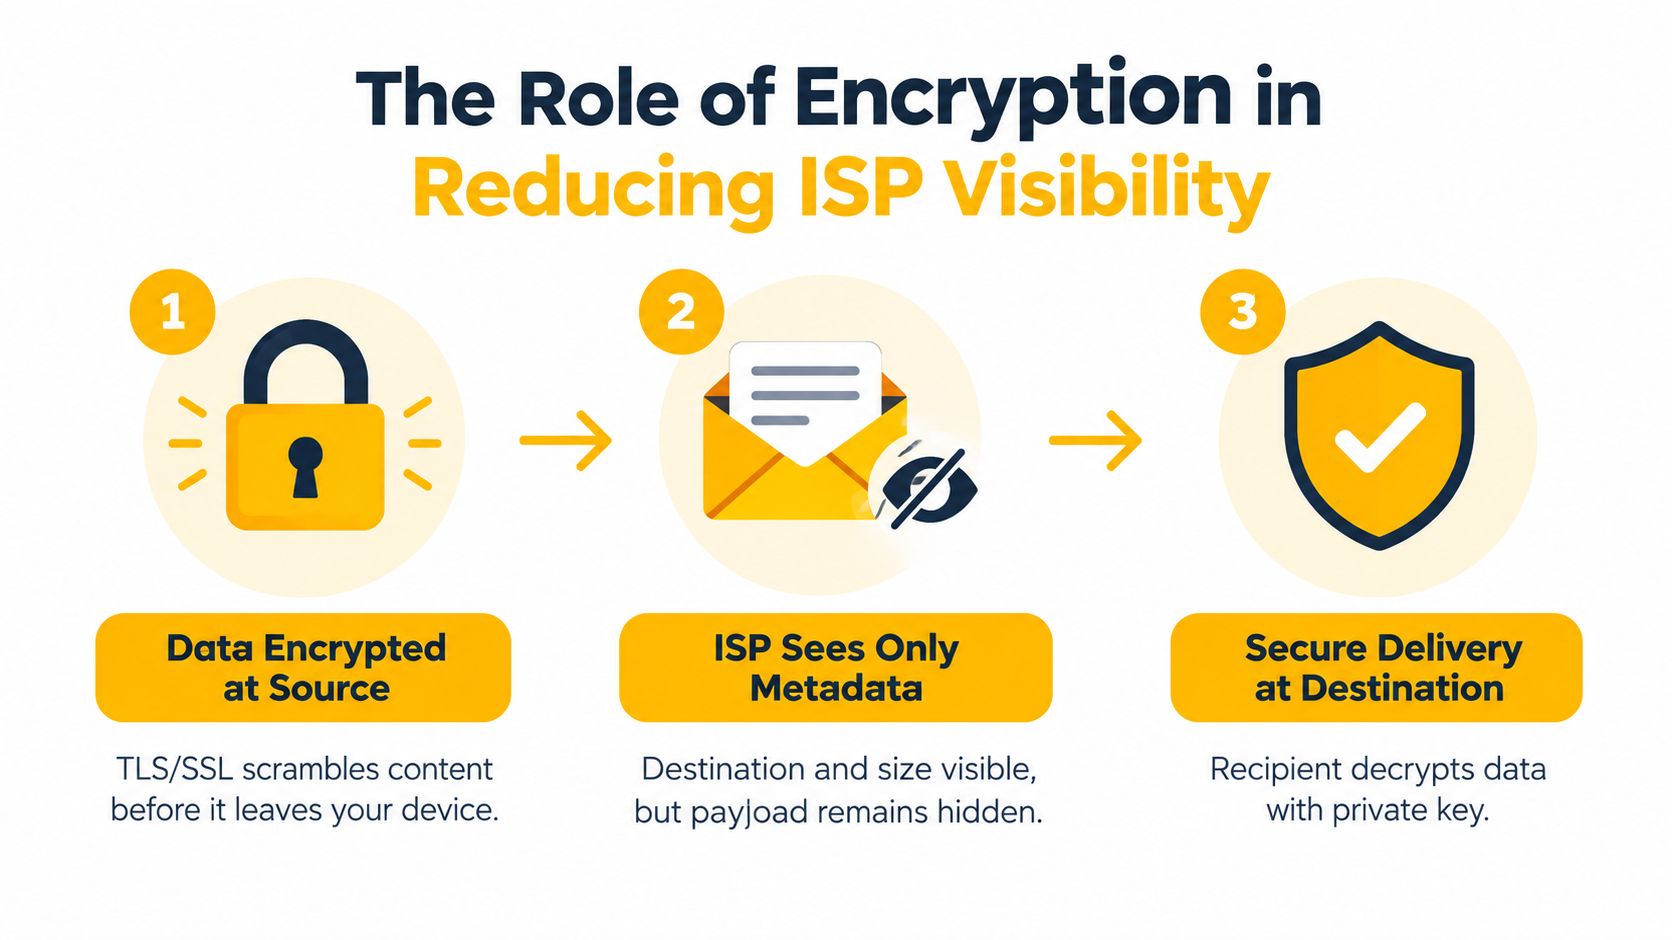
HTTPS protege la carga útil
En una sesión HTTPS normal, TLS encripta la ruta de URL, el contenido de la página, las credenciales, los datos del formulario y los mensajes intercambiados dentro de la sesión. El ISP aún puede observar generalmente la dirección IP del suscriptor, la dirección IP de destino, las marcas de tiempo de conexión, los tamaños de paquetes y el volumen de tráfico, como se describe en esta explicación técnica de la EFF sobre los metadatos de HTTPS.
Por eso, una contraseña enviada a un sitio web seguro está protegida de la inspección ordinaria de la red, mientras que el dominio puede seguir siendo visible. La distinción es especialmente importante para las operaciones de cuenta. HTTPS protege el intercambio de inicio de sesión, pero no hace que la IP de origen parezca un usuario, país, operador o red diferente.
DNS encriptado cierra un camino de fuga
DNS sobre HTTPS, o DoH, y DNS sobre TLS, o DoT, encriptan la búsqueda de dominio entre el dispositivo y el resolvedor seleccionado. La documentación de DoH de Mozilla explica que el DNS encriptado evita que el ISP u otro observador local vea esas búsquedas en texto claro.
Esto desplaza la visibilidad en lugar de eliminarla. El resolvedor recibe la solicitud DNS, mientras que el ISP aún puede observar direcciones IP de destino, tiempos, volumen de tráfico y, en muchas conexiones TLS, el nombre de host expuesto a través de SNI. El DNS encriptado tampoco cambia la IP pública de origen presentada a un sitio web, por lo que por sí solo no resolverá problemas de geo-targeting o separación de cuentas.
Una implementación sólida trata los controles como capas:
- Usar HTTPS para proteger el contenido de la aplicación.
- Usar DNS encriptado para evitar que las consultas DNS ordinarias expongan dominios al resolvedor del ISP.
- Revisar la exposición del nombre de host, ya que SNI y las IPs de destino aún pueden proporcionar pistas.
- Controlar la ruta de salida con una VPN o proxy cuando el sitio web debe ver una IP pública diferente.
El resultado es una visibilidad reducida, no invisibilidad. Para flujos de trabajo con alta carga de cumplimiento, documente exactamente qué parte puede ver qué capa. El ISP puede ver un túnel o conexión proxy, el operador del proxy puede ver metadatos de tráfico enrutado, y el destino puede ver la IP pública del proxy. Un diseño de privacidad es creíble cuando establece esos compromisos de manera clara.
Evaluando VPNs y Proxies para la Protección de la Privacidad
¿Qué control se ajusta al flujo de trabajo: una VPN que protege el tráfico desde el dispositivo, o un proxy que asigna una identidad de salida a una aplicación específica? Ambos cambian la ruta entre el dispositivo y el destino, pero resuelven diferentes problemas operativos. Una VPN generalmente crea un túnel encriptado a nivel de dispositivo. Un proxy generalmente maneja el tráfico de una aplicación o flujo de trabajo, lo que hace que las identidades de sesión separadas sean más fáciles de gestionar.
Una VPN configurada correctamente generalmente evita que el ISP lea dominios visitados, rutas de página, búsquedas y contenido porque el tráfico y DNS pasan a través del túnel encriptado. El ISP aún puede identificar el punto final de la VPN, su dirección, tiempo de conexión, duración de la sesión y volumen de datos aproximado, como se explica en esta guía de visibilidad de VPN. El túnel reduce la visibilidad del contenido sin eliminar los metadatos de la red.
Eligiendo la ruta según el requisito
- VPN: Adecuada para una privacidad amplia a nivel de dispositivo del ISP. Verifique el enrutamiento DNS, el comportamiento de IPv6, el túnel dividido y la operación del interruptor de apagado antes de confiar en ella.
- Proxy residencial: Utiliza direcciones asociadas con redes de acceso residencial. Puede adaptarse a flujos de trabajo de investigación y verificación que requieren una identidad de red no de centro de datos, siempre que la actividad sea legal y autorizada.
- Proxy de centro de datos: Funciona desde infraestructura de alojamiento. A menudo ofrece un rendimiento y control predecibles, mientras que su ASN, o Número de Sistema Autónomo, identifica un rango de red de alojamiento que algunos servicios evalúan de manera diferente al acceso del consumidor.
- Proxy móvil: Rutea a través de redes de operadores 4G o 5G. Las direcciones móviles pueden ser más difíciles de bloquear en su totalidad porque los operadores utilizan grupos de direcciones compartidas y los usuarios legítimos pueden aparecer detrás de la misma infraestructura.
Un proxy no encripta automáticamente cada aplicación. Con HTTPS, la carga de la sesión permanece protegida entre el dispositivo y el destino mientras el proxy gestiona la ruta. Una aplicación que utiliza tráfico no encriptado puede exponer su contenido al proxy y otros intermediarios. HTTP y SOCKS5 definen el comportamiento de enrutamiento, no la protección de contenido de extremo a extremo.
Comparación de visibilidad entre VPNs y proxies
| Herramienta | Oculta el Dominio de Destino | Oculta la Dirección IP | Oculta el Volumen de Tráfico |
|---|---|---|---|
| HTTPS | Generalmente oculta rutas de página y contenido, no necesariamente el dominio | No | No |
| DNS encriptado | Oculta la búsqueda DNS del resolvedor del ISP | No | No |
| VPN | Generalmente oculta destinos dentro del túnel del ISP | Oculta la IP de origen del destino | No, el ISP puede ver el volumen del túnel |
| Proxy | Generalmente oculta el destino del ISP cuando el ISP ve solo la ruta del proxy | Oculta la IP de origen del destino | No, el ISP puede ver el volumen de la sesión del proxy |
Controles operativos que importan
Rotación de IP cambia la dirección de salida en un horario o cuando se solicita. Puede separar sesiones de investigación independientes, pero los cambios frecuentes pueden interrumpir la autenticación y parecer sospechosos. Sesiones pegajosas retienen una dirección de salida durante un período definido. Ese patrón generalmente se adapta a inicios de sesión de múltiples pasos, flujos de QA y renderización de anuncios de manera más confiable.
Para la multi-cuenta, separe la sesión de cuenta, el estado del navegador, las credenciales y la identidad de salida. Una nueva IP por sí sola no crea un límite de cuenta conforme. Para la verificación de anuncios, preserve la sesión el tiempo suficiente para cargar la colocación de manera consistente, luego registre la ubicación de prueba autorizada, la identidad de salida observada y el resultado.
El geo-targeting depende de más que la selección del país. El ASN del operador o de alojamiento de la IP, la ruta DNS, la configuración regional del navegador y la configuración de la aplicación pueden afectar cómo un servicio interpreta la ubicación. Seleccione el alcance de ubicación más estrecho requerido por la prueba autorizada y documente los controles utilizados.
Evoproxy proporciona enrutamiento de proxy móvil con puertos personales y compartidos, rotación configurable y conectividad móvil francesa. Trátelo como una opción de infraestructura, no como un sustituto de controles de acceso, consentimiento, reglas de plataforma o pruebas de fuga. Su función es cambiar el camino de la red y la identidad de salida pública para flujos de trabajo aprobados. Su equipo sigue siendo responsable de la automatización y su autorización.
La regla práctica es directa: las sesiones estables necesitan pegajosidad, las identidades independientes necesitan separación y las afirmaciones de privacidad necesitan verificación. Revise el enmascaramiento de IP con proxies al mapear esos requisitos a una arquitectura de aplicación.
Aplicaciones del Mundo Real para Negocios y Automatización
Una agencia de redes sociales, un equipo de verificación de anuncios y un grupo de inteligencia minorista pueden usar proxies, pero sus condiciones de fallo difieren. La agencia necesita que las sesiones de cuenta permanezcan consistentes. El equipo de verificación necesita observar cómo se renderiza un anuncio desde una ubicación autorizada. El equipo minorista necesita solicitudes repetibles sin confundir una identidad de investigación compartida con la propia red de un cliente.
Por qué las redes móviles se comportan de manera diferente
La conectividad móvil a menudo utiliza NAT de grado operador, o CGNAT, que permite a un operador colocar a muchos suscriptores detrás de un grupo más pequeño de direcciones IPv4 públicas. RFC 6598 reserva el bloque IPv4 100.64.0.0/10 como Espacio de Direcciones Compartidas para redes de proveedores de servicios que utilizan NAT de grado operador.
La consecuencia práctica es importante para la atribución. Un sitio web puede ver una dirección de salida compartida del operador en lugar de una dirección de dispositivo asignada de manera única, mientras que el operador retiene el estado de traducción que asocia conexiones con suscriptores. Esa estructura compartida puede hacer que las IP móviles sean más difíciles de bloquear indiscriminadamente que los rangos de centros de datos, porque bloquear una dirección puede afectar a muchos usuarios móviles legítimos.
Esto no hace que los proxies móviles sean invisibles o universalmente confiables. Un servicio aún puede evaluar el comportamiento de la sesión, las cookies, los encabezados, el historial de cuentas, los patrones de solicitud y otras señales. El enrutamiento móvil mejora la capa de identidad de la red, pero no puede compensar la automatización abusiva o las violaciones de las reglas de la plataforma.
Adapta el diseño al flujo de trabajo
La gestión de múltiples cuentas necesita un mapeo de cuenta a sesión. Asigna una sesión móvil estable a cada flujo de trabajo de cuenta autorizada, mantén las cookies y los perfiles de navegador aislados, y rota solo cuando la tarea lo permita. No pongas varias identidades no relacionadas detrás de una sesión no controlada y luego diagnostiques cada desafío como un problema de proxy.
La verificación de anuncios necesita reproducibilidad. Selecciona la geografía objetivo, preserva la sesión mientras se carga la página y la cadena de redirección, captura lo que ve el usuario y registra la IP de salida y la marca de tiempo para auditoría interna. Una dirección rotativa en cada solicitud puede hacer que la prueba sea menos representativa.
El monitoreo de precios y SEO generalmente se beneficia de un ritmo controlado y una clara separación de identidades. Usa rotación donde el objetivo lo permita, respeta las políticas de acceso y almacena en caché los resultados para que el sistema no genere solicitudes innecesarias. Para la protección de la marca, el mismo enfoque puede apoyar verificaciones autorizadas para suplantación, listados no autorizados y diferencias de contenido regional.
Las pruebas de QA necesitan una matriz conocida. Prueba las condiciones de acceso móvil y fijo por separado, valida el comportamiento de DNS y IP pública, y registra fallos por ruta en lugar de tratar todos los errores de red como defectos de aplicación.
Consejo operativo: Un proxy debe hacer que una prueba sea repetible, no simplemente hacer que la solicitud se vea diferente.
Los proxies HTTP son convenientes para el tráfico de navegador y solicitudes web. SOCKS5 puede soportar una gama más amplia de tráfico de aplicaciones, pero no cifra la carga útil por sí mismo. En cualquier caso, mantén las credenciales seguras, monitorea la fuga de sesiones y haz que la revisión de cumplimiento sea parte de la implementación en lugar de una reflexión posterior.
Próximos pasos para asegurar tu huella digital
Comienza documentando el límite de visibilidad para cada flujo de trabajo. Identifica lo que ve el ISP, lo que ve el operador de proxy o VPN, lo que ve el destino y qué registros retiene tu propio sistema.
Luego prueba la ruta en lugar de confiar en su etiqueta. Verifica la resolución de DNS a través del camino previsto, revisa el comportamiento de IPv6, verifica que el túnel dividido no esté eludiendo el control y confirma que un túnel o sesión de proxy caído falle de manera segura. Usa sesiones persistentes para flujos de múltiples pasos y rotación para tareas que requieren cambiar identidades de salida.
La invisibilidad completa no es el objetivo. La exposición controlada, el enrutamiento predecible y la automatización conforme son objetivos más útiles para los sistemas empresariales.
Evoproxy ofrece enrutamiento de proxy móvil 4G/LTE/3G con puertos personales y compartidos, rotación configurable y conectividad IP móvil francesa para gestión social aprobada, verificación de anuncios, investigación y flujos de trabajo de QA. Visita Evoproxy para revisar las opciones de enrutamiento móvil disponibles para tu caso de uso específico.