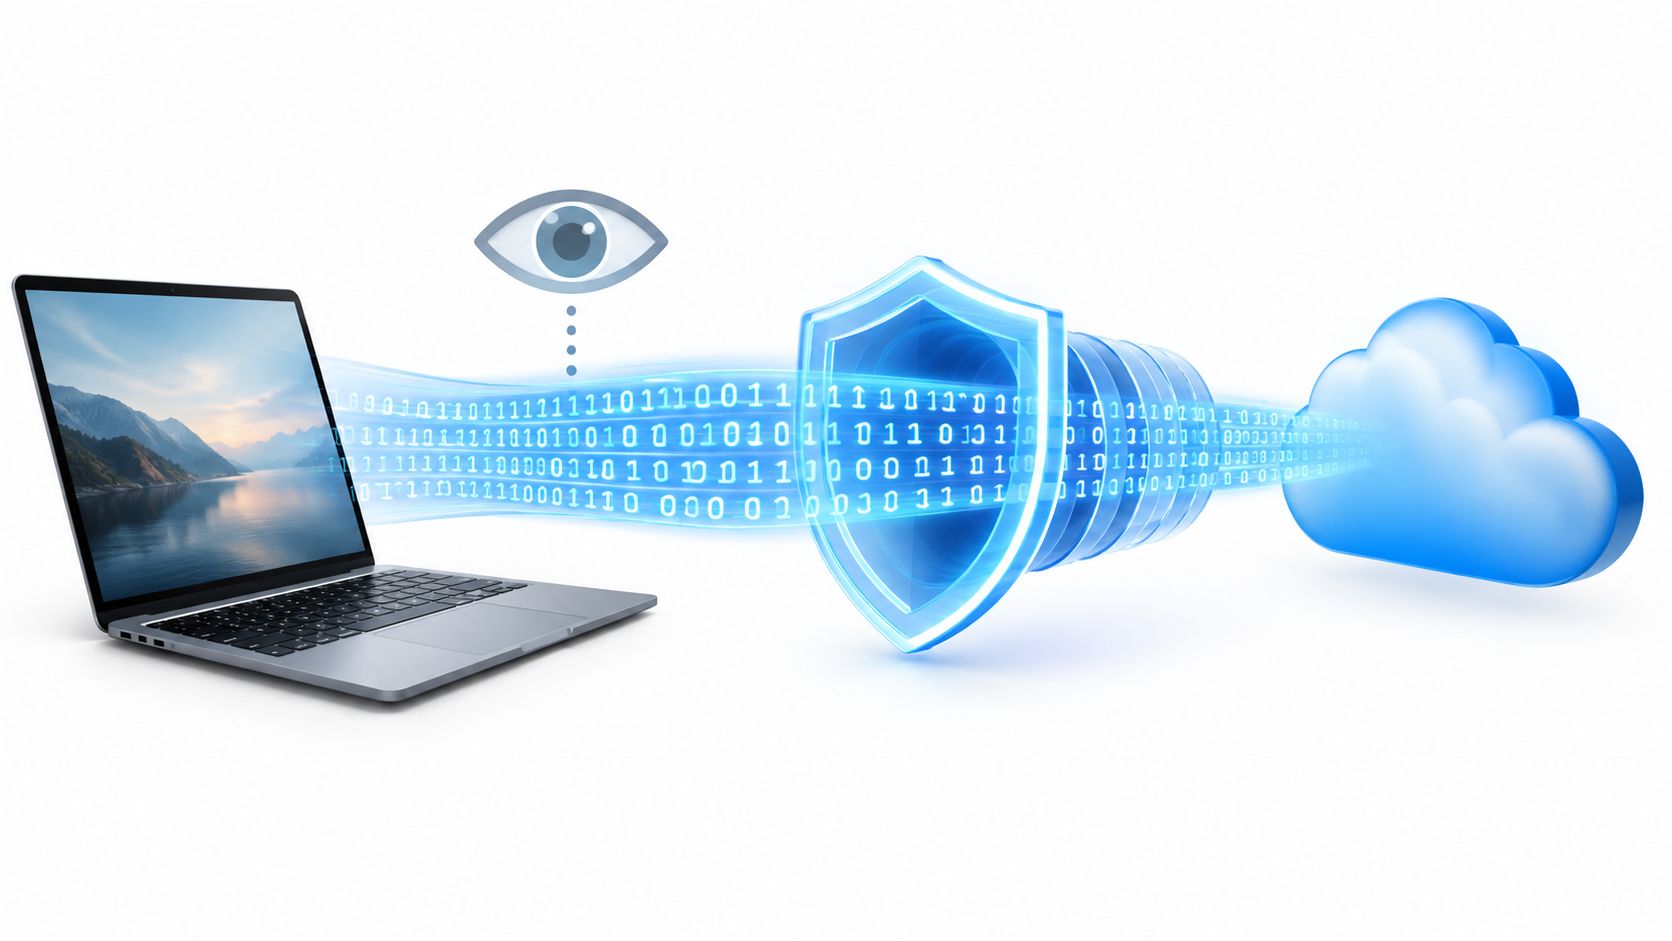
HTTPS verbirgt Ihre Passwörter, Suchbegriffe, die an eine Website gesendet werden, und spezifische Seiteninhalte, aber Ihr ISP kann weiterhin Ihre IP-Adresse, Verbindungszeiten, Datenvolumen und die Domain, die Sie besuchen, sehen. Die Verbindung ist nicht unsichtbar, sie ist nur teilweise verschlüsselt.
Was kann mein ISP also sehen, wenn ein Marketingteam mehrere Kontositzungen durchführt, ein Scraping-System Preise überprüft oder ein Ad-Verifizierungs-Workflow eine Kampagne aus einem Mobilfunknetz lädt? Die übliche Antwort, „HTTPS schützt alles“, verpasst das betriebliche Detail, das zählt. Verschlüsselung schützt die Nutzlast. Routing und Metadaten offenbaren weiterhin die Struktur der Verbindung.
Diese Unterscheidung beeinflusst die Privatsphäre, Compliance, Kontotrennung, Geo-Targeting und die Zuverlässigkeit automatisierter Workflows. Ein Unternehmen kann Anmeldedaten schützen und gleichzeitig seine Netzwerkidentität, Zielinfrastruktur, Zeitmuster und Datenvolumen gegenüber dem Zugangsprovider offenlegen.
Verstehen der Sichtbarkeit Ihres ISPs
Ein Einzelhandelsteam überprüfte einmal eine standortsensitive Kampagne und stellte eine einfache Frage: Könnte der ISP sehen, welche Produktseite das Verifizierungsskript geöffnet hat? Das Team nahm an, dass HTTPS die Sitzung von Ende zu Ende privat machte. Die genauere Antwort war enger gefasst. Der ISP konnte im Allgemeinen die Ziel-Domain identifizieren und Verbindungsmetadaten beobachten, aber normalerweise konnte er den Seitenpfad, Anmeldedaten, Formularinhalte oder den angesehenen Artikel nicht lesen.
Diese Basislinie ergibt sich daraus, wie das Internet-Routing funktioniert. Ihr Gerät sendet Datenverkehr über einen Zugangsprovider, bevor es eine Website, Anwendung, Proxy oder einen anderen Endpunkt erreicht. Der Provider benötigt genügend Informationen, um Pakete zu liefern, sein Netzwerk zu verwalten und die Verbindung zum Abonnenten aufrechtzuerhalten. HTTPS verschlüsselt dann die Anwendungsdaten innerhalb dieser Verbindung und schafft eine Grenze zwischen sichtbaren Metadaten und geschützten Inhalten.
Was sichtbar bleibt
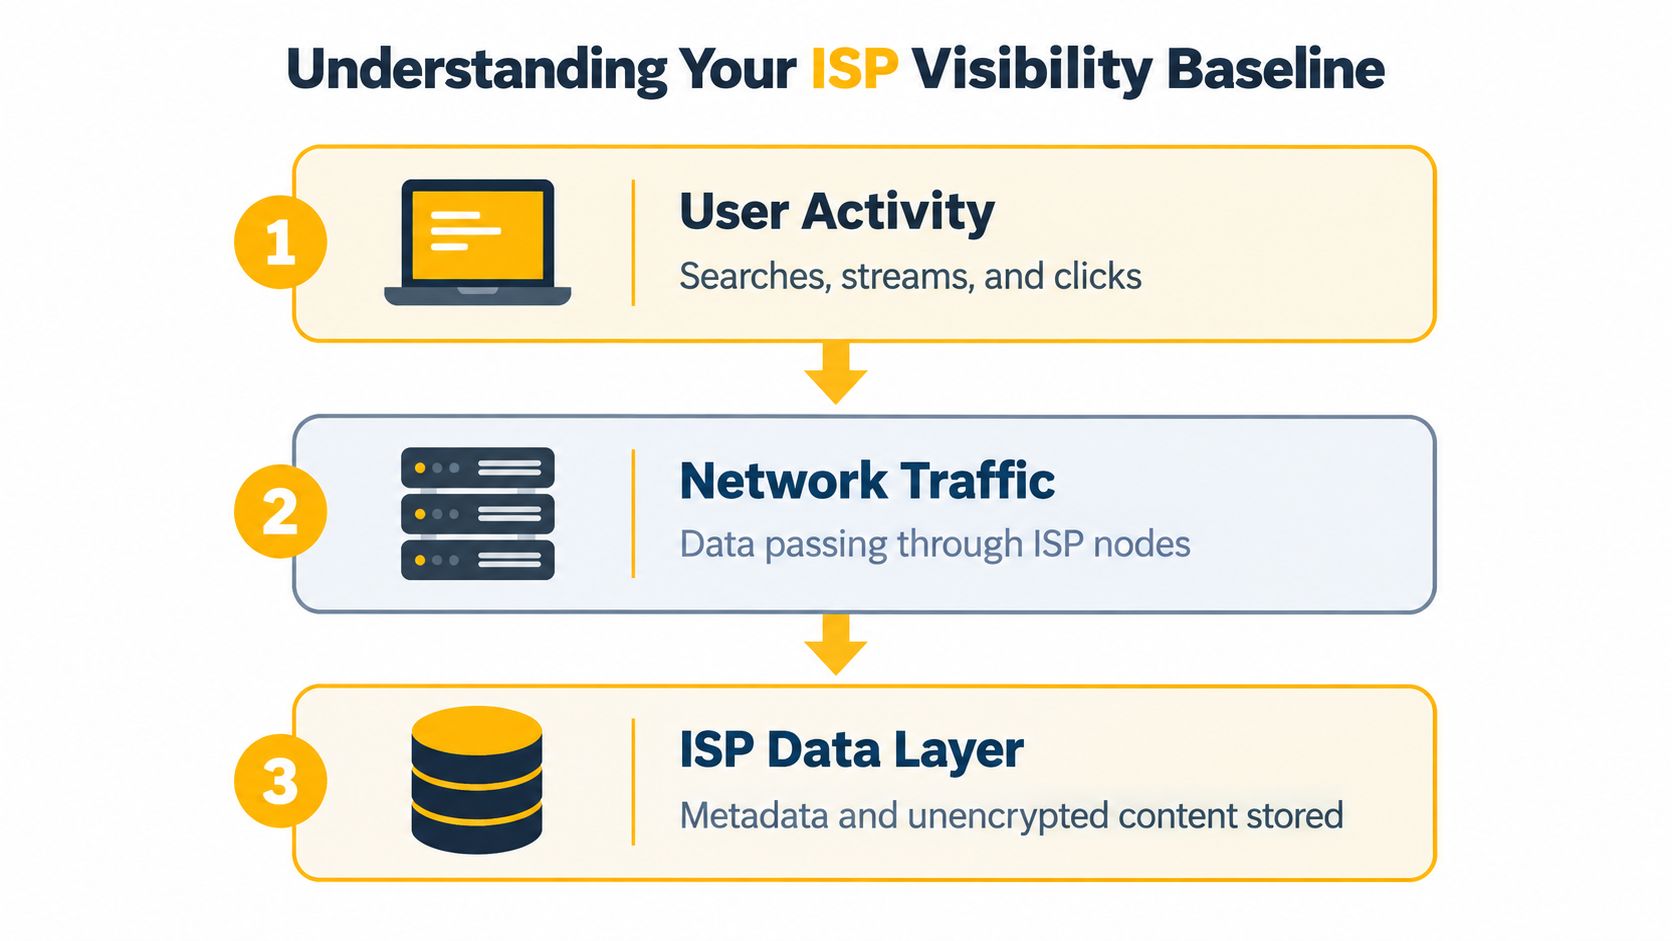
Laut der Erklärung der Electronic Frontier Foundation zur HTTPS-Sichtbarkeit kann ein ISP im Allgemeinen beobachten:
- Die Ziel-Domain, wie
example.com, selbst wenn die Seite HTTPS verwendet. - Die zugewiesene IP-Adresse des Kunden, die die Zugangsverbindung identifiziert.
- Verbindungszeit und Datenvolumen, einschließlich wann eine Sitzung beginnt und wie viele Daten übertragen werden.
- Einige DNS-Aktivitäten, wenn das Gerät gewöhnliche, unverschlüsselte DNS-Auflösungen verwendet.
Diese Informationen können nützlich sein, ohne die Seite selbst offenzulegen. Ein Provider könnte nicht wissen, ob ein Benutzer ein Kontodashboard oder einen bestimmten Artikel geöffnet hat, aber wiederholte Ziel-Domains und Zeitmuster können dennoch beschreiben, wie eine Verbindung genutzt wird.
Was HTTPS normalerweise schützt
HTTPS verhindert normalerweise, dass der ISP den URL-Pfad nach der Domain, Passwörter, Nachrichten, Formulardaten, Suchbegriffe, die an die Website gesendet werden, und spezifische Seiteninhalte liest. Die EFF veranschaulicht die Unterscheidung mit einer URL wie eff.org/deeplinks: Ein Netzwerkbeobachter kann eff.org identifizieren, aber nicht die einzelne Seite nach dem Schrägstrich.
Der private Browsing-Modus ändert diese Netzwerkgrenze nicht. Er kann verhindern, dass ein Browser lokale Historie oder Formulardaten speichert, aber er ändert nicht den Datenverkehr, der durch den ISP fließt. Für ein Unternehmen bedeutet das, dass ein sauberes lokales Browserprofil keinen Ersatz für kontrolliertes Routing darstellt.
Praktische Regel: Betrachten Sie HTTPS als Vertraulichkeit der Inhalte, nicht als anonyme Verbindung.
Für das Management mehrerer Konten in sozialen Medien, Ad-Verifizierung und Marktforschung ist die grundlegende Frage daher nicht „Kann der ISP meinen Browser lesen?“ Es ist „Welche Netzwerkidentität und Zielmetadaten beobachtet der ISP, bevor meine Anfrage den Dienst erreicht?“ Diese Perspektive führt zu besseren Entscheidungen über Proxys, VPNs, DNS und Sitzungsdesign.
Entschlüsselung von Netzwerkmetadaten und Verbindungsdaten
Der nützlichste Weg, die Sichtbarkeit des ISPs zu analysieren, besteht darin, die Verbindung in Schichten zu unterteilen. Die erste Schicht ist die Adressierung, die zweite ist die Namensauflösung und Sitzungsaufbau, und die dritte ist die verschlüsselte Anwendungsnutzlast.
Adressierung und Routing
Der ISP kann im Allgemeinen die öffentliche IP-Adresse des Abonnenten und die Ziel-IP-Adresse, die während einer Sitzung kontaktiert wird, beobachten. Er kann auch Verbindungszeitstempel, Paketgrößen, Datenvolumen und andere Verkehrsmerkmale beobachten. Ziel-IPs sind keine perfekten Domain-Indikatoren, da Content Delivery Networks und Shared Hosting mehrere Domains hinter einer Adresse platzieren können, aber sie bieten dennoch Routing-Kontext.
Der ISP sieht die Verbindung auch als Sequenz und nicht als einzelnes Ereignis. Eine kurze Anfrage, gefolgt von einem nachhaltigen Transfer, sieht anders aus als wiederholte kleine Austausch. Das offenbart nicht den genauen Inhalt, aber Timing und Volumen können eine breite Dienstidentifikation oder Nutzungsprofilierung unterstützen.
DNS und SNI
Bei herkömmlichem DNS sendet das Gerät eine Domainabfrage an einen Resolver. Wenn der ISP diesen Resolver betreibt, kann er direkt die angeforderte Domain empfangen. Verschlüsseltes DNS ändert diese spezifische Offenlegung, aber es verbirgt nicht automatisch jedes Zielsignal.
Während vieler TLS-Sitzungen kann die Server Name Indication, oder SNI, den angeforderten Hostnamen während des Sitzungsaufbaus offenlegen. SNI ist Teil des TLS-Handshakes, der Verhandlung, die eine verschlüsselte HTTPS-Sitzung etabliert. Encrypted Client Hello kann die Hostnamenexposition reduzieren, aber die Unterstützung ist nicht universell, sodass Teams es nicht als vollständige betriebliche Kontrolle betrachten sollten.
Warum Metadaten kommerziell wichtig sind
Metadaten gewinnen an Wert, wenn ein Anbieter sie mit einem Abonnentenkonto, einer Abrechnungsidentität, einem Gerät oder einem ungefähren Standort verknüpfen kann. Ein Bericht der US Federal Trade Commission über sechs große ISPs stellte fest, dass mindestens zwei Anbieter in seiner Studie persönliche Informationen der Kunden mit dem Browserverlauf zu Werbezwecken kombinierten.
Dieses Beispiel ist wichtig, da die Offenlegung nicht auf eine URL beschränkt ist. Browsing-Aktivitäten, Streaming-Verhalten, Anwendungsnutzungsinformationen und Standortdaten können Teil eines breiteren Nutzungsprofils werden. HTTPS reduziert lesbare Inhalte, aber es verhindert nicht, dass der Zugangsprovider Verbindungsmetadaten speichert oder sie mit Informationen aus seinen eigenen Operationen kombiniert.
Für technische Teams gehört die Latenz in dasselbe diagnostische Gespräch. Ein Proxy oder VPN kann die Sichtbarkeit des Ziels schützen, während er einen weiteren Netzwerk-Hops hinzufügt, also messen Sie die Reaktionszeit und das Fehlverhalten, anstatt anzunehmen, dass die Route akzeptabel ist. Der Leitfaden zur Latenzmessung ist nützlich, um zu validieren, ob eine Datenschutzkontrolle weiterhin die Anforderungen von Ad-Checks, QA-Tests oder Preisüberwachung erfüllt.
Die Aufbewahrung ist eine separate Frage von der Sichtbarkeit. Richtlinien, Gerichtsbarkeit, rechtliche Verfahren und kommerzielle Praktiken beeinflussen, wie lange ein ISP beobachtbare Metadaten aufbewahren kann und wie er sie verwenden kann. Versprechen Sie einem Kunden nicht, dass Verschlüsselung die Aufzeichnungen des Zugangsproviders löscht. Versprechen Sie nur den engeren Schutz, den die Technologie bietet.
Die Rolle der Verschlüsselung bei der Reduzierung der Sichtbarkeit des ISPs
Verschlüsselung funktioniert, indem sie die Daten schützt, bevor sie das Zugangsnetzwerk überqueren. Das Gerät und das Ziel stellen eine sichere Sitzung her, und der ISP überträgt den resultierenden Datenverkehr, ohne normalerweise die Anwendungsnutzlast zu lesen.
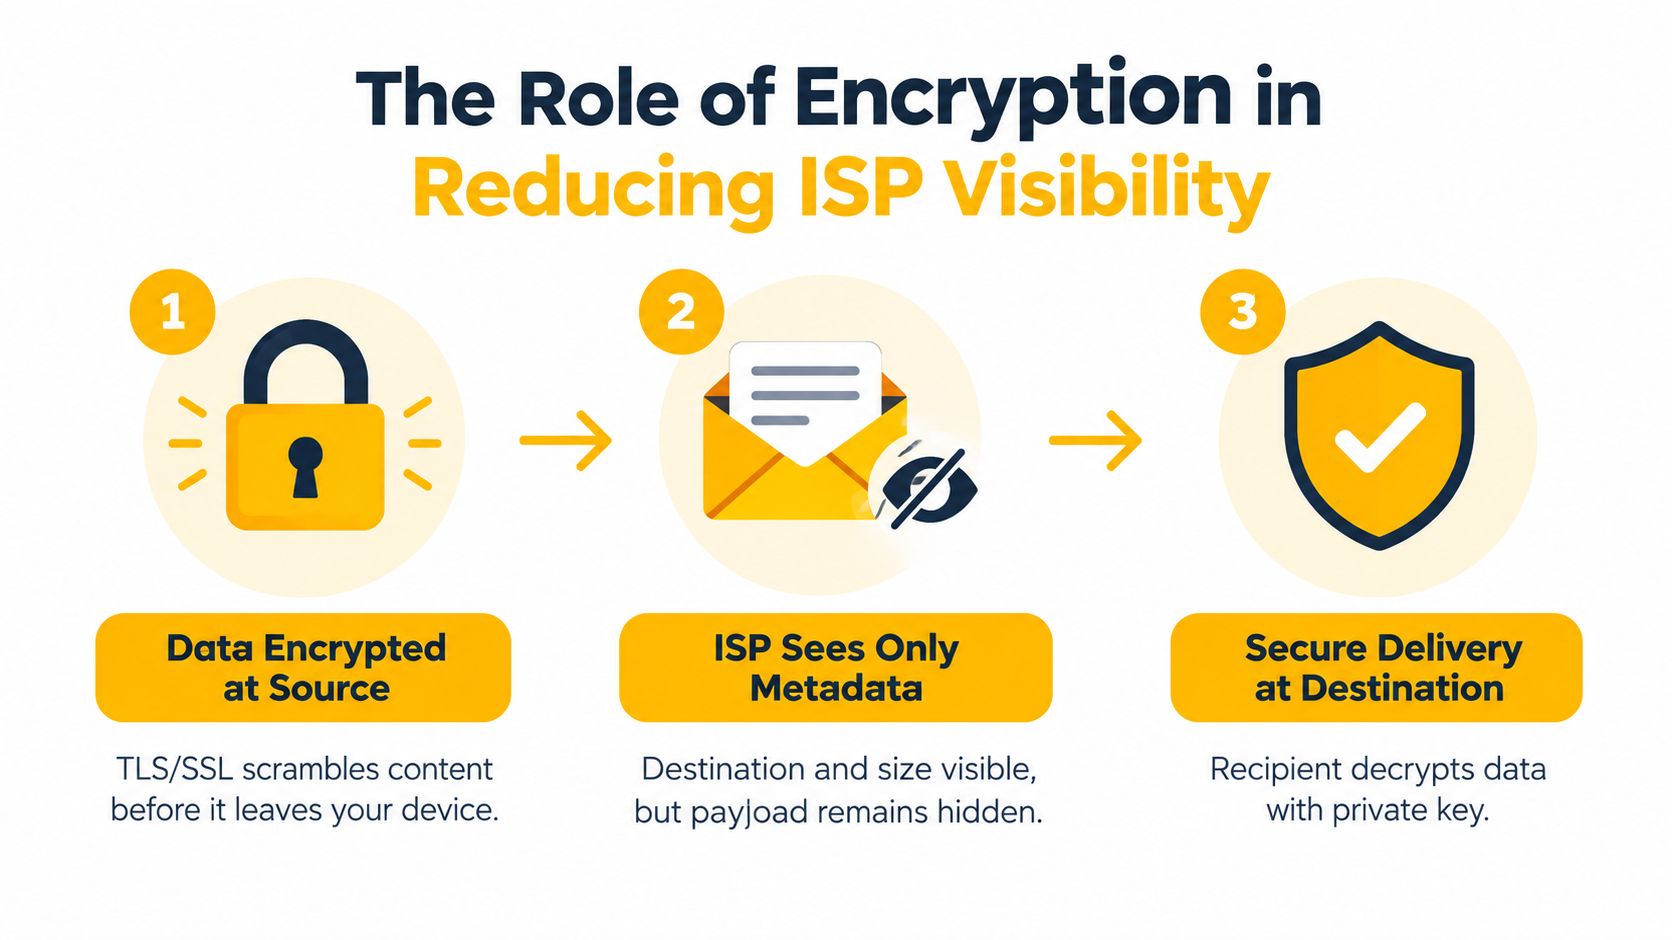
HTTPS schützt die Nutzlast
In einer normalen HTTPS-Sitzung verschlüsselt TLS den URL-Pfad, Seiteninhalte, Anmeldedaten, Formulardaten und Nachrichten, die innerhalb der Sitzung ausgetauscht werden. Der ISP kann weiterhin im Allgemeinen die Abonnenten-IP-Adresse, die Ziel-IP-Adresse, Verbindungszeitstempel, Paketgrößen und Datenvolumen beobachten, wie in dieser technischen Erklärung der EFF zu HTTPS-Metadaten beschrieben.
Deshalb ist ein Passwort, das an eine sichere Website übermittelt wird, vor gewöhnlicher Netzwerkinspektion geschützt, während die Domain sichtbar bleiben kann. Die Unterscheidung ist besonders wichtig für Kontooperationen. HTTPS schützt den Login-Austausch, macht jedoch die ursprüngliche IP nicht wie einen anderen Benutzer, ein anderes Land, einen anderen Anbieter oder ein anderes Netzwerk aussehen.
Verschlüsseltes DNS schließt einen Leckpfad
DNS über HTTPS oder DoH und DNS über TLS oder DoT verschlüsseln die Domainabfrage zwischen dem Gerät und dem ausgewählten Resolver. Die DoH-Dokumentation von Mozilla erklärt, dass verschlüsseltes DNS verhindert, dass der ISP oder ein anderer lokaler Beobachter diese Abfragen im Klartext sieht.
Dies verschiebt die Sichtbarkeit, anstatt sie zu beseitigen. Der Resolver erhält die DNS-Anfrage, während der ISP möglicherweise weiterhin Ziel-IP-Adressen, Zeitstempel, Verkehrsvolumen und in vielen TLS-Verbindungen den über SNI exponierten Hostnamen beobachten kann. Verschlüsseltes DNS ändert auch nicht die öffentliche Quell-IP, die einer Website präsentiert wird, sodass es allein die Probleme der Geo-Targeting oder der Kontotrennung nicht lösen kann.
Eine solide Implementierung behandelt die Kontrollen als Schichten:
- Verwenden Sie HTTPS, um Anwendungsinhalte zu schützen.
- Verwenden Sie verschlüsseltes DNS, um zu verhindern, dass gewöhnliche DNS-Abfragen Domains dem ISP-Resolver offenbaren.
- Überprüfen Sie die Exposition des Hostnamens, da SNI und Ziel-IPs weiterhin Hinweise geben können.
- Steuern Sie die Ausgangsroute mit einem VPN oder Proxy, wenn die Website eine andere öffentliche IP sehen muss.
Das Ergebnis ist reduzierte Sichtbarkeit, nicht Unsichtbarkeit. Für compliance-intensive Arbeitsabläufe dokumentieren Sie genau, welche Partei welche Schicht sehen kann. Der ISP kann eine Tunnel- oder Proxyverbindung sehen, der Proxybetreiber kann Metadaten des gerouteten Verkehrs sehen, und das Ziel kann die öffentliche IP des Proxys sehen. Ein Datenschutzdesign ist glaubwürdig, wenn es diese Kompromisse klar darstellt.
Bewertung von VPNs und Proxys zum Schutz der Privatsphäre
Welche Kontrolle passt zum Arbeitsablauf: ein VPN, das den Verkehr vom Gerät schützt, oder ein Proxy, der einer bestimmten Anwendung eine Ausgangsidentität zuweist? Beide ändern die Route zwischen dem Gerät und dem Ziel, lösen jedoch unterschiedliche betriebliche Probleme. Ein VPN erstellt im Allgemeinen einen gerätebasierten verschlüsselten Tunnel. Ein Proxy verwaltet normalerweise den Verkehr von einer Anwendung oder einem Arbeitsablauf, was die Verwaltung separater Sitzungsidentitäten erleichtert.
Ein korrekt konfiguriertes VPN verhindert im Allgemeinen, dass der ISP besuchte Domains, Seitenpfade, Suchanfragen und Inhalte liest, da der Verkehr und DNS durch den verschlüsselten Tunnel geleitet werden. Der ISP kann jedoch weiterhin den VPN-Endpunkt, dessen Adresse, Verbindungszeit, Sitzungsdauer und ungefähres Datenvolumen identifizieren, wie in diesem VPN-Sichtbarkeitsleitfaden erklärt. Der Tunnel reduziert die Sichtbarkeit des Inhalts, ohne Netzwerkmetadaten zu entfernen.
Die Route nach Bedarf wählen
- VPN: Geeignet für umfassenden, gerätebasierten Datenschutz vom ISP. Überprüfen Sie das DNS-Routing, das IPv6-Verhalten, das Split-Tunneling und die Funktionsweise des Kill-Switches, bevor Sie sich darauf verlassen.
- Residential Proxy: Verwendet Adressen, die mit Wohnzugangsnetzen verbunden sind. Er kann für Forschungs- und Verifizierungsarbeitsabläufe geeignet sein, die eine nicht-datacenter Netzwerkidentität erfordern, vorausgesetzt, die Aktivität ist rechtmäßig und autorisiert.
- Datacenter Proxy: Läuft von Hosting-Infrastruktur. Er bietet oft vorhersehbare Leistung und Kontrolle, während seine ASN oder Autonomous System Number einen Hosting-Netzwerkbereich identifiziert, den einige Dienste anders bewerten als den Zugang für Verbraucher.
- Mobile Proxy: Leitet über 4G- oder 5G-Anbieter-Netzwerke. Mobile Adressen können als Ganzes schwerer zu blockieren sein, da Anbieter gemeinsame Adresspools verwenden und legitime Benutzer hinter derselben Infrastruktur erscheinen können.
Ein Proxy verschlüsselt nicht automatisch jede Anwendung. Mit HTTPS bleibt die Sitzungsnutzlast zwischen dem Gerät und dem Ziel geschützt, während der Proxy die Route verwaltet. Eine Anwendung, die unverschlüsselten Verkehr verwendet, kann ihren Inhalt dem Proxy und anderen Vermittlern offenbaren. HTTP und SOCKS5 definieren das Routingverhalten, nicht den End-to-End-Inhaltschutz.
Sichtbarkeitsvergleich zwischen VPNs und Proxys
| Tool | Versteckt Ziel-Domain | Versteckt IP-Adresse | Versteckt Verkehrsvolumen |
|---|---|---|---|
| HTTPS | Versteckt normalerweise Seitenpfade und Inhalte, nicht unbedingt die Domain | Nein | Nein |
| Verschlüsseltes DNS | Versteckt die DNS-Abfrage vom ISP-Resolver | Nein | Nein |
| VPN | Versteckt im Allgemeinen Ziele innerhalb des Tunnels vor dem ISP | Versteckt die Quell-IP vor dem Ziel | Nein, der ISP kann das Tunnelvolumen sehen |
| Proxy | Versteckt normalerweise das Ziel vor dem ISP, wenn der ISP nur die Proxyroute sieht | Versteckt die Quell-IP vor dem Ziel | Nein, der ISP kann das Proxy-Sitzungsvolumen sehen |
Betriebliche Kontrollen, die wichtig sind
IP-Rotation ändert die Ausgangsadresse nach einem Zeitplan oder auf Anfrage. Sie kann unabhängige Forschungssitzungen trennen, aber häufige Änderungen können die Authentifizierung unterbrechen und verdächtig erscheinen. Sticky Sessions behalten eine Ausgangsadresse für einen definierten Zeitraum. Dieses Muster passt normalerweise zuverlässiger zu mehrstufigen Anmeldungen, QA-Flows und Anzeigenrendering.
Für Multi-Accounting trennen Sie die Kontositzung, den Browserstatus, die Anmeldeinformationen und die Ausgangsidentität. Eine neue IP allein schafft keine konforme Kontogröße. Für die Anzeigenverifizierung bewahren Sie die Sitzung lange genug, um die Platzierung konsistent zu laden, und zeichnen dann den autorisierten Teststandort, die beobachtete Ausgangsidentität und das Ergebnis auf.
Geo-Targeting hängt von mehr als nur der Länderauswahl ab. Der Anbieter oder das Hosting ASN der IP, der DNS-Pfad, die Browsersprache und die Anwendungseinstellungen können alle beeinflussen, wie ein Dienst den Standort interpretiert. Wählen Sie den engsten Standortbereich, der für den autorisierten Test erforderlich ist, und dokumentieren Sie die verwendeten Kontrollen.
Evoproxy bietet mobile Proxy-Routing mit persönlichen und gemeinsamen Ports, konfigurierbarer Rotation und französischer mobiler Konnektivität. Behandeln Sie es als eine Infrastrukturoption, nicht als Ersatz für Zugangskontrollen, Zustimmung, Plattformregeln oder Lecktests. Seine Funktion besteht darin, den Netzwerkpfad und die öffentliche Ausgangsidentität für genehmigte Arbeitsabläufe zu ändern. Ihr Team bleibt verantwortlich für die Automatisierung und deren Autorisierung.
Die praktische Regel ist direkt: stabile Sitzungen benötigen Beständigkeit, unabhängige Identitäten benötigen Trennung, und Datenschutzansprüche benötigen Überprüfung. Überprüfen Sie IP-Masking mit Proxys, wenn Sie diese Anforderungen an eine Anwendungsarchitektur anpassen.
Praktische Anwendungen für Unternehmen und Automatisierung
Eine Social-Media-Agentur, ein Team zur Anzeigenverifizierung und eine Einzelhandelsintelligenzgruppe können alle Proxys verwenden, aber ihre Fehlbedingungen unterscheiden sich. Die Agentur benötigt, dass Kontositzungen konsistent bleiben. Das Verifizierungsteam muss beobachten, wie eine Anzeige von einem autorisierten Standort gerendert wird. Das Einzelhandels-Team benötigt wiederholbare Anfragen, ohne eine gemeinsame Forschungsidentität mit dem Netzwerk eines Kunden zu verwechseln.
Warum mobile Netzwerke anders funktionieren
Mobile Konnektivität verwendet häufig Carrier-Grade NAT oder CGNAT, das es einem Anbieter ermöglicht, viele Abonnenten hinter einem kleineren Pool öffentlicher IPv4-Adressen zu platzieren. RFC 6598 reserviert den IPv4-Block 100.64.0.0/10 als Shared Address Space für Dienstanbieter-Netzwerke, die Carrier-Grade NAT verwenden.
Die praktische Konsequenz ist wichtig für die Attribution. Eine Website kann eine gemeinsame Carrier-Ausgangsadresse sehen, anstatt eine eindeutig zugewiesene Handset-Adresse, während der Anbieter den Übersetzungsstatus beibehält, der Verbindungen mit Abonnenten verknüpft. Diese gemeinsame Struktur kann mobile IPs schwerer zu blockieren machen als Datacenter-Bereiche, da das Blockieren einer Adresse viele legitime mobile Benutzer betreffen kann.
Dies macht mobile Proxys nicht unsichtbar oder universell vertrauenswürdig. Ein Dienst kann weiterhin das Sitzungsverhalten, Cookies, Header, Kontohistorie, Anfrage Muster und andere Signale bewerten. Mobile Routing verbessert die Netzwerkidentitätsschicht, kann jedoch nicht für missbräuchliche Automatisierung oder Verstöße gegen Plattformregeln entschädigen.
Gestaltung an den Workflow anpassen
Multi-Account-Management benötigt eine Zuordnung von Konto zu Sitzung. Weisen Sie jeder autorisierten Kontositzung ein stabiles mobiles Sitzung zu, halten Sie Cookies und Browserprofile isoliert und rotieren Sie nur, wenn die Aufgabe es zulässt. Setzen Sie nicht mehrere nicht verwandte Identitäten hinter einer unkontrollierten Sitzung und diagnostizieren Sie dann jede Herausforderung als Proxy-Problem.
Anzeigeverifizierung benötigt Reproduzierbarkeit. Wählen Sie die Zielgeografie, bewahren Sie die Sitzung, während die Seite und die Weiterleitungskette geladen werden, erfassen Sie, was der Benutzer sieht, und protokollieren Sie die ausgehende IP und den Zeitstempel für interne Prüfungen. Eine rotierende Adresse bei jeder Anfrage kann den Test weniger repräsentativ machen.
Preis- und SEO-Überwachung profitiert normalerweise von einem kontrollierten Rhythmus und klarer Identitätstrennung. Verwenden Sie Rotation, wo das Ziel es erlaubt, respektieren Sie Zugriffsrichtlinien und cachen Sie Ergebnisse, damit das System keine unnötigen Anfragen generiert. Zum Schutz der Marke kann derselbe Ansatz autorisierte Überprüfungen auf Identitätsdiebstahl, unbefugte Einträge und regionale Inhaltsunterschiede unterstützen.
QA-Tests benötigen eine bekannte Matrix. Testen Sie mobile und feste Zugangsbedingungen separat, validieren Sie DNS- und öffentliche IP-Verhalten und protokollieren Sie Fehler nach Route, anstatt alle Netzwerkfehler als Anwendungsfehler zu behandeln.
Betriebliche Hinweise: Ein Proxy sollte einen Test wiederholbar machen, nicht nur die Anfrage anders aussehen lassen.
HTTP-Proxys sind praktisch für Browser- und Web-Anfrageverkehr. SOCKS5 kann eine breitere Palette von Anwendungsverkehr unterstützen, aber es verschlüsselt die Nutzlast nicht von sich aus. In beiden Fällen sollten Sie Anmeldeinformationen sicher aufbewahren, die Sitzungsleckage überwachen und die Compliance-Überprüfung Teil der Bereitstellung und nicht eine nachträgliche Überlegung machen.
Nächste Schritte zur Sicherung Ihres digitalen Fußabdrucks
Beginnen Sie damit, die Sichtbarkeitsgrenze für jeden Workflow zu dokumentieren. Identifizieren Sie, was der ISP sieht, was der Proxy- oder VPN-Betreiber sieht, was das Ziel sieht und welche Protokolle Ihr eigenes System speichert.
Testen Sie dann die Route, anstatt ihrem Label zu vertrauen. Überprüfen Sie die DNS-Auflösung über den vorgesehenen Pfad, überprüfen Sie das IPv6-Verhalten, verifizieren Sie, dass das Split-Tunneling die Kontrolle nicht umgeht, und bestätigen Sie, dass ein unterbrochener Tunnel oder Proxy-Sitzung sicher fehlschlägt. Verwenden Sie sticky sessions für mehrstufige Abläufe und Rotation für Aufgaben, die einen Wechsel der ausgehenden Identitäten erfordern.
Vollständige Unsichtbarkeit ist nicht das Ziel. Kontrollierte Exposition, vorhersehbares Routing und konforme Automatisierung sind nützlichere Ziele für Geschäftssysteme.
EVOproxy bietet mobiles 4G/LTE/3G-Proxy-Routing mit persönlichen und gemeinsamen Ports, konfigurierbarer Rotation und französischer mobiler IP-Konnektivität für genehmigtes Social Management, Anzeigeverifizierung, Forschung und QA-Workflows. Besuchen Sie Evoproxy, um die verfügbaren mobilen Routing-Optionen für Ihren spezifischen Anwendungsfall zu überprüfen.