Ein dedizierter Mobilproxy wird oft als Lösung für Sperren, fehlgeschlagene Anmeldungen und unzuverlässige Standorttests verkauft. Dieser Rat greift zu kurz. Eine IP-Adresse aus einem Mobilfunknetz kann die Netzwerkseite eines Workflows verbessern, aber inkonsistente Sitzungen, aggressive Automatisierung oder irreführende Kontoaktivitäten nicht legitim erscheinen lassen. Teams erzielen bessere Ergebnisse, wenn sie den Proxy als einen kontrollierten Bestandteil eines umfassenderen Test- und Betriebs-Setups betrachten.
Warum Mobilproxies kein magischer Schutzschild sind
Ein Social-Media-Team weist jedem Konto einen dedizierten Mobilproxy zu, belässt die Konten im selben Land und erwartet, dass die Probleme damit verschwinden. Stattdessen müssen sich mehrere Konten verifizieren. Einige Sitzungen brechen nach der Anmeldung ab. Bei manchen Aktivitäten werden Einschränkungen verhängt, obwohl die öffentlichen IPs zu Mobilfunkanbietern gehören.
Der Proxy ist möglicherweise nicht das Problem. Plattformen können Kontoalter, Geräte-Fingerprints, Anmeldekontinuität, Veröffentlichungshäufigkeit, Zahlungssignale, Sitzungsmuster und koordinierte Aktivitäten bewerten. Eine Mobilfunk-IP kann ein netzwerkbezogenes Risiko verringern, setzt diese Signale auf Kontoebene aber nicht außer Kraft. Aktuelle Betrugsforschung zählt außerdem die Emulation mobiler Geräte zu den wichtigen Betrugsmethoden. Eine Analyse aus dem Jahr 2025 meldete, dass mobiler Betrug 25.09% der in ihrem Datensatz klassifizierten betrügerischen Aktivitäten ausmachte. Dieser Befund stammt aus der zitierten Betrugsanalyse, sollte aber nicht als allgemeingültiger Richtwert für jede Plattform betrachtet werden.
Praktische Faustregel: Ein dedizierter Mobilproxy kann einem Workflow eine glaubwürdigere Netzwerkroute bieten. Glaubwürdiges Verhalten kann er nicht liefern.
Mobilfunknetze weisen durchaus nützliche Vertrauensmerkmale auf. Beim Carrier-grade NAT nutzen viele normale Abonnenten gemeinsam öffentliche Adressen. Eine Plattform, die einen Mobilfunk-IP-Bereich zu aggressiv sperrt, könnte daher auch legitime Nutzer betreffen. Dieser Kontext kann dazu führen, dass mobiler Datenverkehr anders wirkt als Traffic aus einem offensichtlichen Hosting-Bereich. Die gleiche gemeinsam genutzte Architektur bedeutet jedoch auch, dass eine Mobilfunk-IP kein persönliches Identitätssignal ist.
Verwenden Sie dedizierte Mobilproxies für kontrollierte, legitime Aufgaben wie die Kontoverwaltung im Rahmen der Plattformregeln, Anzeigenverifizierung, Marktforschung, SEO-Monitoring, Markenschutz und standortabhängige Qualitätssicherung. Kaufen Sie sie nicht in der Erwartung, der Erkennung zu entgehen oder Zugriffskontrollen umgehen zu dürfen. Die richtige Frage lautet nicht: „Vermeidet diese IP jede Sperre?“ Sondern: „Welches Netzwerksignal wird dadurch abgedeckt und welche Risiken bleiben im Workflow bestehen?“
Was ein dedizierter Mobilproxy eigentlich ist
Ein dedizierter Mobilproxy leitet Ihren Datenverkehr über ein SIM-fähiges Modem oder Gerät, das mit dem 3G-, 4G- oder 5G-Netz eines Mobilfunkanbieters verbunden ist. Der öffentliche Ausgang ist Ihrer Nutzung vorbehalten, oder der Anbieter gewährt Ihnen kontrollierten Zugriff über einen bestimmten Mobilfunk-Port. Websites sehen eine einem Mobilfunkanbieter zugeordnete öffentliche Adresse statt eines herkömmlichen Cloud-Hosting-Bereichs.
Dieser Unterschied ist wichtig, weil Herkunft und Exklusivität unterschiedliche Eigenschaften sind. Ein Mobilproxy kann von mehreren Kunden gemeinsam genutzt werden, während ein dedizierter Tarif den Zugriff auf einen Kunden beschränkt. Ein Residential-Proxy nutzt die Verbindung eines Haushalts oder eines privaten Internetanbieters. Ein Datacenter-Proxy läuft über Serverinfrastruktur und bietet üblicherweise hohe Geschwindigkeit und planbare Kapazität, doch defensive Systeme können seinen Hosting-Ursprung leichter erkennen. Die weiter gefassten technischen Unterschiede werden in diesem Leitfaden zu Mobilproxies erläutert.
| Proxy-Typ | Herkunft | Exklusivität | Erkennungsrisiko | Am besten geeignet für |
|---|---|---|---|---|
| Dedizierter Mobilproxy | SIM und Mobilfunknetz | Einem Nutzer oder kontrollierten Port vorbehalten | Geringerer netzwerkbezogener Verdacht, aber nicht unsichtbar | Kontinuität von Konten, mobile Qualitätssicherung, mobilfunkabhängige Prüfungen |
| Gemeinsam genutzter Mobilproxy | SIM und Mobilfunknetz | Von mehreren Kunden oder Workflows genutzt | Abhängig von gemeinsamer Nutzungshistorie und Rotation | Kurze Tests, umfangreiche Datenerfassung, kostenbewusste Aufgaben |
| Residential-Proxy | Haushalt oder privater Internetanbieter | Kann gemeinsam genutzt oder reserviert sein | Oft glaubwürdig, aber nicht unbedingt wie mobiler Datenverkehr | Allgemeine Recherche und standortabhängiges Browsen |
| Datacenter-Proxy | Gehosteter Serverbereich | Oft dediziert oder in einem Pool | Anhand des Hosting-Ursprungs leichter zu erkennen | Datenerfassung mit hohem Durchsatz und geringer Sensibilität |
Ein dedizierter Mobilproxy unterscheidet sich außerdem von einem statischen Residential- oder ISP-Proxy. Letzterer bietet möglicherweise eine stabile, einem Internetanbieter zugeordnete Adresse, während die Mobilfunkoption den Kontext eines Mobilfunknetzes mit sich bringt. Keine der beiden Kategorien ist automatisch „sicher“. Die Qualität hängt von Routing, Reputation, Sitzungssteuerung, Authentifizierung und davon ab, ob das Traffic-Muster zum angegebenen Anwendungsfall passt.
Fragen Sie beim Kauf nach, ob „dediziert“ einen exklusiven öffentlichen Ausgang, einen exklusiven Port oder lediglich einen privaten Login für einen gemeinsam genutzten Pool bedeutet. Das sind keine austauschbaren Zusagen.
Wie Mobilfunknetze das Proxy-Verhalten beeinflussen
Eine Mobilfunk-IP kann wie eine gewöhnliche Mobilfunkverbindung wirken, obwohl der darunterliegende Pfad komplex ist. Mobiler Datenverkehr läuft häufig über Carrier-grade NAT oder CGNAT, das den Traffic vieler Geräte in einen kleineren Pool öffentlicher IPv4-Adressen übersetzt. Die interne Adresse des Modems ist daher nicht unbedingt die Adresse, die eine Website sieht. Weitere Informationen zur Zugangstechnologie hinter diesen Verbindungen finden Sie in dieser Übersicht zur LTE-Konnektivität.
Die Mobilfunkarchitektur hat eine formelle Grundlage. RFC 6598 reserviert 100.64.0.0/10, also 4,194,304 Adressen, als Shared Address Space für Verbindungen zwischen Kundengeräten und NAT-Geräten von Mobilfunkanbietern. Dies ist in der RFC-6598-Spezifikation dokumentiert. Dieser Bereich unterscheidet sich vom privaten RFC-1918-Adressraum und bietet Anbietern Spielraum, um mit der IPv4-Knappheit umzugehen.
Was das Ziel tatsächlich sieht
Ein Ziel bewertet im Allgemeinen die öffentliche Ausgangs-IP, den übersetzten Quellport, die ASN und das Verbindungsverhalten. Die ASN oder autonome Systemnummer identifiziert den Netzbetreiber, der die Adresse bekannt gibt. Zwei Geräte desselben Mobilfunkanbieters können hinter einer öffentlichen IP erscheinen, ohne zum selben Abonnenten oder derselben Sitzung zu gehören.
Dieser gemeinsam genutzte Pfad wirkt sich auf mehr als nur die Zuordnung von Adressen aus. CGNAT kann Peer-to-Peer-Verbindungen einschränken, die verfügbare Portsteuerung begrenzen und langlebige Verbindungen erschweren. Ein Anbieter bezeichnet einen Port möglicherweise als dediziert, weil nur Ihr Konto darauf zugreifen kann, während der Mobilfunkanbieter die öffentliche Adresse weiterhin mit anderen Abonnenten teilt.
Auch die Standortbestimmung auf Stadtebene ist eine häufige Quelle für Missverständnisse. Ein mobiler Ausgang kann zuverlässige Tests auf Landesebene ermöglichen und zugleich einem Gateway in einer anderen Region zugeordnet werden. Durch das Routing und die NAT-Position des Mobilfunkanbieters ist die Geolokalisierung auf Stadtebene nur eine Näherung und kein Beweis dafür, wo sich das Gerät oder der Nutzer befindet. Die Diskussion zu mobilem NAT-Verhalten in IETF RFC 7620 erläutert, warum interne und übersetzte externe Adressen nicht als eindeutige Standort- oder Identitätssignale behandelt werden sollten.
Rotation und Sticky Sessions
Bei der Rotation ändert sich der beobachtete Ausgang gemäß einer Anfrageregel oder einem Zeitintervall. Sie eignet sich für zustandslose Datenerfassung, bei der jede Anfrage für sich stehen kann. Bei Sticky Sessions bleibt eine Route für einen festgelegten Zeitraum stabil. Das ist wichtig, wenn die Authentifizierung oder der Anwendungsstatus an die beobachtete IP gebunden ist.
Ein Adresswechsel während der Anmeldung kann ein weniger konsistentes Muster erzeugen, als eine Route beizubehalten. Erfassen Sie vor einer Skalierung die externe IP, das Portverhalten, die Antwortzeit und die Sitzungskontinuität bei Rotationsereignissen. Ein dedizierter Mobilproxy kann kontrollierten Zugriff über ein Mobilfunknetz bieten, aber die durch schnelle Anfragen, wiederholte Anmeldungen oder inkonsistente Sitzungen entstehenden Verhaltenssignale nicht beseitigen.
Zum historischen Kontext: Die Ausweitung mobiler Konnektivität schuf die Infrastruktur, auf die diese Dienste angewiesen sind. Die Zahlen der Internationalen Fernmeldeunion für 2009 verzeichneten einen Anstieg der Mobilfunkanschlüsse von etwa 1 Milliarde im Jahr 2003 auf 4,6 Milliarden Ende 2009, während mobile Breitbandanschlüsse 2008 die Festnetz-Breitbandanschlüsse überholten.
Konkrete Vorteile und ehrliche Grenzen
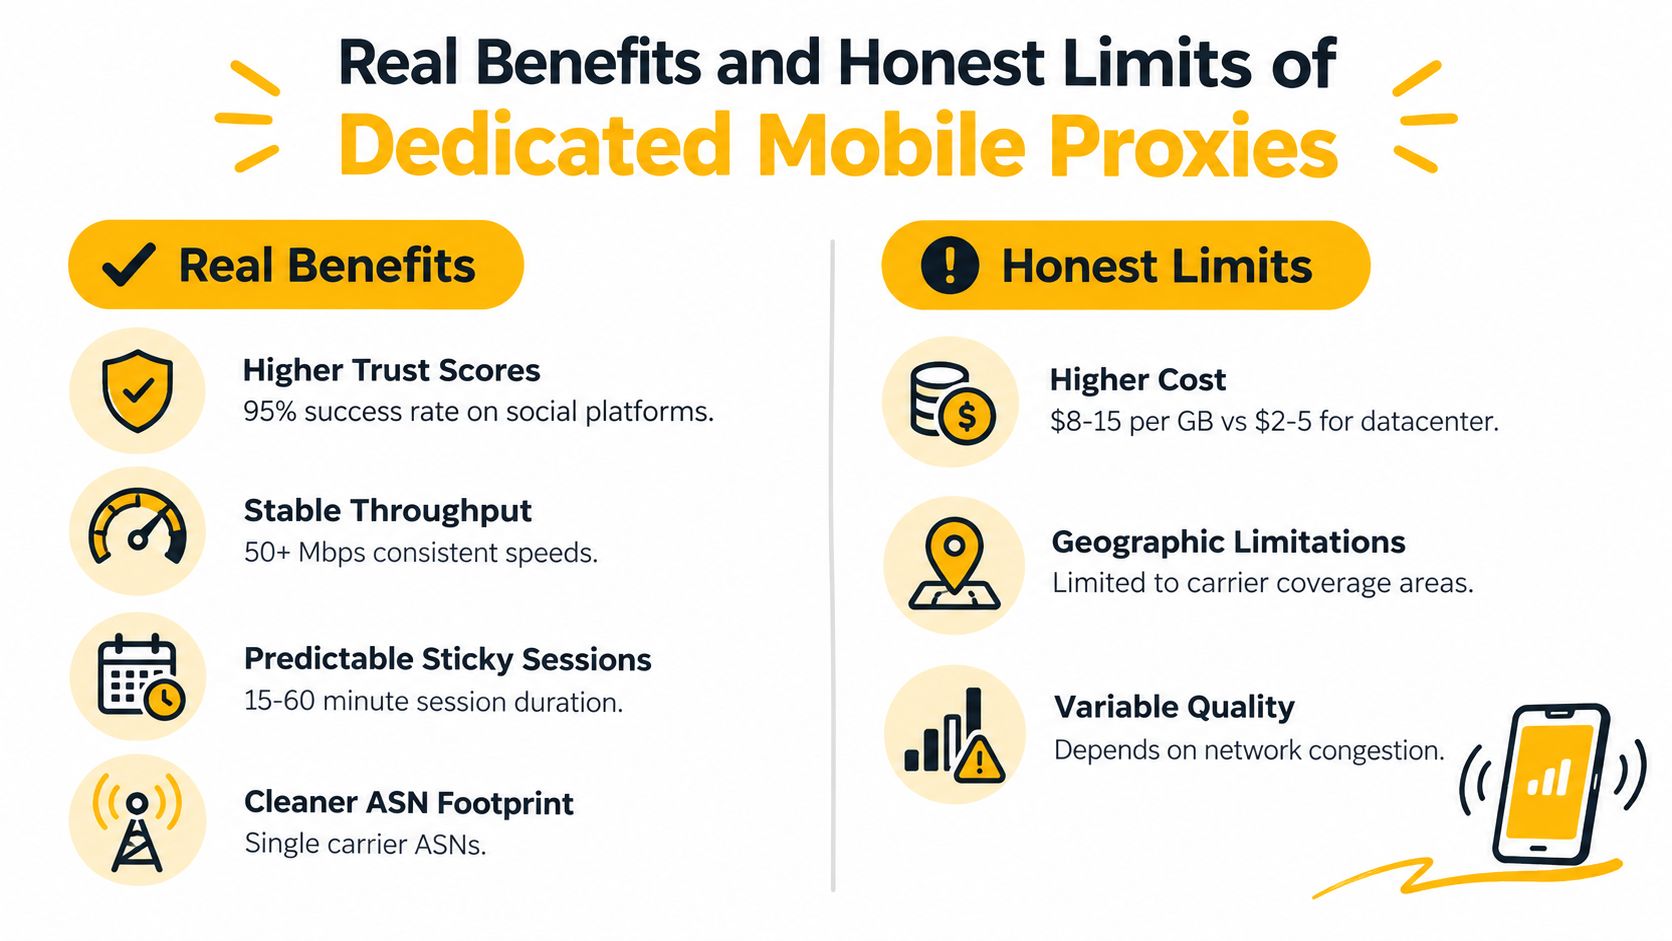
Ein dedizierter mobiler Proxy lohnt sich, wenn das Netzwerk selbst für den Test relevant ist. Mobile-first-Anwendungen, carrier-sensitive Werbeprüfungen, Social-Media-Konten, die im Rahmen der Plattformregeln betrieben werden, und die Validierung mobiler SERPs können mehr als eine generische Serververbindung erfordern.
Die praktischen Vorteile liegen auf der Hand:
- Klare Zuordnung: Andere Kunden nutzen nicht direkt Ihren reservierten Proxyzugang, sodass deren Aktivitäten die von Ihnen betriebene Verbindung weniger wahrscheinlich beeinträchtigen.
- Mobilfunkkontext: Die Verbindung erfolgt über einen Mobilfunkanbieter und nicht über ein offensichtliches Hosting-Netzwerk.
- Sitzungskontrolle: Sitzungsgebundenes Routing kann die Kontinuität während eines Logins oder eines mehrstufigen QA-Ablaufs gewährleisten.
- Betriebliche Konsistenz: Ein bekannter Port, Mobilfunkanbieter und Rotationsrichtlinie erleichtern die Fehlerbehebung im Vergleich zu einem unkontrollierten geteilten Pool.
Diese Vorteile rechtfertigen in passenden Arbeitsabläufen einen höheren Preis. Sie rechtfertigen jedoch nicht die Behauptung, eine mobile IP sei unsichtbar.
Die Falle der Geolokalisierung auf Stadtebene
Ein französischer mobiler Egress kann Tests auf Frankreich-Ebene zuverlässig unterstützen und dennoch einem Gateway in einer anderen Region zugeordnet werden. Die Geolokalisierungsforschung der IETF warnt davor, dass Carrier-Gateways Ergebnisse auf Stadtebene unzuverlässig machen können, auch wenn die Zuordnung auf Länderebene aussagekräftiger ist. Der Bericht des IETF-Workshops zur IP-Geolokalisierung empfiehlt, den Standort eines Mobilfunknetzes als Signal und nicht als präzise physische Koordinate zu behandeln.
Jüngste Messungen mit 37.302 Beobachtungen in 175 Ländern ergaben bei vier großen Geolokalisierungsdatenbanken mittlere Standortfehler für mobile IPs von 179 bis 207 Kilometern, verglichen mit 3 bis 16 Kilometern bei Festnetz-Breitband. Weniger als 1 % der Beobachtungen wurden dem falschen Land zugeordnet. Das veranschaulicht den praktischen Unterschied: Ergebnisse auf Länderebene können zuverlässig sein, während die Präzision auf Stadtebene gering bleibt. Diese Erkenntnisse sind in der Analyse zur mobilen Geolokalisierung zusammengefasst.
Testen Sie den tatsächlichen Zieldienst und nicht nur eine Seite zur IP-Abfrage. Erfassen Sie Land, Region, Stadt, ASN, Zeitzone, Sprache, Browser-Signale und Anwendungsinhalte getrennt. Ein Proxy kann die Länderprüfung bestehen und dennoch bei einem Geschäft, einer Steuer-, Sprach- oder Werbeprüfung mit Stadtbezug scheitern.
Die Verhaltensgrenze
Eine wie Mobilfunk wirkende IP ersetzt weder Betrugsschutzmaßnahmen noch authentisches Nutzerverhalten. Plattformen können weiterhin Geräte-Fingerabdrücke, Kontohistorie, Sitzungsmuster, Veröffentlichungsrhythmus, Zahlungsdetails und koordinierte Aktionen vergleichen. Nutzen Sie schrittweise Aktivitäten, die den Richtlinien entsprechen, und konsistente Sitzungen. Stellen Sie eine Verbesserung des Netzwerks nicht als Umgehung dar.
Anwendungsfälle für einen dedizierten mobilen Proxy
Ein dedizierter mobiler Proxy eignet sich am besten, wenn der Netzwerkursprung Teil der Fragestellung ist – nicht, wenn ein Team einfach mehr Anfragen senden möchte.
Social-Media-Management
Eine Agentur, die mehrere genehmigte Markenkonten verwaltet, kann jedem Konto eine stabile mobile Verbindung für dessen übliches Betriebsumfeld zuweisen. Das Team hält Sitzungen stabil, begrenzt gleichzeitige Aktivitäten auf das von der Plattform erlaubte Maß und sorgt für eine klare Zuordnung von Zugangsdaten und Inhalten. Es sollte die Rotation nicht dazu verwenden, koordinierte missbräuchliche Aktivitäten zu verschleiern oder Kontobeschränkungen zu umgehen.
Das entscheidende Traffic-Muster ist zustandsbehaftet und moderat. Login, Navigation, Veröffentlichung und Analyseprüfungen sollten konsistent bleiben. Eine separate Testumgebung kann umfangreichere Erfassungen übernehmen, aber bei Kontoabläufen sollten die Verbindungen nicht zwischen voneinander unabhängigen Routen wechseln.
Werbe- und Affiliate-Verifizierung
Ein Werbeteam muss möglicherweise prüfen, ob eine mobile Kampagne für ein ausgewähltes Land, einen bestimmten Mobilfunkkontext, eine Sprache und einen Ablauf der Zielseite korrekt dargestellt wird. Rotierende Verbindungen können beim Vergleich unabhängiger Beobachtungen helfen, während sitzungsgebundene Verbindungen besser geeignet sind, wenn die Prüfung eine Klick-, Weiterleitungs- und Seitenladeabfolge umfasst.
Halten Sie sich bei der Arbeit an die Regeln von Werbetreibenden und Publishern. Prüfen Sie die Auslieferung von Werbemitteln, regionale Inhalte, Weiterleitungen und die Darstellung von Hinweisen. Verwenden Sie keine wechselnden Proxys, um künstliche Impressionen, Klicks, Leads oder Conversions zu erzeugen.
Geoabhängige QA
Ein QA-Team, das einen regionalen Checkout- oder App-Ablauf testet, sollte Variablen isolieren. Leiten Sie den Browser über den vorgesehenen mobilen Egress, legen Sie Sprache und Zeitzone fest, löschen Sie Cookies und vergleichen Sie das Ergebnis mit einer bekannten Kontrollversion. Testen Sie mehrere Rotationsereignisse, da sich die scheinbare Region durch ein Carrier-Gateway ändern kann, obwohl die SIM-Karte dieselbe bleibt.
Der Proxy testet den Netzwerkursprung. Er ändert nicht automatisch GPS, Kontoland, Browser-Locale, Cookies oder URL-Parameter. Dokumentieren Sie jedes Signal, damit das Team weiß, ob ein Fehler auf das Routing, die Anwendungslogik oder die Testumgebung zurückzuführen ist.
Grundlagen zu Einrichtung und Aktivierung
Beginnen Sie mit der Anwendung, nicht mit dem Proxy-Dashboard. Für Browser, Scraper, Test-Runner, API-Bibliotheken und Automatisierungs-Worker kann jeweils eine eigene Proxykonfiguration erforderlich sein. Wenn Sie einen Client konfigurieren, wird dadurch nicht automatisch der Traffic anderer Clients über den Proxy geleitet.
Protokoll auswählen
Verwenden Sie HTTP- oder HTTPS-Proxying, wenn der Client Web-Proxy-Semantik erwartet. Verwenden Sie SOCKS5, wenn die Anwendung ein Relay auf niedrigerer Ebene für mehrere TCP-basierte Protokolle benötigt. Mozilla unterscheidet zwischen HTTP-Proxy-Einstellungen und SOCKS-Einstellungen und erläutert die Auswahl der SOCKS-Version in der Referenz zur Proxykonfiguration.
Gehen Sie nicht davon aus, dass eine erfolgreiche Verbindung die vollständige Weiterleitung bestätigt. Testen Sie DNS-Verhalten, Authentifizierung, TLS-Verarbeitung, Weiterleitungen, Wiederverwendung von Verbindungen und ob sekundäre Anfragen den Proxy umgehen.
Sitzungsrichtlinie festlegen
Verwenden Sie rotierende Sitzungen für zustandslose Recherchen, allgemeine Verfügbarkeitsprüfungen und unabhängige Werbebeobachtungen. Verwenden Sie sitzungsgebundene Verbindungen, wenn der Ablauf einen Login, Warenkorb, eine Weiterleitungskette oder einen anderen Anwendungszustand umfasst, der an die beobachtete IP gebunden ist.
Für Geo-Targeting ist dieselbe Sorgfalt erforderlich. Google behandelt den Serverstandort als eines von mehreren Zielgruppensignalen und empfiehlt zudem Sprach- und Regionalsignale wie hreflang. Aus den Richtlinien zur internationalen Ausrichtung lässt sich praktisch schließen, dass eine IP allein nicht jedes lokalisierte Ergebnis steuert.
Checkliste für den ersten Start
- Exklusivität bestätigen: Prüfen Sie, ob der Tarif die benötigte Exklusivität oder Portkontrolle bietet.
- Jeden Client konfigurieren: Tragen Sie Host, Port, Zugangsdaten und Protokoll in jedem verwendeten Browser und Worker ein.
- Die beobachtete Route prüfen: Erfassen Sie die externe IP, ASN, das Land und das Antwortverhalten direkt in der Anwendung.
- Kontinuität testen: Führen Sie mit einer sitzungsgebundenen Verbindung einen Login oder mehrstufigen Ablauf aus und achten Sie auf Änderungen während des Vorgangs.
- Lokalisierung überprüfen: Vergleichen Sie Land, Region, Sprache, Zeitzone und Seiteninhalt, statt sich auf eine einzelne Geolokalisierungsdatenbank zu verlassen.
Dedizierte und geteilte Mobilfunktarife
Die Entscheidung zwischen dediziertem und gemeinsam genutztem mobilem Zugang hängt hauptsächlich vom Arbeitsaufkommen ab. Dedizierte Tarife bieten mehr Kontrolle über die Route und das Sitzungsverhalten. Gemeinsam genutzte Ports senken die Einstiegskosten und eignen sich für kurze Tests, aber der umgebende Datenverkehr und der geplante Wechsel sind möglicherweise weniger vorhersehbar.
Als konkretes Beispiel beschreibt Evoproxy persönliche mobile Ports mit 250 GB monatlichem Datenvolumen, einer Bandbreite von bis zu 50 Mbps und einem konfigurierbaren Wechsel alle ein bis fünf Minuten oder über On-Demand-Links. Die gemeinsam genutzten Ports bieten 50 GB Datenvolumen mit geplantem Wechsel. Dies sind Produktdetails. Prüfen Sie daher vor dem Kauf die aktuellen Bedingungen.
| Aspekt | Dedizierter mobiler Tarif | Gemeinsam genutzter mobiler Port |
|---|---|---|
| Datenvolumen | 250 GB monatlich beim genannten persönlichen Tarif | 50 GB bei der genannten gemeinsam genutzten Option |
| Bandbreite | Bis zu 50 Mbps beim genannten persönlichen Tarif | Abhängig von der gemeinsamen Nutzung und den Bedingungen des Mobilfunkanbieters |
| Wechselsteuerung | Konfigurierbare Intervalle von einer bis fünf Minuten oder On-Demand-Links | Geplanter Wechsel |
| Eignung für Sitzungen | Länger laufende, zustandsbehaftete Workflows und kontrollierte Kontoaktivitäten | Kurze Tests, kleinere Rechercheaufgaben und temporäre Qualitätssicherung |
| Budgetprofil | Höhere Kosten für Exklusivität und Kontrolle | Kostengünstiger Einstieg für begrenzte Arbeitsaufkommen |
Für eine schnelle Prüfung von Inhalten auf Länderebene oder eine kleine Rechercheaufgabe kann ein gemeinsam genutzter Port ausreichen. Weniger geeignet ist er, wenn ein Team für einen längeren Workflow eine stabile Route, eine vorhersehbare Anzahl gleichzeitiger Verbindungen oder eine klare Zuordnung jeder Sitzung benötigt.
Definieren Sie vor dem Kauf das Datenvolumen anhand des tatsächlichen Betriebs. Wie viele Worker laufen gleichzeitig? Für welche Anfragen wird ein Sitzungsstatus benötigt? Wie oft darf sich die Route ändern? Was passiert, wenn eine Sitzung abbricht? Die Antworten sind meist wichtiger als das angegebene Datenvolumen. Lesen Sie die Erläuterungen des Anbieters zu Bandbreitenbegrenzungen bei Proxys und testen Sie den Tarif mit der Anzahl gleichzeitiger Verbindungen, die Ihr Team erwartet.
Häufige Probleme und ihre Behebung
Ein dedizierter mobiler Proxy kann korrekt konfiguriert sein und trotzdem in einem Workflow versagen. Analysieren Sie zuerst das beobachtete Verhalten und ändern Sie dann jeweils nur eine Variable.
Sperren trotz sauberer IP des Mobilfunkanbieters
Unterscheiden Sie zunächst zwischen einer Netzwerkablehnung und Problemen mit dem Konto oder dem Verhalten. Rufen Sie über dieselbe Route eine neutrale, zulässige Seite auf und vergleichen Sie dann die Reaktion der Zielanwendung. Wenn die allgemeine Verbindung funktioniert, aber ein Konto mit Prüfungen konfrontiert wird, untersuchen Sie die Kontinuität der Anmeldung, die Geräteidentität, den Kontoverlauf, die Häufigkeit der Anfragen und koordinierte Aktivitäten, bevor Sie den Proxy austauschen.
Ein ASN eines Mobilfunkanbieters kann den Verdacht mindern, der mit einem Hosting-Adressbereich verbunden ist, aber andere Risikosignale dadurch nicht ausräumen. Halten Sie Sitzungen konsistent, vermeiden Sie unnötige Automatisierung und befolgen Sie die Richtlinien der Plattform. Reagieren Sie auf eine Sperre nicht damit, schnell weitere Adressen durchzuprobieren. Das kann zusätzliche Inkonsistenzen erzeugen und die Ursachenanalyse erschweren.
Die Bandbreite ist niedriger als erwartet
Führen Sie einen kontrollierten Vergleich mit einem Worker und anschließend mit der vorgesehenen Anzahl gleichzeitiger Worker durch. Die mobile Leistung hängt von den Funkbedingungen, der Auslastung des Mobilfunknetzes, der Routingdistanz, der Reaktionszeit des Ziels und dem Umfang der Übersetzung zwischen Gerät und öffentlichem Ausgangspunkt ab. Die angegebene Höchstgeschwindigkeit eines Tarifs garantiert nicht, dass jedes Ziel Daten mit dieser Rate liefert.
Prüfen Sie, ob die Verlangsamung beim Verbindungsaufbau, bei der Serverantwort oder bei der Datenübertragung auftritt. Stellen Sie anschließend sicher, dass der Client Anfragen nicht wiederholt, zu viele Verbindungen öffnet oder Datenverkehr außerhalb des konfigurierten Proxys sendet. Wenn die Aufgabe ein hohes Volumen und geringe Sensibilität aufweist, kann eine Route über ein Rechenzentrum besser geeignet sein. Nutzen Sie mobile Kapazität für Workflows, die den Kontext eines Mobilfunknetzes benötigen.
Sticky Sessions brechen mitten im Workflow ab
Protokollieren Sie bei jedem wichtigen Schritt die beobachtete öffentliche IP und die Sitzungs-ID. Ändert sich die Adresse unerwartet, prüfen Sie, ob der Client das richtige Protokoll verwendet, ob das Sticky-Zeitfenster des Anbieters abgelaufen ist und ob die Anwendung eine zweite Verbindung öffnet, die den Proxy umgeht.
Manche Fehler sind kein tatsächlicher Wechsel der Route. Ein Browser kann eine Anfrage über einen HTTP-Proxy senden, während ein separater Dienst, eine Erweiterung oder ein Worker eine andere Route nutzt. Auch die Authentifizierung kann fehlschlagen, wenn die Zugangsdaten für einen Prozess, aber nicht für einen anderen eingerichtet wurden. Isolieren Sie den Workflow, deaktivieren Sie nicht benötigte Erweiterungen und testen Sie eine minimale Abfolge, bevor Sie die gleichzeitige Verarbeitung wieder aktivieren.
Länder- oder Stadtergebnisse stimmen nicht mit der SIM-Region überein
Leiten Sie den physischen Standort nicht allein aus der SIM-Karte ab. Mobiler Datenverkehr kann über ein zentralisiertes Gateway des Mobilfunkanbieters laufen, sodass die angezeigte Stadt vom Standort des Geräts abweicht. Die zuvor besprochenen Geolokalisierungsempfehlungen der IETF sprechen für Vorsicht auf Länderebene und Tests auf Stadtebene, statt sich blind auf eine IP-Datenbank zu verlassen.
Senden Sie dieselbe Anfrage an mehrere unabhängige Geolokalisierungsdatenbanken und prüfen Sie anschließend die Inhalte der Zielanwendung. Kontrollieren Sie DNS-Verhalten, HTTP-Antworten, Sprache, Zeitzone, Cookies, Browsersprache, Kontoeinstellungen und etwaige Standortberechtigungen des Geräts. Wenn die Ausgabe auf Länderebene stimmt, die Inhalte auf Stadtebene jedoch falsch sind, funktioniert der Proxy möglicherweise normal und das Ziel verwendet ein anderes Lokalisierungssignal.
Kompakter Entscheidungsrahmen
Nutzen Sie einen dedizierten mobilen Proxy, wenn:
- Der Kontext des Mobilfunknetzes wichtig ist: Der Test betrifft mobile Werbung, Workflows in sozialen Netzwerken oder Inhalte, die vom Mobilfunkanbieter abhängen.
- Die Kontinuität der Sitzung wichtig ist: Die Anwendung benötigt während der Authentifizierung oder beim Aufruf mehrerer Seiten eine stabile Route.
- Exklusivität wichtig ist: Gemeinsame Aktivitäten könnten Ihre Diagnose oder Betriebsumgebung beeinträchtigen.
Wählen Sie gemeinsam genutzten mobilen Zugang, wenn die Aufgabe kurz, zustandslos und kostenkritisch ist. Entscheiden Sie sich für eine andere Proxy-Kategorie, wenn Geschwindigkeit und Volumen wichtiger sind als der Kontext eines Mobilfunknetzes. Beginnen Sie in jedem Fall mit einem kleinen, zulässigen Test, messen Sie das tatsächliche Verhalten am Ziel und skalieren Sie erst, wenn Route, Protokoll, Geolokalisierung und Kontoworkflow alle geprüft wurden.
Evoproxy bietet persönliche und gemeinsam genutzte 4G/LTE/3G-Mobilproxy-Ports mit dedizierter Hardware für persönliche Tarife, konfigurierbarem Wechsel, automatischer Einrichtung und mobiler Konnektivität in Frankreich. Wenn Ihr Team die Verwaltung mehrerer Social-Media-Konten, Anzeigenverifizierung, Marktforschung, Qualitätssicherung oder einen anderen regelkonformen Workflow prüft, besuchen Sie Evoproxy und testen Sie die Konfiguration anhand Ihrer tatsächlichen Anforderungen.


