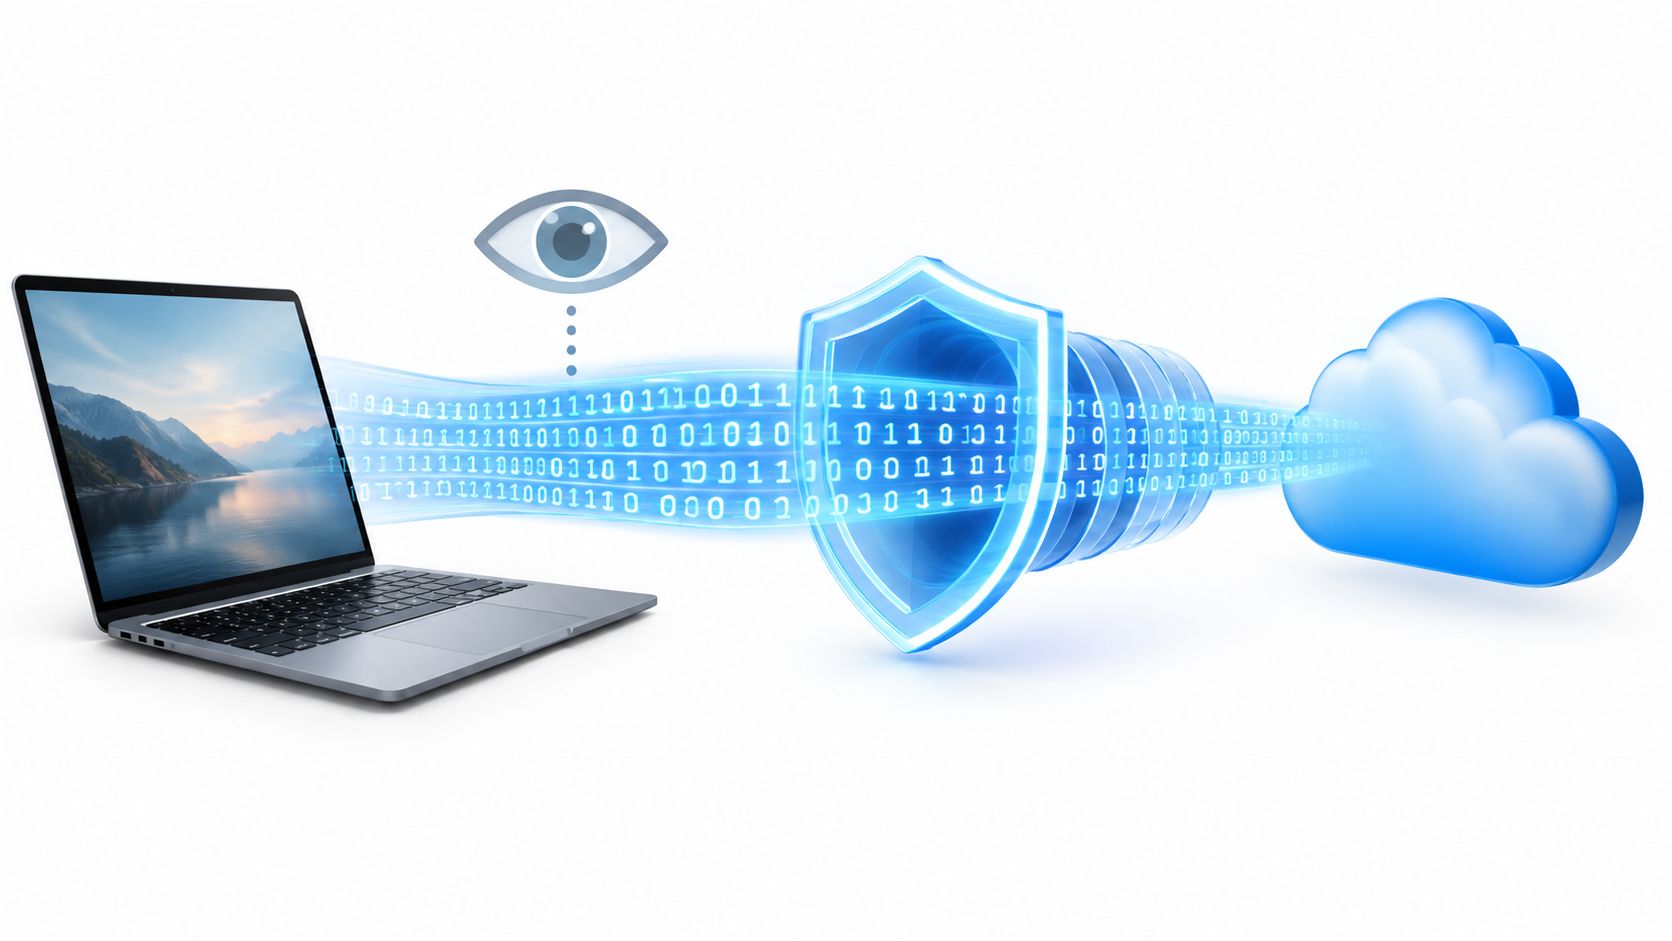
HTTPS يخفي كلمات المرور الخاصة بك، وعبارات البحث المقدمة إلى موقع، ومحتوى الصفحة المحدد، لكن مزود خدمة الإنترنت الخاص بك لا يزال يمكنه رؤية عنوان IP الخاص بك، وأوقات الاتصال، وحجم الحركة، والنطاق الذي تزوره. الاتصال ليس غير مرئي، إنه مشفر جزئيًا فقط.
فماذا يمكن لمزود خدمة الإنترنت رؤيته عندما تقوم فريق تسويق بتشغيل عدة جلسات حساب، أو نظام سكرابنج يتحقق من الأسعار، أو سير عمل تحقق من الإعلانات يقوم بتحميل حملة من شبكة متنقلة؟ الإجابة المعتادة، "HTTPS يحمي كل شيء"، تغفل التفاصيل التشغيلية التي تهم. التشفير يحمي الحمولة. التوجيه والبيانات الوصفية لا تزال تكشف شكل الاتصال.
هذا التمييز يؤثر على الخصوصية، والامتثال، وفصل الحسابات، والاستهداف الجغرافي، وموثوقية سير العمل الآلي. يمكن للأعمال حماية بيانات اعتماد تسجيل الدخول بينما لا تزال تعرض هويتها الشبكية، والبنية التحتية الوجهة، وأنماط التوقيت، وحجم الحركة لمزود الوصول.
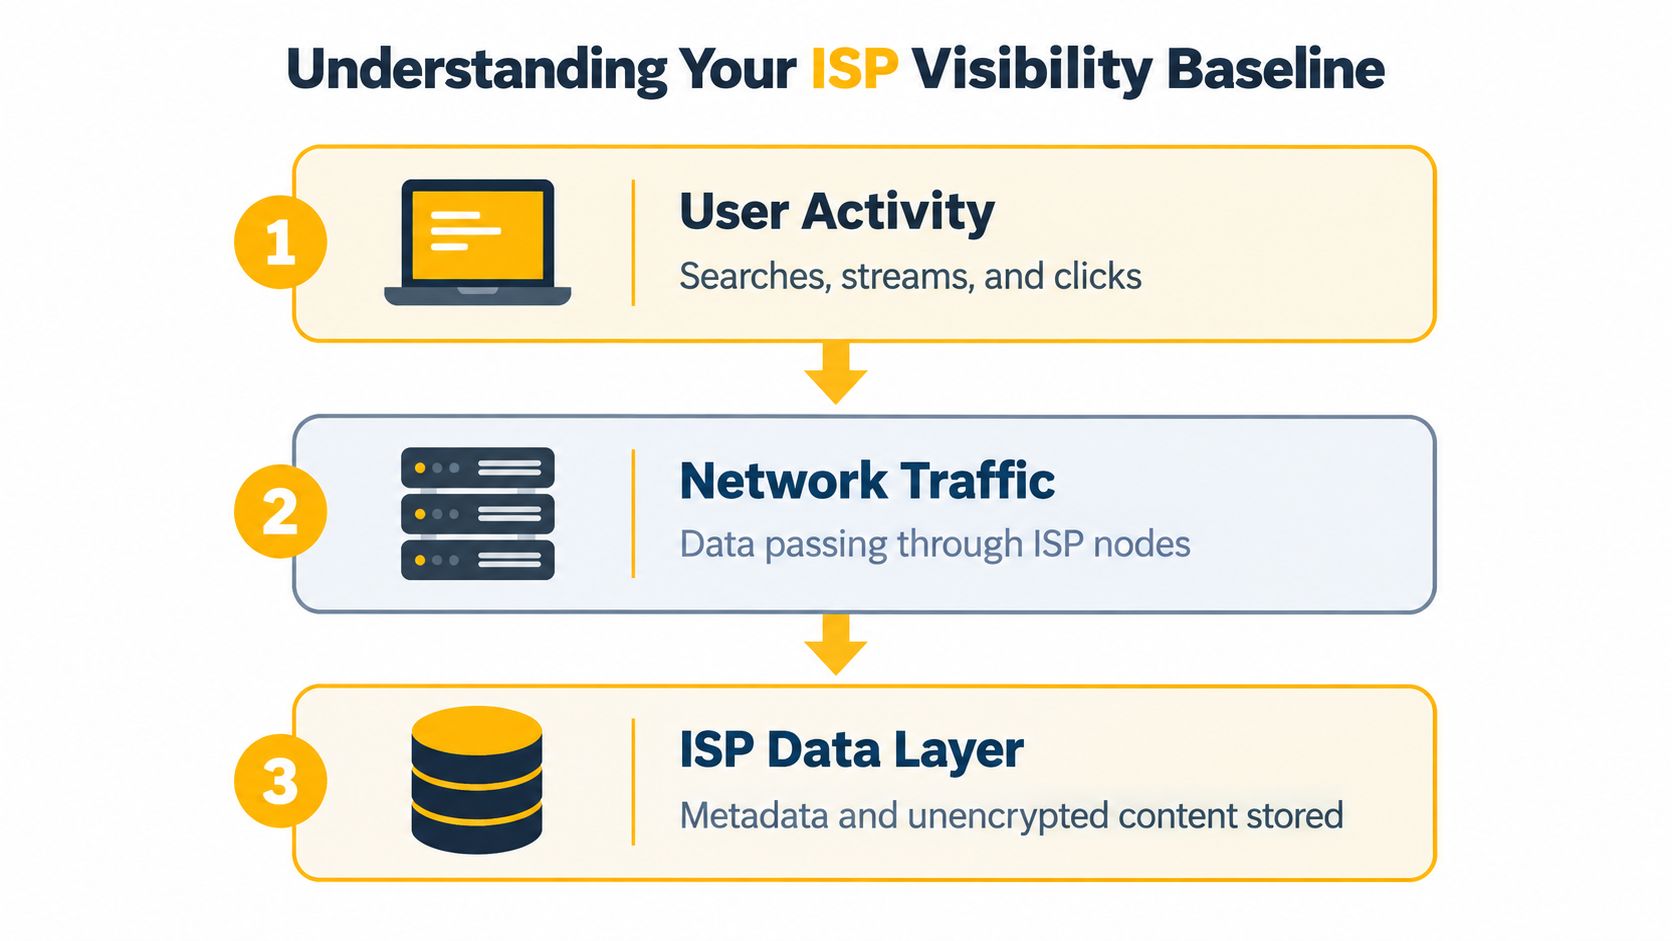
فهم قاعدة رؤية مزود خدمة الإنترنت الخاصة بك
استعرض فريق البيع بالتجزئة ذات مرة حملة حساسة للموقع وسأل سؤالًا بسيطًا: هل يمكن لمزود خدمة الإنترنت رؤية أي صفحة منتج فتحها برنامج التحقق؟ افترض الفريق أن HTTPS جعل الجلسة خاصة من النهاية إلى النهاية. كانت الإجابة الأكثر دقة أضيق. كان بإمكان مزود خدمة الإنترنت عمومًا تحديد النطاق الوجهة ومراقبة بيانات الاتصال، لكنه عادةً لم يكن قادرًا على قراءة مسار الصفحة، أو بيانات اعتماد الحساب، أو محتويات النموذج، أو المقالة المعروضة.
تأتي تلك القاعدة من كيفية عمل توجيه الإنترنت. يرسل جهازك الحركة عبر مزود الوصول قبل أن تصل إلى موقع ويب، أو تطبيق، أو بروكسي، أو نقطة نهاية أخرى. يحتاج المزود إلى معلومات كافية لتسليم الحزم، وإدارة شبكته، والحفاظ على اتصال المشترك. ثم يقوم HTTPS بتشفير بيانات التطبيق داخل ذلك الاتصال، مما يخلق حدودًا بين البيانات الوصفية المرئية و المحتوى المحمي.
ما يبقى مرئيًا
وفقًا لـ تفسير مؤسسة الحدود الإلكترونية لرؤية HTTPS، يمكن لمزود خدمة الإنترنت عمومًا ملاحظة:
- النطاق الوجهة، مثل
example.com، حتى عندما تستخدم الصفحة HTTPS. - عنوان IP المخصص للعميل، الذي يحدد اتصال الوصول.
- وقت الاتصال وحجم الحركة، بما في ذلك متى تبدأ الجلسة وكمية البيانات التي تتحرك.
- بعض نشاط DNS، عندما يستخدم الجهاز حل DNS عادي وغير مشفر.
يمكن أن تكون تلك المعلومات مفيدة دون الكشف عن الصفحة نفسها. قد لا يعرف المزود ما إذا كان المستخدم قد فتح لوحة معلومات الحساب أو مقالة معينة، لكن تكرار النطاقات الوجهة وأنماط التوقيت لا تزال تصف كيفية استخدام الاتصال.
ما يحميه HTTPS عادةً
عادةً ما يمنع HTTPS مزود خدمة الإنترنت من قراءة مسار URL بعد النطاق، وكلمات المرور، والرسائل، وبيانات النموذج، وعبارات البحث المقدمة إلى الموقع، ومحتوى الصفحة المحدد. توضح EFF التمييز باستخدام URL مثل eff.org/deeplinks: قد يحدد مراقب الشبكة eff.org، لكن ليس الصفحة الفردية بعد الشريط المائل.
وضع التصفح الخاص لا يغير هذه الحدود الشبكية. يمكن أن يمنع المتصفح من الاحتفاظ بالتاريخ المحلي أو بيانات النموذج، لكنه لا يغير الحركة التي تمر عبر مزود خدمة الإنترنت. بالنسبة للأعمال، يعني ذلك أن وجود ملف تعريف متصفح محلي نظيف ليس بديلاً عن التوجيه المنضبط.
قاعدة عملية: اعتبر HTTPS كسرية المحتوى، وليس كاتصال مجهول.
لإدارة وسائل التواصل الاجتماعي متعددة الحسابات، والتحقق من الإعلانات، وأبحاث السوق، فإن السؤال الأساسي ليس "هل يمكن لمزود خدمة الإنترنت قراءة متصفحي؟" بل "ما هو الهوية الشبكية وبيانات الوجهة التي يلاحظها مزود خدمة الإنترنت قبل أن تصل طلبي إلى الخدمة؟" هذا الإطار يؤدي إلى قرارات أفضل بشأن البروكسيات، وVPNs، وDNS، وتصميم الجلسات.
فك تشفير البيانات الوصفية للشبكة وبيانات الاتصال
أكثر الطرق فائدة لتحليل رؤية مزود خدمة الإنترنت هي فصل الاتصال إلى طبقات. الطبقة الأولى هي العناوين، والثانية هي حل الأسماء وإعداد الجلسة، والثالثة هي الحمولة المشفرة للتطبيق.
العناوين والتوجيه
يمكن لمزود خدمة الإنترنت عمومًا ملاحظة عنوان IP العام للمشترك وعنوان IP الوجهة الذي تم الاتصال به خلال الجلسة. يمكنه أيضًا ملاحظة الطوابع الزمنية للاتصال، وأحجام الحزم، وحجم الحركة، وخصائص الحركة الأخرى. عناوين IP الوجهة ليست مؤشرات نطاق مثالية لأن شبكات توصيل المحتوى والاستضافة المشتركة يمكن أن تضع عدة نطاقات خلف عنوان واحد، لكنها لا تزال توفر سياق التوجيه.
يرى مزود خدمة الإنترنت أيضًا الاتصال كمتسلسل بدلاً من حدث واحد. يبدو الطلب القصير متبوعًا بنقل مستمر مختلفًا عن التبادلات الصغيرة المتكررة. ذلك لا يكشف عن المحتوى الدقيق، لكن التوقيت والحجم يمكن أن يدعما تحديد الخدمة العامة أو ملف تعريف الاستخدام.
DNS و SNI
مع DNS التقليدي، يرسل الجهاز استعلام نطاق إلى محلل. إذا كان مزود خدمة الإنترنت يدير ذلك المحلل، يمكنه تلقي النطاق المطلوب مباشرة. يغير DNS المشفر تلك التعرض المحدد، لكنه لا يخفي تلقائيًا كل إشارة وجهة.
خلال العديد من جلسات TLS، يمكن أن يكشف مؤشر اسم الخادم، أو SNI، اسم المضيف المطلوب خلال إعداد الاتصال. SNI هو جزء من مصافحة TLS، التفاوض الذي يؤسس جلسة HTTPS مشفرة. يمكن أن يقلل Client Hello المشفر من تعرض اسم المضيف، لكن الدعم ليس عالميًا، لذا يجب ألا تعتقد الفرق أنه تحكم تشغيلي كامل.
لماذا تهم البيانات الوصفية تجاريًا
تكتسب البيانات الوصفية قيمة عندما يمكن لمزود الربط ربطها بحساب المشترك، أو هوية الفوترة، أو الجهاز، أو الموقع التقريبي. ذكرت تقرير موظفي لجنة التجارة الفيدرالية الأمريكية عن ستة مزودي خدمة إنترنت رئيسيين أن اثنين على الأقل من المزودين في دراستها جمعوا المعلومات الشخصية للعملاء مع تاريخ التصفح لأغراض إعلانية.
تلك المثال مهم لأن التعرض ليس محدودًا بنطاق واحد. يمكن أن تصبح نشاطات التصفح، وسلوكيات البث، ومعلومات استخدام التطبيقات، وبيانات الموقع جزءًا من ملف تعريف استخدام أوسع. يقلل HTTPS من المحتوى القابل للقراءة، لكنه لا يمنع مزود الوصول من الاحتفاظ بالبيانات الوصفية للاتصال أو دمجها مع المعلومات من عملياته الخاصة.
بالنسبة للفرق التقنية، تنتمي الكمون إلى نفس المحادثة التشخيصية. يمكن أن يحمي البروكسي أو VPN رؤية الوجهة بينما يضيف قفزة شبكية أخرى، لذا قم بقياس زمن الاستجابة وسلوك الفشل بدلاً من افتراض أن المسار مقبول. دليل قياس الكمون مفيد عند التحقق مما إذا كانت وسيلة التحكم في الخصوصية لا تزال تلبي متطلبات فحوصات الإعلانات، أو اختبارات ضمان الجودة، أو مراقبة الأسعار.
الاحتفاظ هو سؤال منفصل عن الرؤية. تؤثر السياسات، والاختصاص، والعمليات القانونية، والممارسات التجارية على المدة التي قد يحتفظ بها مزود خدمة الإنترنت بالبيانات الوصفية القابلة للملاحظة وكيفية استخدامها. لا تعد عميلًا بأن التشفير يحذف سجلات مزود الوصول. وعد فقط بالحماية الضيقة التي توفرها التكنولوجيا.
دور التشفير في تقليل رؤية مزود خدمة الإنترنت
يعمل التشفير عن طريق حماية البيانات قبل أن تعبر الشبكة. يقوم الجهاز والوجهة بإنشاء جلسة آمنة، وينقل مزود خدمة الإنترنت الحركة الناتجة دون قراءة الحمولة التطبيقية عادةً.
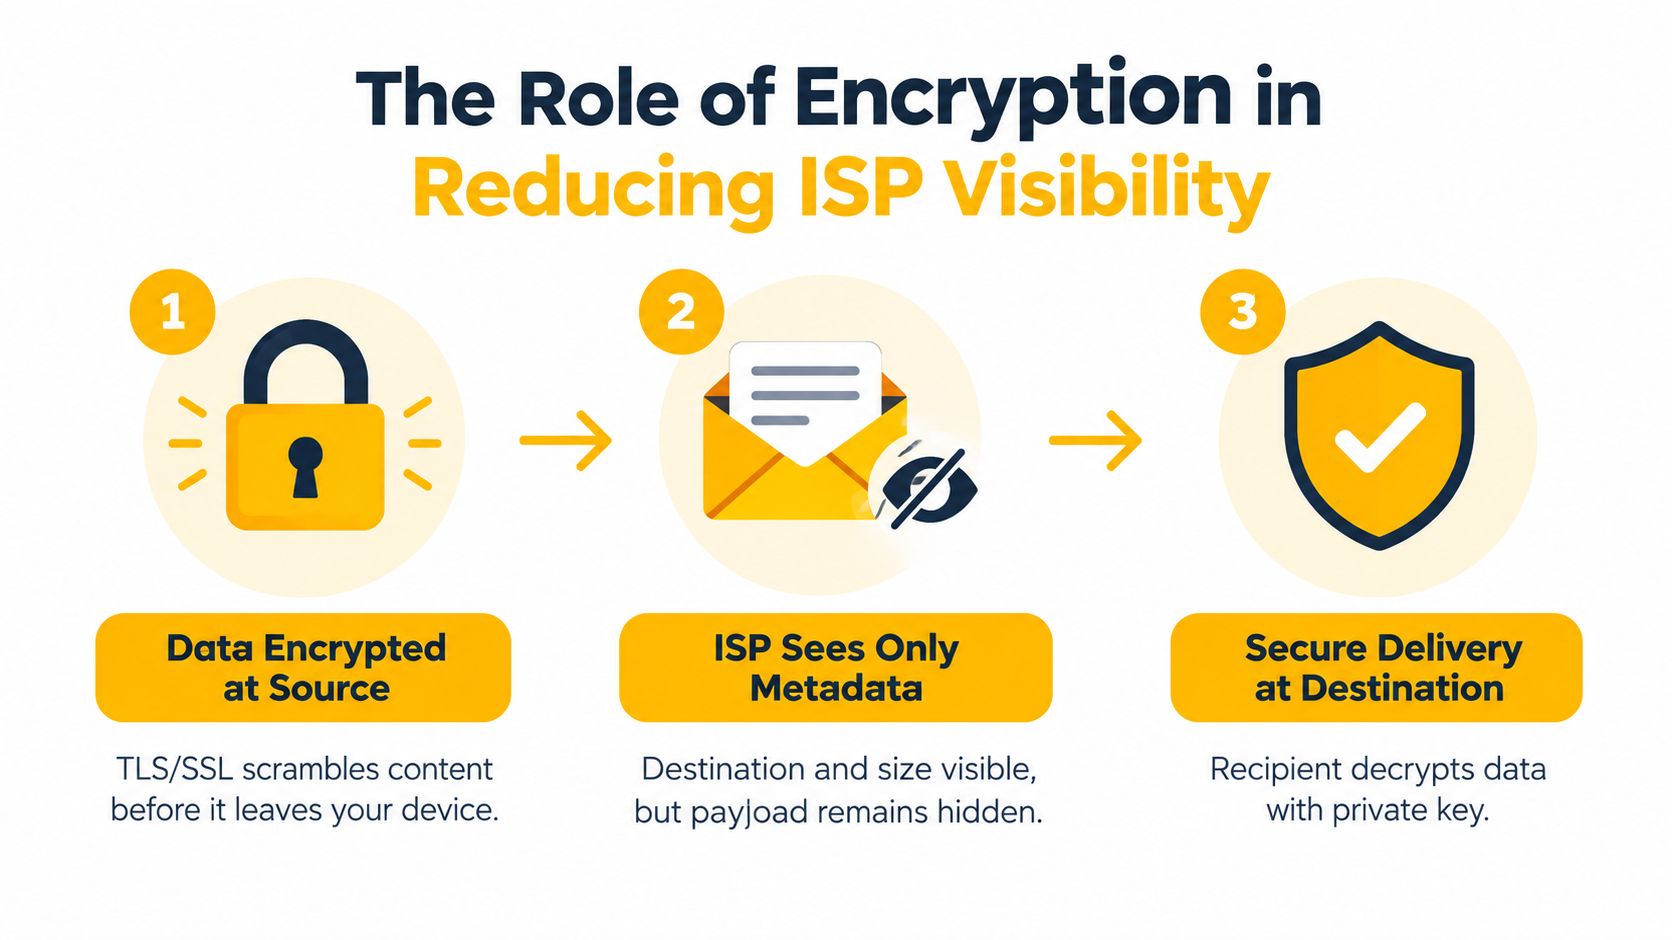
HTTPS يحمي الحمولة
في جلسة HTTPS عادية، يقوم TLS بتشفير مسار URL، ومحتوى الصفحة، وبيانات الاعتماد، وبيانات النموذج، والرسائل المتبادلة داخل الجلسة. لا يزال بإمكان مزود خدمة الإنترنت عمومًا ملاحظة عنوان IP للمشترك، وعنوان IP الوجهة، وطوابع زمن الاتصال، وأحجام الحزم، وحجم الحركة، كما هو موضح في تفسير EFF الفني لبيانات HTTPS الوصفية.
لهذا السبب، فإن كلمة المرور المقدمة لموقع ويب آمن محمية من الفحص العادي للشبكة، بينما يمكن أن يظل النطاق مرئيًا. التمييز مهم بشكل خاص لعمليات الحساب. يحمي HTTPS تبادل تسجيل الدخول، لكنه لا يجعل عنوان IP الأصلي يبدو كأنه مستخدم مختلف، أو بلد، أو ناقل، أو شبكة.
DNS المشفر يغلق مسار تسرب واحد
DNS عبر HTTPS، أو DoH، وDNS عبر TLS، أو DoT، يقومان بتشفير استعلام النطاق بين الجهاز والمحلل المختار. توثيق DoH من Mozilla يوضح أن DNS المشفر يمنع مزود خدمة الإنترنت أو مراقب محلي آخر من رؤية تلك الاستعلامات بنص عادي.
هذا يغير الرؤية بدلاً من القضاء عليها. يتلقى المحلل طلب DNS، بينما قد لا يزال مزود خدمة الإنترنت يراقب عناوين IP الوجهة، والتوقيت، وحجم الحركة، وفي العديد من اتصالات TLS، اسم المضيف المعرض من خلال SNI. كما أن DNS المشفر لا يغير عنوان IP المصدر العام المقدم لموقع الويب، لذا لن يحل بمفرده مشاكل استهداف المواقع الجغرافية أو فصل الحسابات.
تتعامل التنفيذات السليمة مع الضوابط كطبقات:
- استخدم HTTPS لحماية محتوى التطبيق.
- استخدم DNS المشفر لمنع استعلامات DNS العادية من كشف النطاقات لمحلل مزود خدمة الإنترنت.
- راجع تعرض اسم المضيف، حيث يمكن أن توفر SNI وعناوين IP الوجهة أدلة.
- تحكم في مسار الخروج باستخدام VPN أو بروكسي عندما يجب أن يرى موقع الويب عنوان IP عام مختلف.
النتيجة هي تقليل الرؤية، وليس عدم الرؤية. بالنسبة لعمليات العمل التي تتطلب الامتثال، وثق بالضبط أي طرف يمكنه رؤية أي طبقة. قد يرى مزود خدمة الإنترنت نفقًا أو اتصال بروكسي، وقد يرى مشغل البروكسي بيانات وصفية لحركة المرور الموجهة، وقد ترى الوجهة عنوان IP العام للبروكسي. تصميم الخصوصية موثوق عندما يوضح تلك المقايضات بوضوح.
تقييم VPNs والبروكسيات لحماية الخصوصية
أي تحكم يناسب سير العمل: VPN يحمي الحركة من الجهاز، أم بروكسي يخصص هوية خروج لتطبيق معين؟ كلاهما يغير المسار بين الجهاز والوجهة، ولكنهما يحلان مشكلات تشغيلية مختلفة. عادةً ما ينشئ VPN نفقًا مشفرًا على مستوى الجهاز. عادةً ما يتعامل البروكسي مع حركة المرور من تطبيق أو سير عمل واحد، مما يجعل إدارة هويات الجلسات المنفصلة أسهل.
يمنع VPN المكون بشكل صحيح عادةً مزود خدمة الإنترنت من قراءة النطاقات التي تمت زيارتها، ومسارات الصفحات، والبحث، والمحتوى لأن الحركة وDNS تمر عبر النفق المشفر. لا يزال بإمكان مزود خدمة الإنترنت تحديد نقطة نهاية VPN، وعنوانها، وتوقيت الاتصال، ومدة الجلسة، وحجم البيانات التقريبي، كما هو موضح في دليل رؤية VPN. يقلل النفق من رؤية المحتوى دون إزالة بيانات الشبكة الوصفية.
اختيار المسار حسب المتطلبات
- VPN: مناسب للخصوصية الواسعة على مستوى الجهاز من مزود خدمة الإنترنت. تحقق من توجيه DNS، وسلوك IPv6، والتقسيم، وتشغيل مفتاح القتل قبل الاعتماد عليه.
- بروكسي سكني: يستخدم العناوين المرتبطة بشبكات الوصول السكنية. يمكن أن يناسب سير العمل الخاص بالبحث والتحقق الذي يتطلب هوية شبكة غير مركز بيانات، بشرط أن تكون الأنشطة قانونية ومصرح بها.
- بروكسي مركز بيانات: يعمل من بنية تحتية للاستضافة. غالبًا ما يقدم أداءً متوقعًا وتحكمًا، بينما يحدد ASN الخاص به، أو رقم النظام المستقل، نطاق شبكة الاستضافة التي تقيمها بعض الخدمات بشكل مختلف عن الوصول الاستهلاكي.
- بروكسي موبايل: يمر عبر شبكات الناقل 4G أو 5G. يمكن أن تكون العناوين المحمولة أكثر صعوبة في الحظر ككل لأن الناقلين يستخدمون مجموعات عناوين مشتركة وقد يظهر المستخدمون الشرعيون خلف نفس البنية التحتية.
لا يقوم البروكسي تلقائيًا بتشفير كل تطبيق. مع HTTPS، تظل حمولة الجلسة محمية بين الجهاز والوجهة بينما يدير البروكسي المسار. يمكن أن يكشف تطبيق يستخدم حركة مرور غير مشفرة محتوياته للبروكسي ووسائط أخرى. تحدد HTTP وSOCKS5 سلوك التوجيه، وليس حماية المحتوى من النهاية إلى النهاية.
مقارنة الرؤية بين VPNs والبروكسيات
| الأداة | يخفي نطاق الوجهة | يخفي عنوان IP | يخفي حجم الحركة |
|---|---|---|---|
| HTTPS | عادةً ما يخفي مسارات الصفحات والمحتوى، وليس بالضرورة النطاق | لا | لا |
| DNS المشفر | يخفي استعلام DNS من محلل مزود خدمة الإنترنت | لا | لا |
| VPN | عادةً ما يخفي الوجهات داخل النفق من مزود خدمة الإنترنت | يخفي عنوان IP المصدر من الوجهة | لا، يمكن لمزود خدمة الإنترنت رؤية حجم النفق |
| بروكسي | عادةً ما يخفي الوجهة من مزود خدمة الإنترنت عندما يرى مزود خدمة الإنترنت فقط مسار البروكسي | يخفي عنوان IP المصدر من الوجهة | لا، يمكن لمزود خدمة الإنترنت رؤية حجم جلسة البروكسي |
الضوابط التشغيلية التي تهم
تدوير IP يغير عنوان الخروج وفق جدول زمني أو عند الطلب. يمكن أن يفصل بين جلسات البحث المستقلة، لكن التغييرات المتكررة قد تعطل المصادقة وتبدو مشبوهة. الجلسات الثابتة تحتفظ بعنوان خروج واحد لفترة محددة. عادةً ما يناسب هذا النمط تسجيل الدخول متعدد الخطوات، وتدفقات ضمان الجودة، وعرض الإعلانات بشكل أكثر موثوقية.
للحسابات المتعددة، افصل جلسة الحساب، وحالة المتصفح، والاعتمادات، وهوية الخروج. عنوان IP جديد بمفرده لا ينشئ حدود حساب متوافقة. للتحقق من الإعلانات، احتفظ بالجلسة لفترة كافية لتحميل العرض بشكل متسق، ثم سجل موقع الاختبار المصرح به، وهوية الخروج الملاحظة، والنتيجة.
يعتمد الاستهداف الجغرافي على أكثر من اختيار البلد. يمكن أن يؤثر ناقل IP أو ASN الاستضافة، ومسار DNS، وإعدادات المتصفح، وإعدادات التطبيق على كيفية تفسير الخدمة للموقع. اختر أضيق نطاق موقع مطلوب من قبل الاختبار المصرح به وثق الضوابط المستخدمة.
يوفر Evoproxy توجيه بروكسي موبايل مع منافذ شخصية ومشتركة، وتدوير قابل للتكوين، واتصال موبايل فرنسي. اعتبره خيار بنية تحتية واحد، وليس بديلاً عن ضوابط الوصول، أو الموافقة، أو قواعد المنصة، أو اختبار التسرب. وظيفته هي تغيير مسار الشبكة وهوية الخروج العامة لعمليات العمل المعتمدة. تظل فريقك مسؤولة عن الأتمتة وتفويضها.
القاعدة العملية مباشرة: الجلسات المستقرة تحتاج إلى ثبات، والهويات المستقلة تحتاج إلى فصل، وادعاءات الخصوصية تحتاج إلى تحقق. راجع إخفاء IP باستخدام البروكسيات عند رسم تلك المتطلبات على بنية التطبيق.
تطبيقات العالم الحقيقي للأعمال والأتمتة
قد تستخدم وكالة وسائل التواصل الاجتماعي، وفريق التحقق من الإعلانات، ومجموعة استخبارات التجزئة جميعها البروكسيات، لكن ظروف فشلها تختلف. تحتاج الوكالة إلى أن تظل جلسات الحساب متسقة. يحتاج فريق التحقق إلى مراقبة كيفية عرض إعلان من موقع مصرح به. يحتاج الفريق التجزئة إلى طلبات قابلة للتكرار دون الخلط بين هوية البحث المشتركة وشبكة العميل الخاصة.
لماذا تتصرف الشبكات المحمولة بشكل مختلف
غالبًا ما تستخدم الاتصال المحمول NAT من مستوى الناقل، أو CGNAT، مما يسمح للناقل بوضع العديد من المشتركين خلف مجموعة أصغر من عناوين IPv4 العامة. RFC 6598 يحتفظ بكتلة IPv4 100.64.0.0/10 كمساحة عنوان مشتركة لشبكات مزودي الخدمة التي تستخدم NAT من مستوى الناقل.
النتيجة العملية مهمة للتعريف. قد يرى موقع ويب عنوان خروج مشترك للناقل بدلاً من عنوان هاتف محمول مخصص، بينما يحتفظ الناقل بحالة الترجمة التي تربط الاتصالات بالمشتركين. يمكن أن تجعل هذه البنية المشتركة عناوين IP المحمولة أكثر صعوبة في الحظر بشكل عشوائي مقارنة بنطاقات مركز البيانات، لأن حظر عنوان واحد قد يؤثر على العديد من المستخدمين الشرعيين المحمولين.
هذا لا يجعل البروكسيات المحمولة غير مرئية أو موثوقة عالميًا. لا يزال بإمكان الخدمة تقييم سلوك الجلسة، والكوكيز، والرؤوس، وتاريخ الحساب، وأنماط الطلب، وغيرها من الإشارات. تحسين التوجيه المحمول يعزز طبقة هوية الشبكة، لكنه لا يمكن أن يعوض عن الأتمتة المسيئة أو انتهاكات قواعد المنصة.
تطابق التصميم مع سير العمل
إدارة الحسابات المتعددة تحتاج إلى رسم خرائط الحسابات إلى الجلسات. قم بتعيين جلسة موبايل مستقرة لكل سير عمل حساب مصرح به، احتفظ بالكوكيز وملفات تعريف المتصفح معزولة، وقم بالتدوير فقط عندما يسمح بذلك المهمة. لا تضع عدة هويات غير مرتبطة خلف جلسة غير خاضعة للرقابة ثم تشخص كل تحدٍ كمشكلة بروكسي.
التحقق من الإعلانات يحتاج إلى إمكانية التكرار. اختر الجغرافيا المستهدفة، حافظ على الجلسة أثناء تحميل الصفحة وسلسلة إعادة التوجيه، التقط ما يراه المستخدم، وسجل عنوان IP الخارج والطابع الزمني للتدقيق الداخلي. يمكن أن يجعل عنوان متغير في كل طلب الاختبار أقل تمثيلاً.
مراقبة الأسعار وSEO عادة ما تستفيد من وتيرة خاضعة للرقابة وفصل هوية واضح. استخدم التدوير حيثما يسمح الهدف بذلك، احترم سياسات الوصول، واحتفظ بالنتائج حتى لا ينتج النظام طلبات غير ضرورية. لحماية العلامة التجارية، يمكن أن تدعم نفس الطريقة الفحوصات المصرح بها للتقليد، والقوائم غير المصرح بها، واختلافات المحتوى الإقليمي.
اختبار ضمان الجودة يحتاج إلى مصفوفة معروفة. اختبر ظروف الوصول المحمولة والثابتة بشكل منفصل، تحقق من سلوك DNS وعنوان IP العام، وسجل الفشل حسب المسار بدلاً من اعتبار جميع أخطاء الشبكة كعيوب في التطبيق.
نصيحة تشغيلية: يجب أن يجعل البروكسي الاختبار قابلاً للتكرار، وليس مجرد جعل الطلب يبدو مختلفًا.
تعتبر بروكسيات HTTP مريحة لحركة مرور المتصفح وطلبات الويب. يمكن أن يدعم SOCKS5 مجموعة أوسع من حركة مرور التطبيقات، لكنه لا يقوم بتشفير الحمولة بمفرده. في كلتا الحالتين، احتفظ بالاعتمادات آمنة، راقب تسرب الجلسات، واجعل مراجعة الامتثال جزءًا من النشر بدلاً من أن تكون فكرة لاحقة.
الخطوات التالية لتأمين بصمتك الرقمية
ابدأ بتوثيق حدود الرؤية لكل سير عمل. حدد ما تراه مزود خدمة الإنترنت، وما تراه بروكسي أو مشغل VPN، وما تراه الوجهة، وأي السجلات يحتفظ بها نظامك الخاص.
ثم اختبر المسار بدلاً من الثقة في تسميته. تحقق من حل DNS من خلال المسار المقصود، راجع سلوك IPv6، تحقق من أن النفق المنقسم لا يتجاوز التحكم، وتأكد من أن نفق أو جلسة بروكسي تم إسقاطها تفشل بأمان. استخدم الجلسات الثابتة لتدفقات متعددة الخطوات والتدوير للمهام التي تتطلب تغيير هويات الخروج.
عدم الظهور تمامًا ليس الهدف. التعرض الخاضع للرقابة، والتوجيه القابل للتنبؤ، والأتمتة المتوافقة هي أهداف أكثر فائدة للأنظمة التجارية.
تقدم Evoproxy توجيه بروكسيات المحمول 4G/LTE/3G مع منافذ شخصية ومشتركة، تدوير قابل للتكوين، واتصال IP المحمول الفرنسي لإدارة اجتماعية معتمدة، والتحقق من الإعلانات، والبحث، وسير عمل ضمان الجودة. قم بزيارة Evoproxy لمراجعة خيارات التوجيه المحمول المتاحة لحالة الاستخدام الخاصة بك.