您的仪表板稳定,您的采集任务已经运行了几周,然后一个目标在活动进行到一半时开始返回 CAPTCHA。或者您的社交媒体团队注意到公共资料监控的速度减慢,而竞争对手似乎在不间断地收集相同的信息。许多团队尝试的第一个解决方案是更改 用户代理头。
这可以有所帮助,但仅在最浅层次上。用户代理轮换 更改请求声称使用的浏览器身份。它不会自动更改 IP 声誉、TLS 握手、HTTP/2 行为、Cookies、JavaScript 环境或现代防御可以关联的请求时机。正确使用时,它支持一致的会话身份。作为随机字符串生成器使用时,它可能使一个原本普通的爬虫更容易被分类。
2026 年用户代理轮换的实际作用
用户代理是一个请求头,标识声称的浏览器、操作系统和客户端系列。用户代理轮换 在不同身份之间变化该值,以便采集系统不会将每个请求都呈现为相同的客户端。更完整的实现还会对齐相关提示,例如 Accept-Language 和 Sec-CH-UA,它们描述地区和浏览器系列的细节。
有用的思维模型是一个堆栈。代理 IP 和 ASN 提供网络身份,用户代理和伴随头提供声称的浏览器身份,而行为提供最强的上下文。一个声称来自当前桌面浏览器的请求,但来自低声誉数据中心范围,使用不兼容的 TLS 签名,并以机器般的间隔请求页面,仍然看起来不一致。
历史流量研究显示了为什么固定标识符成为一个弱的操作选择。2017 年 SIGCOMM IMC 研究 发现,最常见的用户代理仅占 26% 的流量,并在恶意活动检测数据集中识别出 94,876 个独特的用户代理字符串,跨越超过 4000 万个 HTTP 流。这些发现说明了真实客户端流量的碎片化程度,但并不意味着一个大型随机列表自动是现实的。实际的教训是避免用一个硬编码标签呈现每个请求,同时保持每个选定身份在内部的一致性。SIGCOMM IMC 研究 提供了基础的历史背景。
实用规则: 在会话之间轮换完整的浏览器形状身份,而不是在相邻请求之间轮换孤立的字符串。
它的帮助
轮换可以减少拒绝重复库默认或小型静态客户端标签的简单规则。当您的合法工作流程代表多个受众时,例如区域广告验证、移动 QA 或市场研究,它还可以在浏览器系列和设备类别之间分配流量。
它不会解决传输层不匹配的问题。最近的指导报告显示,在 54,945 个独特用户代理中,51,268 个或 93% 被用户代理一致性方法识别为机器人,显示出一个看似合理的头与请求的其余部分冲突的频率。相同的指导表示,在更强的防御下,单独的用户代理轮换几乎没有贡献,因为 TLS 和浏览器指纹的权重更大。用户代理轮换的实用分析 明确了这一限制。
将头视为声明,而不是伪装。如果您的客户端的其余部分无法支持该声明,轮换它会增加噪音而不增加信任。
请求指纹及其为何仅靠头部不足够
现代请求指纹包含多个信号,防御者可以将其一起评估。可见的 User-Agent 只是其中之一。
需要一致的层次
从网络路径开始。IP 子网、ASN 和地理位置 应该与浏览器配置文件和任务相符。来自移动运营商网络的桌面浏览器声明对于某些流量可能是合理的,但如果其他信号都表明是桌面,则变得不那么合理。声称的本地用户在一个会话中也不应在不兼容的地区之间跳跃。
接下来是 TLS 握手。JA3 和 JA4 是描述客户端 TLS 协商的方法的简写。即使其头部声称是一个熟悉的浏览器,它们也可以暴露请求是由通用 HTTP 库创建的。HTTP/2 设置、连接重用、头部排序和压缩协商增加了另一层。
然后是浏览器级信号。Sec-CH-UA、Sec-CH-UA-Mobile 和 Sec-CH-UA-Platform 应与主字符串一致。Accept-Language 应符合声称的地区。Cookies 应像浏览器会话一样持久,而视口尺寸、JavaScript 执行和导航时机应描述相同的设备类别。
没有一致客户端提示的桌面 Chrome 字符串、异常的头部顺序和通用的 TLS 配置可能会迅速被标记。仅更改字符串并不能修复这些矛盾。处理这一更广泛层次的团队应将 指纹保护指导 视为一个单独的工程问题,而不是假设头部可以解决它。
| 信号 | 低努力爬虫请求 | 浏览器形状请求 |
|---|---|---|
| 用户代理 | 每个任务一个复制的字符串 | 从维护的配置文件中选择的当前字符串 |
| 客户端提示 | 缺失或不一致 | 与浏览器系列、平台和移动状态匹配 |
| 地区 | 与目标无关的固定语言 | Accept-Language 符合所选地区 |
| TLS | 通用库握手 | 声称的客户端支持的握手 |
| 头部顺序 | 库默认排序 | 与客户端实现一致 |
| Cookies | 经常重新创建或丢弃 | 为会话保留 |
| 时机 | 相同、快速的间隔 | 请求节奏遵循工作流程 |
| IP 身份 | 静态或不匹配的出口 | 代理地理位置和会话行为符合配置文件 |
重要的区别在于 更改标签 和 维护身份。只有当所选标签与周围的网络、协议和浏览器行为一致时,用户代理轮换才有其存在的意义。
构建一个现实的用户代理池
一个有用的池是小型的、当前的和内部一致的。从旧片段复制一个长列表会增加维护工作,并增加一个配置文件声称的浏览器版本、操作系统或引擎组合不再合理的机会。
从配置文件开始,而不是字符串
从维护的来源提取当前浏览器字符串,然后删除过时或结构不一致的条目。一个实用的生产指南建议 5 到 15 个维护良好、市场份额加权的用户代理,其中桌面 Chrome 在全球范围内占有更大权重,而 Safari 在针对美国流量时占有更大权重。用户代理轮换指南还强调,一个小而一致的配置文件集比一个大型旧值集合更有用。
对于每个配置文件,存储一个完整的包:
- 主要身份: 用户代理、浏览器系列、平台和移动状态。
- 地区信号:
Accept-Language和预期的地理位置。 - 客户端提示:
Sec-CH-UA、Sec-CH-UA-Mobile和Sec-CH-UA-Platform。 - 导航元数据: 请求类型的一致
Sec-Fetch-*集合。 - 传输支持: 能够生成符合配置文件的协议指纹的客户端。
对池进行加权,而不是均匀选择。当桌面浏览器配置文件反映您的受众时,可以接收更多流量。移动配置文件应为移动工作流程选择,而不是因为它们看起来不那么受审查。
返回一个包
一个最小的 Python 模式可以返回一个配置文件对象,而不是一个裸头:
import random
profiles = [ { "name": "desktop_chrome", "weight": 7, "headers": { "User-Agent": "CURRENT_DESKTOP_CHROME", "Accept-Language": "zh-CN,zh;q=0.9", "Sec-CH-UA": "MATCHING_CHROME_HINTS", "Sec-CH-UA-Mobile": "?0", "Sec-CH-UA-Platform": '"Windows"' } }, { "name": "mobile_safari", "weight": 2, "headers": { "User-Agent": "CURRENT_IPHONE_SAFARI", "Accept-Language": "zh-CN,zh;q=0.9" } } ]
def choose_profile(): return random.choices( profiles, weights=[p["weight"] for p in profiles], k=1 )[0]
在 Node 中,同样的想法可以保持简单:
const profiles = [ { name: "desktop_chrome", weight: 7, headers: { "user-agent": "CURRENT_DESKTOP_CHROME", "accept-language": "zh-CN,zh;q=0.9", "sec-ch-ua": "MATCHING_CHROME_HINTS", "sec-ch-ua-mobile": "?0", "sec-ch-ua-platform": ""Windows"" } }, { name: "mobile_safari", weight: 2, headers: { "user-agent": "CURRENT_IPHONE_SAFARI", "accept-language": "zh-CN,zh;q=0.9" } } ];
function chooseProfile() { const total = profiles.reduce((sum, p) => sum + p.weight, 0); let point = Math.random() * total; for (const profile of profiles) { point -= profile.weight; if (point <= 0) return profile; } return profiles[profiles.length - 1]; }
不要在桌面会话中轮换移动身份。不要将 Chrome 客户端提示附加到不同的浏览器系列。这些小的不匹配比使用单一、诚实的配置文件针对低摩擦目标更具破坏性。
将用户代理轮换与代理轮换配对
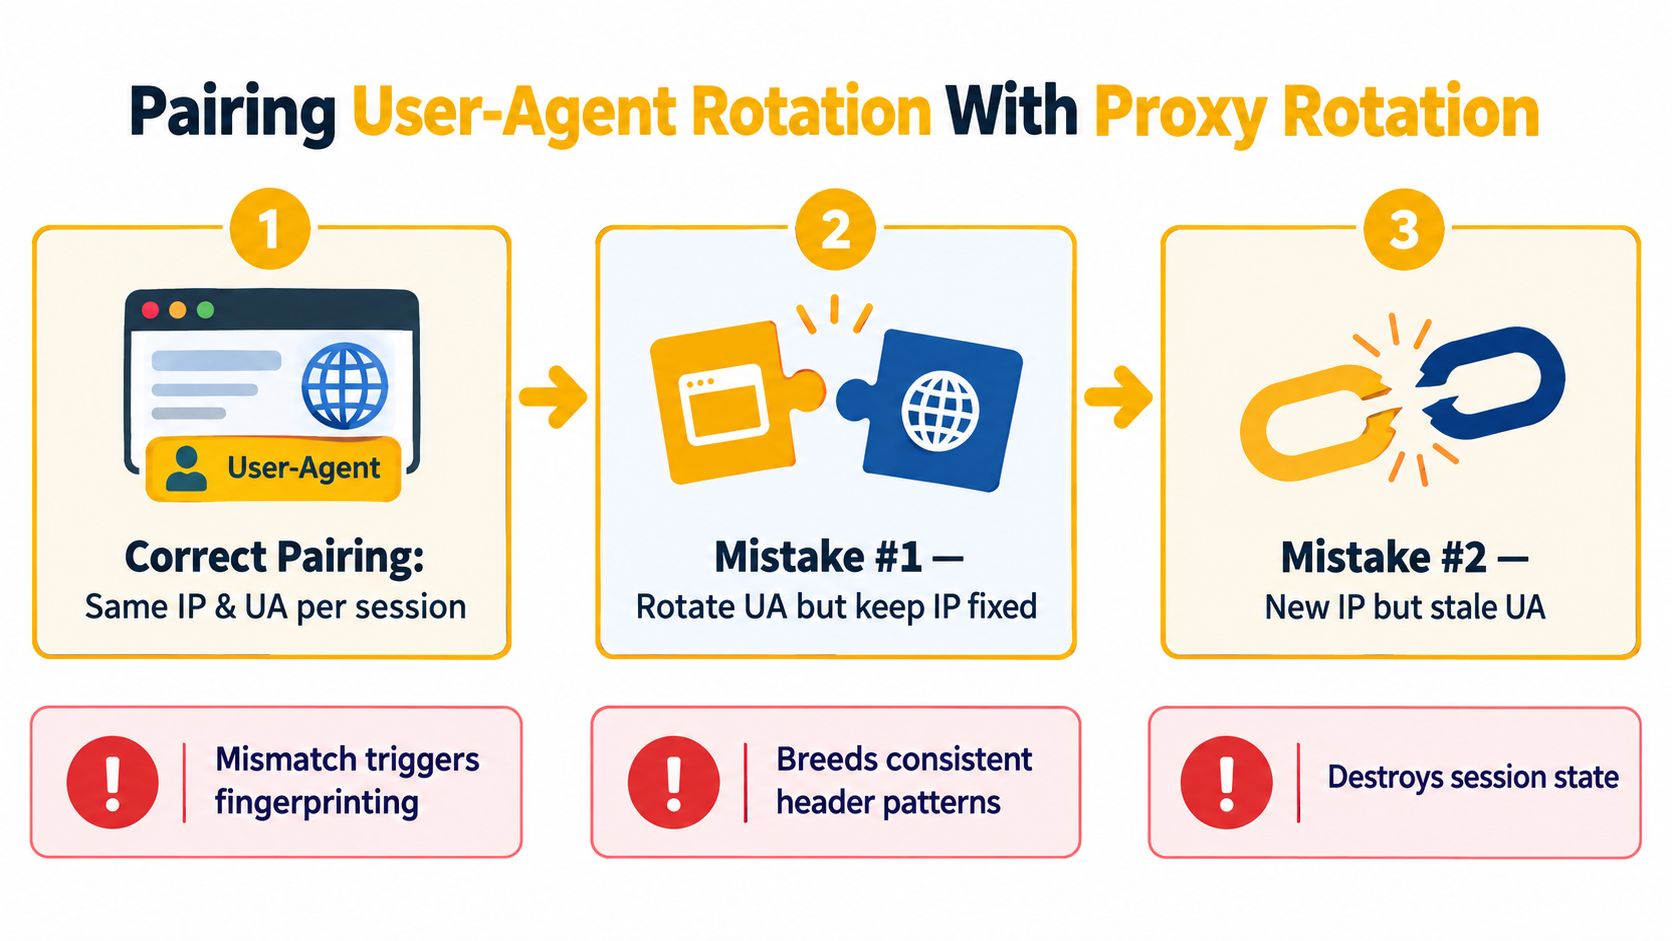
用户代理和出口 IP 应视为一个身份。在保持一个静态数据中心地址的同时轮换头部,会创建一个具有变化浏览器声明的重复网络来源。轮换代理同时固定一个浏览器版本则会创建相反的模式。两者都不是自动错误的,但都需要与您建模的工作流程匹配。
代理类别有不同的权衡。 数据中心代理 通常快速且经济,适用于公共的、低摩擦的页面,目标不会严重影响 IP 声誉。 住宅代理 使用消费者网络出口,更适合地理分布的家庭流量。 移动代理 使用 4G、5G 或相关运营商连接,这可能更难以阻止,因为这些地址属于移动网络,并共享真实用户的流量模式。
移动网络还引入了一个特定的复杂性, 运营商级 NAT,或 CGNAT。它允许许多用户共享一个公共 IPv4 地址,IETF 为此运营商级用途在 RFC 6598 中保留了 100.64.0.0/10 共享地址空间。解释 CGNAT 和共享移动 IP 在解释为什么一个 IP 可能代表许多无关用户时是有用的。共享运营商地址可以提高可信度,但这也意味着 IP 声誉并不是一个运营商行为的完美衡量标准。
将身份绑定到会话
一个 粘性会话 在定义的时间内保留相同的出口 IP。轮换会话在请求之间或在配置的间隔后更改出口地址。HTTP 和 SOCKS5 是常见的转发协议。SOCKS5 在不同的应用协议之间的传输层工作,而 HTTP 代理通常用于网络流量。HTTP keep-alive 也可以在一个 TCP 连接内保留出口 IP,因此在新地址出现之前可能需要新的连接。这个代理协议概述涵盖了这些连接级别的细节。
一个小的 Python 辅助程序可以绑定配置文件和代理会话密钥:
import uuid
class IdentitySession: def init(self, profile, proxy_endpoint): self.session_key = str(uuid.uuid4()) self.profile = profile self.proxy = f"{proxy_endpoint}?session={self.session_key}"
def request_options(self): return { "headers": self.profile["headers"], "proxies": { "http": self.proxy, "https": self.proxy } }
在 Node 中,保持浏览器或上下文边界的相同关联:
function createIdentity(profile, proxyEndpoint) {
const sessionId = crypto.randomUUID();
return {
sessionId,
profile,
proxy: ${proxyEndpoint}?session=${sessionId},
signal: AbortSignal.timeout(120000)
};
}
当 IP 声誉、地理位置或运营商上下文重要时,请使用住宅或移动出口。数据中心出口在低摩擦收集、内部 QA 和速度与成本比消费者网络相似性更重要的工作负载中仍然有其用处。遵循目标的访问规则,并将收集限制在合法、授权的目的上。有关路由机制, 轮换代理服务器指南 提供了有用的参考。
每个会话持有一个身份,而不是每个请求
在每个请求上轮换的反应通常是适得其反的。一个真实的浏览器在两次页面加载之间不会从一个浏览器版本更改为另一个,而在每次 GET 请求上切换身份的爬虫会产生明显的会话异常。
一个会话携带超出 cookie 的状态。TLS 连接可能被重用,头部顺序保持稳定,客户端提示描述一个浏览器系列,视口或 JavaScript 结果继续代表一个设备。如果第一个请求声称是桌面 Chrome,而下一个请求声称是移动 Safari,同时使用相同的 cookie 和连接,服务器就会有一个容易得分的不一致。
会话级模式
保持身份在会话对象内不变:
import requests
class StickyIdentity: def init(self, profile, proxy): self.session = requests.Session() self.profile = profile self.proxy = proxy self.session.headers.update(profile["headers"])
def get(self, url, **kwargs): kwargs.setdefault("proxies", { "http": self.proxy, "https": self.proxy }) return self.session.get(url, **kwargs)
identity = StickyIdentity(profile, proxy) response = identity.get("https://target.example/page")
Node 的等效方法可以将浏览器上下文范围限制为一个身份,并干净地取消它:
async function runIdentity(browser, profile, proxy, work) { const controller = new AbortController(); const context = await browser.newContext({ proxy, extraHTTPHeaders: profile.headers, userAgent: profile.headers["user-agent"] });
try { return await work(context, controller.signal); } finally { controller.abort(); await context.close(); } }
关于 会话持久性 的实用指南解释了为什么粘性路由模式与请求级轮换不同。会话密钥、cookie、代理路由和头部包应一起移动。
| 维度 | 每个请求轮换 | 每个会话轮换 | 备注 |
|---|---|---|---|
| 身份连续性 | 差 | 强 | 会话状态期望连续性 |
| 实现 | 简单 | 更有意识 | 存储完整的配置文件对象 |
| 检测风险 | 当状态持续时更高 | 当信号一致时更低 | 上下文比随机性更重要 |
| 最佳适配 | 无状态、低摩擦检查 | 浏览、登录、购物车和页面旅程 | 使用适合的最小身份边界 |
| 例外 | 在独立上下文中广泛采样 | 正常访问的默认设置 | 广告验证可能需要许多地理身份 |
每请求轮换仍有狭窄的用途,例如在许多位置进行独立的广告验证检查,其中每个请求代表一个单独的观察。它不应成为多页面访问、身份验证工作流或任何涉及 cookie 和导航历史的任务的默认设置。
测试、监控和检测指纹漂移
轮换系统需要可观察性。返回 HTTP 成功的请求如果主体是挑战、不完整页面或更改结果,则不够。将身份视为生产依赖项进行监控,而不是隐藏在工作者内部的头部字典。
跟踪三个操作信号
首先,测量 按用户代理系列的成功率。一个配置文件的突然下降通常指向过时的浏览器元数据、错误的池条目或与相关代理路由的不匹配。其次,跟踪从首次接触到会话早期的 CAPTCHA 或封禁响应。在新身份开始后不久的激增通常表明 IP 或传输问题,而不是缺失的字符串。
第三,记录 指纹漂移。将声明的浏览器系列和平台与 TLS 客户端行为、HTTP 版本、头部顺序和可用客户端提示进行比较。如果您的客户端声称是当前浏览器,但发出库形状的握手,则将该身份标记为不健康,而不是反复重试。
提供的字段基准清楚地警告了浅层修复。在一个 252-URL 固定装置集 中,使用用户代理轮换的 Python 请求达到了 37.3% 的成功率,而模拟 Chrome 131 的客户端达到了 78.2%。 基准报告 显示了为什么更深层的浏览器对齐可能比更改可见头部更重要。
使警报可操作
使用反映您自己基线的阈值,而不是复制其他人的。例如:
- 池健康:当一个浏览器系列在持续样本中表现低于其正常基线时发出警报。
- 早期挑战率:当 CAPTCHA 在会话创建后立即出现时,将身份隔离。
- 传输不匹配:将与声明的浏览器相矛盾的 TLS 客户端 hello 视为严重失败。
- 代理诊断:如果每个配置文件在一个路由上失败但在其他地方工作,首先调查代理层。
- 内容验证:比较预期的页面结构,而不仅仅是状态代码。
紧凑的事件格式足以用于指标管道:
{ "metric": "collector.identity_request", "ua_family": "desktop_chrome", "proxy_type": "mobile", "geo": "target_locale", "status_class": "success", "captcha": false, "tls_profile": "browser_aligned", "header_order": "expected" }
使用当前池和故意狭窄的对照组进行 A/B 测试。通过在共享配置中将过时条目标记为不健康,动态淘汰过时条目,然后在不重新部署每个工作者的情况下替换它们。如果失败跟踪一个 ASN、地理位置或代理会话而不是一个用户代理系列,请停止编辑头部并修复路由、声誉或会话边界。
最佳实践清单及下一步
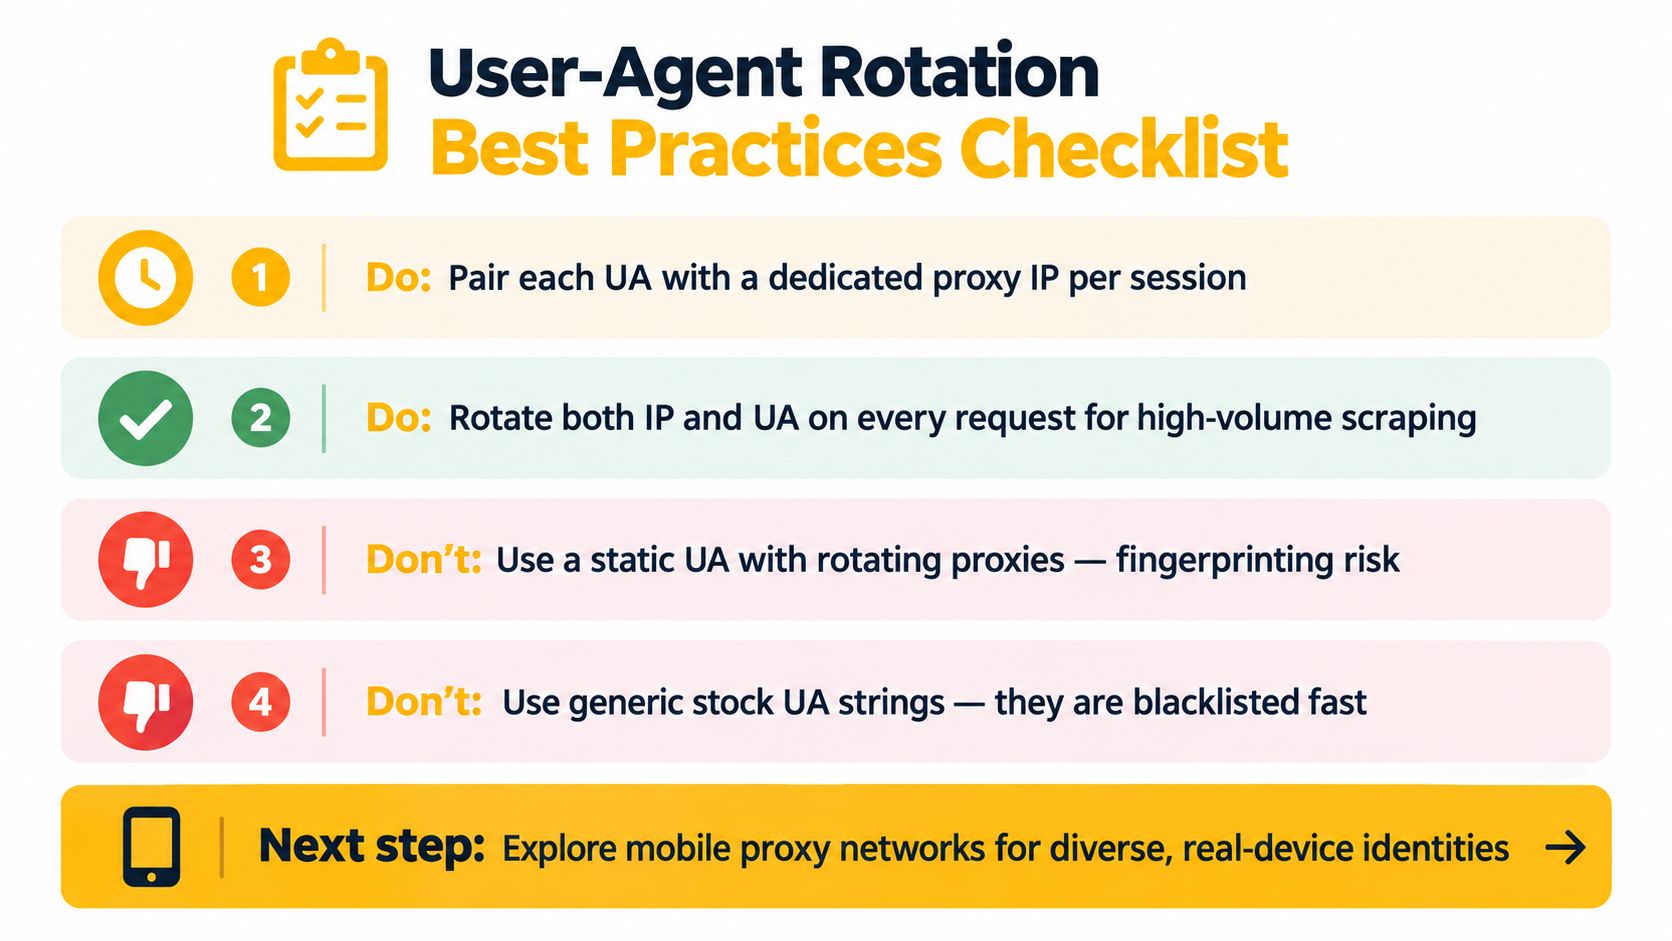
用户代理轮换在支持一致的身份模型时有效。当团队将其视为在请求的其余部分已经与声明相矛盾后应用的外观变化时,它就会失败。
身份卫生
- 匹配网络:选择适合浏览器配置文件和用例的代理地理位置和网络类别。
- 匹配协议:保持 TLS、HTTP/2 行为、头部顺序和客户端提示与声明的浏览器兼容。
- 匹配区域:对齐
Accept-Language、目标地理位置和浏览器平台,而不是混合不相关的信号。 - 审查代码路径:搜索与移动路由配对的桌面用户代理、没有匹配的
Sec-CH-UA的 Chrome 字符串,以及在实时会话中任何头部变更。
池管理
维护一个短小、当前的池,而不是一个庞大的档案。根据您合法代表的流量对配置文件进行加权,淘汰过时版本,并存储带有元数据的完整包。一个配置文件应包括其预期的平台、移动状态、区域和传输要求。
通用的库存字符串是一个糟糕的基础,因为它们通常缺乏使其可信的伴随头部和协议行为。历史流量证据和最近的一致性发现指向同一个方向。 多样性很重要,但一致性更重要。
会话纪律和监控
- 每次访问使用一个身份:保持用户代理、伴随头部、cookies 和代理会话在一起。
- 在逻辑边界处轮换:在独立任务、地理位置或会话之间更改身份,而不是在两个关联的页面请求之间。
- 测量内容质量:即使服务器返回成功状态,也要检测挑战和降级页面。
- 隔离漂移:删除显示传输不匹配或早期挑战行为的配置文件。
- 尊重授权:将自动化用于合法的研究、质量保证、广告验证、价格监控、品牌保护和符合适用平台规则的账户操作。
对于收集社交数据或大规模验证联盟和广告流的团队,移动 4G 连接可以提供比通用数据中心路由更合适的 IP 层上下文。 Evoproxy 提供可配置的移动代理会话,包括基于时间的轮换和面向会话的路由,因此您可以测试基于运营商的出口是否适合您的身份模型,而不必让用户代理层承担全部负担。
Evoproxy 提供移动 4G 代理连接,用于社交媒体操作、地理依赖的质量保证、市场研究和联盟验证等工作流,具有可配置的会话和轮换行为。访问 Evoproxy 以评估移动 IP 路由与您的浏览器配置文件策略,并构建更一致的身份堆栈。


