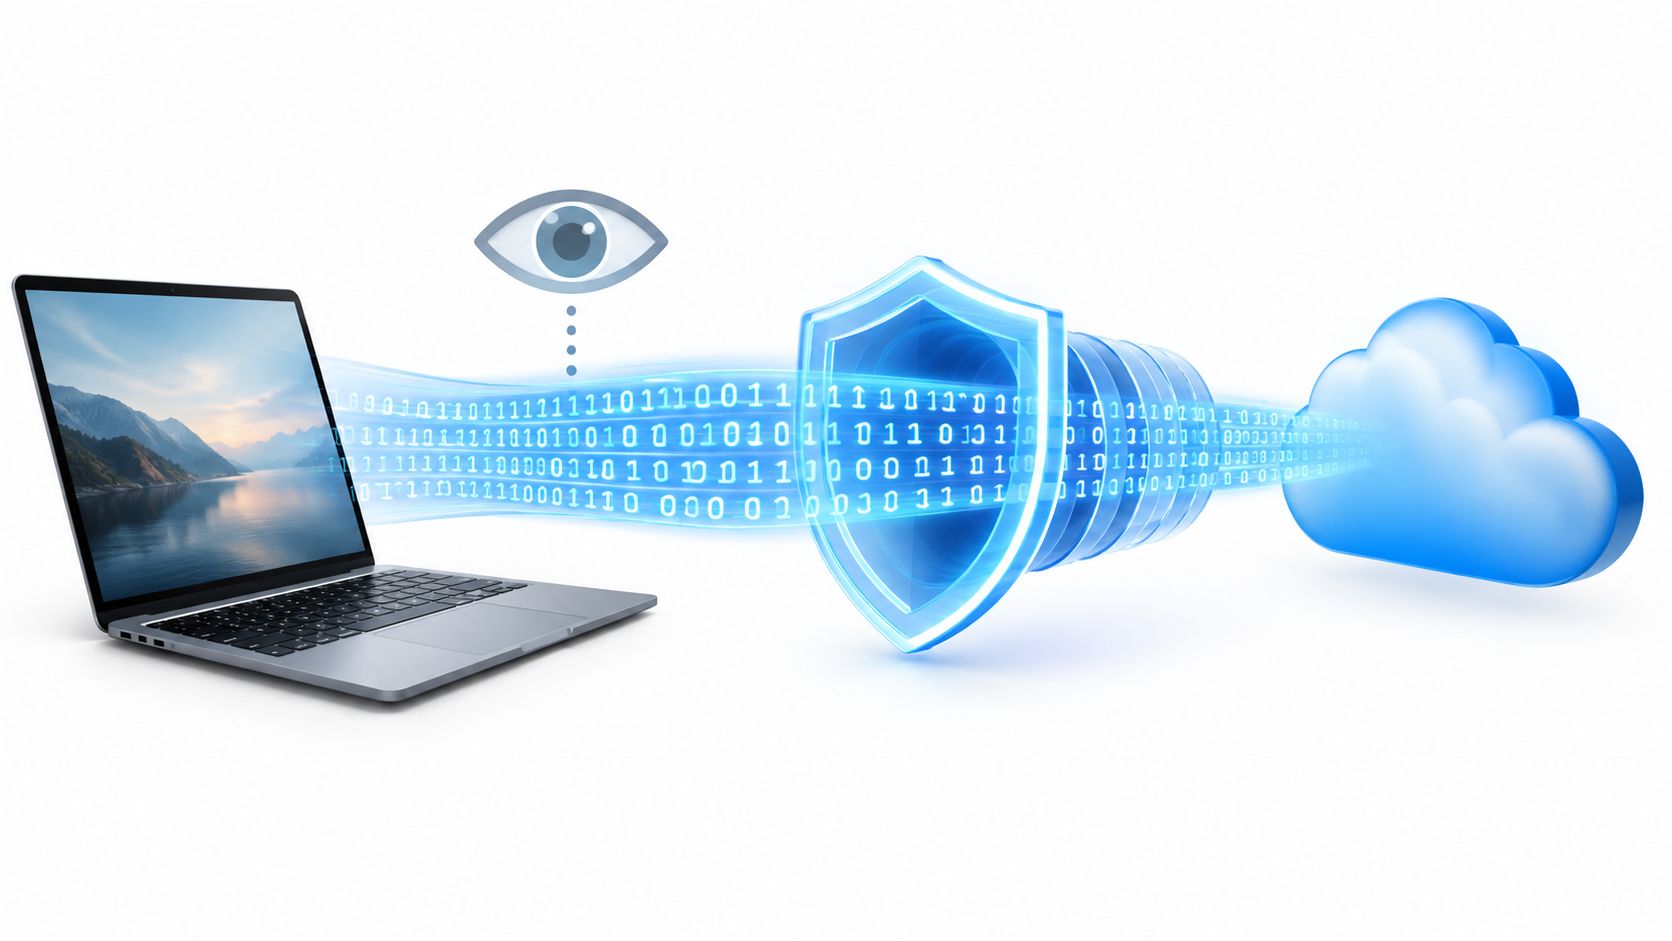
HTTPS 隐藏了您的密码、提交给网站的搜索词和特定页面内容,但您的 ISP 仍然可以看到您的 IP 地址、连接时间、流量量和您正在访问的域名。连接并不是隐形的,它只是部分加密。
那么,当营销团队运行多个账户会话、抓取系统检查价格或广告验证工作流程从移动网络加载活动时,我的 ISP 能看到什么?通常的答案是“HTTPS 保护一切”,但忽略了重要的操作细节。加密保护有效载荷。路由和元数据仍然揭示了连接的形状。
这种区别影响隐私、合规性、账户分离、地理定位和自动化工作流程的可靠性。企业可以保护登录凭据,同时仍然向接入提供商暴露其网络身份、目标基础设施、时间模式和流量量。
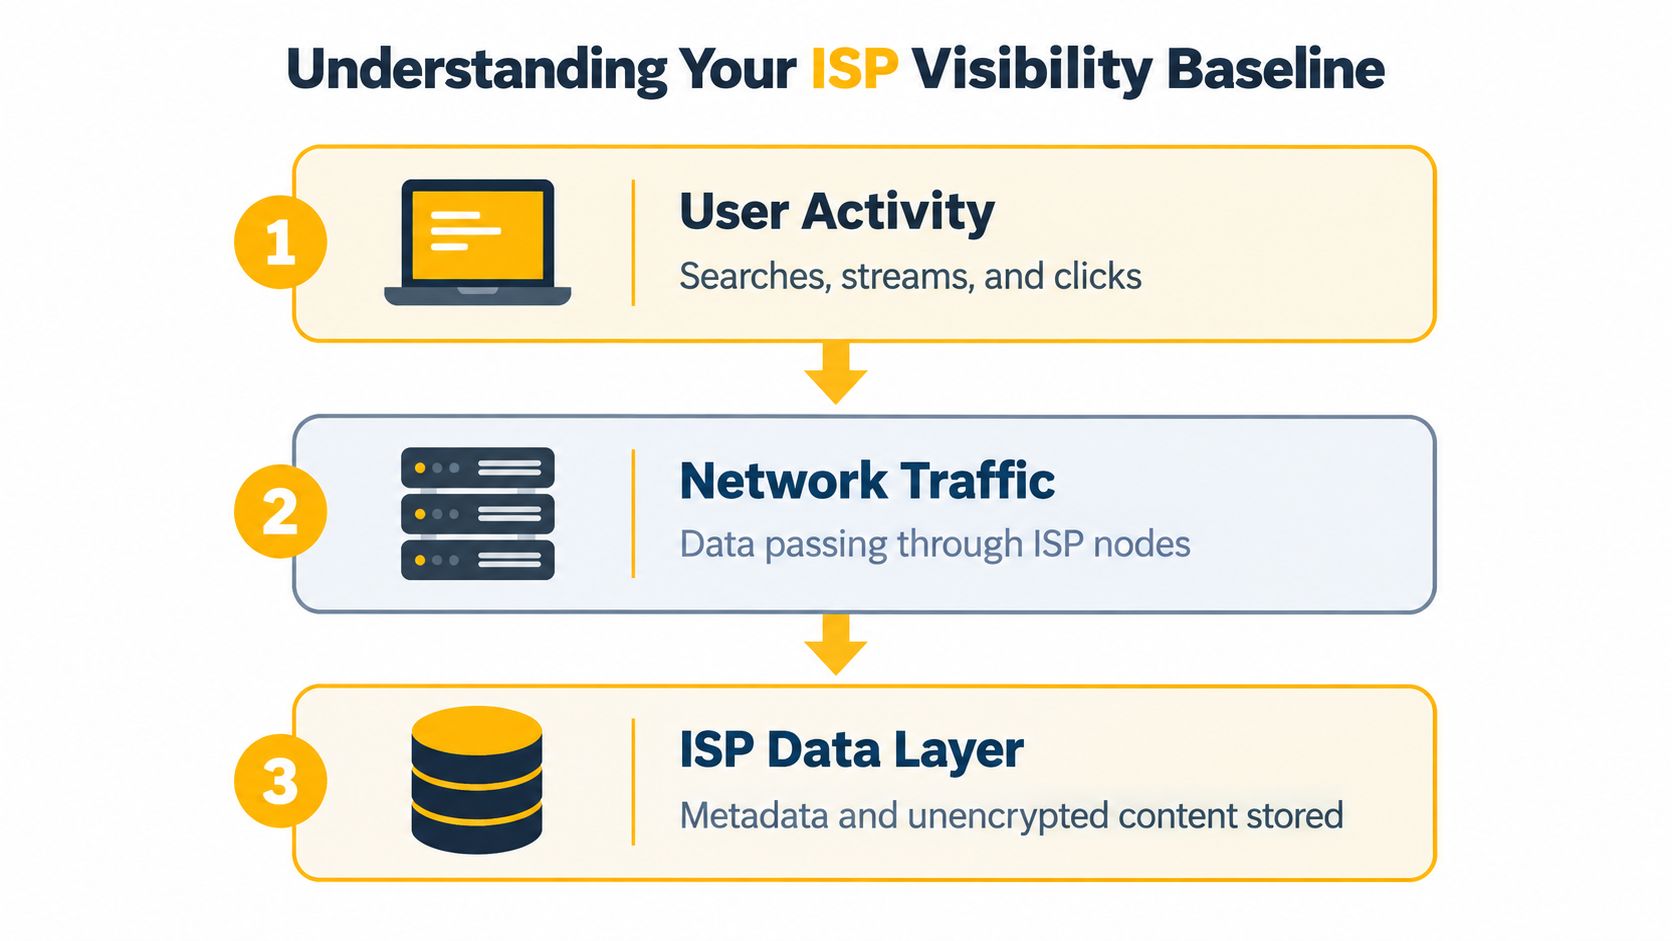
了解您的 ISP 可见性基线
一个零售团队曾经审查了一个位置敏感的活动,并问了一个简单的问题:ISP 能看到验证脚本打开了哪个产品页面吗?团队假设 HTTPS 使会话从头到尾都是私密的。更准确的答案是更狭窄的。ISP 通常可以识别目标域并观察连接元数据,但通常无法读取页面路径、账户凭据、表单内容或查看的文章。
这个基线来自于互联网路由的工作方式。您的设备通过接入提供商发送流量,然后才到达网站、应用程序、代理或其他端点。提供商需要足够的信息来传递数据包、管理其网络并维护订阅者连接。然后,HTTPS 在该连接内部加密应用数据,创建可见元数据和受保护内容之间的边界。
什么是可见的
根据 电子前沿基金会对 HTTPS 可见性的解释,ISP 通常可以观察到:
- 目标域,例如
example.com,即使页面使用 HTTPS。 - 客户分配的 IP 地址,用于识别接入连接。
- 连接时间和流量量,包括会话开始的时间和传输的数据量。
- 一些 DNS 活动,当设备使用普通的、未加密的 DNS 解析时。
这些信息可以在不揭示页面本身的情况下是有用的。提供商可能不知道用户是打开了账户仪表板还是特定文章,但重复的目标域和时间仍然可以描述连接的使用方式。
HTTPS 通常保护的内容
HTTPS 通常防止 ISP 阅读域名后的 URL 路径、密码、消息、表单数据、提交给网站的搜索词和特定页面内容。EFF 用一个 URL 例如 eff.org/deeplinks 来说明这种区别:网络观察者可能识别 eff.org,但无法识别斜杠后的单个页面。
私人浏览模式并不会改变这个网络边界。它可以阻止浏览器保留本地历史或表单数据,但不会改变通过 ISP 传递的流量。对于企业来说,这意味着干净的本地浏览器配置文件并不能替代受控路由。
实用规则:将 HTTPS 视为内容机密性,而不是匿名连接。
因此,对于多账户社交媒体管理、广告验证和市场研究,基线问题不是“ISP 能读取我的浏览器吗?”而是“ISP 在我的请求到达服务之前观察到哪个网络身份和目标元数据?”这种框架有助于做出关于代理、VPN、DNS 和会话设计的更好决策。
解密网络元数据和连接数据
分析 ISP 可见性的最有用方法是将连接分为多个层。第一层是寻址,第二层是名称解析和会话设置,第三层是加密的应用有效载荷。
寻址和路由
ISP 通常可以观察到订阅者的公共 IP 地址和在会话中联系的目标 IP 地址。它还可以观察连接时间戳、数据包大小、流量量和其他流量特征。目标 IP 并不是完美的域名指示符,因为内容交付网络和共享主机可以将多个域放在一个地址后面,但它们仍然提供路由上下文。
ISP 还将连接视为一个序列,而不是单个事件。短请求后跟持续传输与重复的小交换看起来不同。这并不会揭示精确的内容,但时间和流量可以支持广泛的服务识别或使用分析。
DNS 和 SNI
使用常规 DNS,设备向解析器发送域名查找。如果 ISP 操作该解析器,它可以直接接收请求的域名。加密 DNS 改变了这种特定的暴露,但并不自动隐藏每个目标信号。
在许多 TLS 会话中,服务器名称指示符或SNI,可以在连接设置期间暴露请求的主机名。SNI 是 TLS 握手的一部分,即建立加密 HTTPS 会话的协商。加密客户端 Hello 可以减少主机名的暴露,但支持并不普遍,因此团队不应将其视为完全的操作控制。
为什么元数据在商业上重要
当提供商能够将元数据与订阅者账户、账单身份、设备或大致位置关联时,元数据的价值就会增加。美国联邦贸易委员会对六大 ISP 的员工报告指出,在其研究中至少有两个提供商将客户的个人信息与浏览历史结合用于广告目的。
这个例子很重要,因为暴露并不局限于一个 URL。浏览活动、流媒体行为、应用使用信息和位置信息可以成为更广泛使用分析的一部分。HTTPS 减少了可读内容,但并不阻止接入提供商保留连接元数据或将其与自身操作的信息结合。
对于技术团队来说,延迟属于同一诊断对话。代理或 VPN 可以保护目标可见性,同时增加另一个网络跳跃,因此测量响应时间和失败行为,而不是假设路由是可接受的。延迟测量指南在验证隐私控制是否仍然满足广告检查、质量测试或价格监控的要求时非常有用。
保留是一个与可见性不同的问题。政策、管辖权、法律程序和商业实践影响 ISP 可能保留可观察元数据的时间以及如何使用它。不要向客户承诺加密会删除接入提供商的记录。只承诺技术提供的更狭窄的保护。
加密在减少 ISP 可见性中的作用
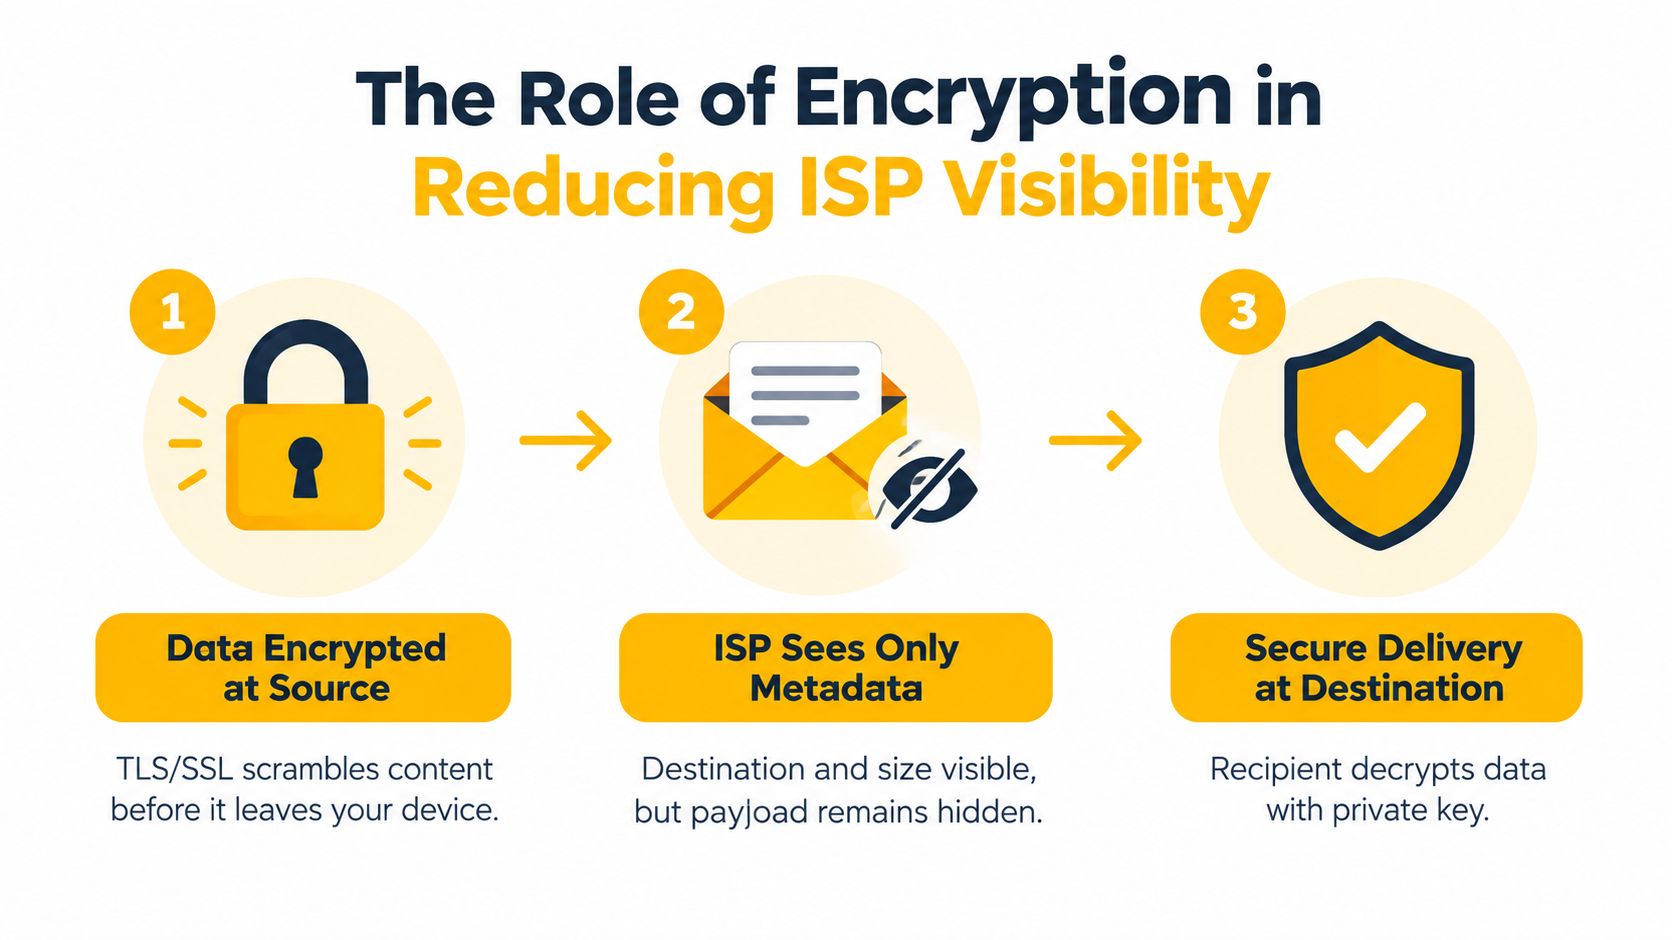
加密通过在数据跨越接入网络之前保护数据来工作。设备和目标建立一个安全会话,ISP 在通常不读取应用有效载荷的情况下传递结果流量。
HTTPS 保护有效载荷
在正常的 HTTPS 会话中,TLS 加密 URL 路径、页面内容、凭据、表单数据和会话中交换的消息。正如在这个 EFF 对 HTTPS 元数据的技术解释 中所描述的,ISP 通常仍然可以观察到订阅者 IP 地址、目标 IP 地址、连接时间戳、数据包大小和流量量。
这就是为什么提交给安全网站的密码可以避免普通网络检查的保护,同时域名仍然可见。这一区别对于账户操作尤其重要。HTTPS保护登录交换,但它并不会使源IP看起来像是不同的用户、国家、运营商或网络。
加密DNS关闭了一条泄漏路径
通过HTTPS的DNS,或称DoH,以及通过TLS的DNS,或称DoT,加密设备与所选解析器之间的域名查找。Mozilla的DoH文档解释说,加密DNS可以防止ISP或其他本地观察者以明文查看这些查找。
这只是转移了可见性,而不是消除它。解析器接收DNS请求,而ISP仍然可以观察到目标IP地址、时机、流量量,以及在许多TLS连接中,通过SNI暴露的主机名。加密DNS也不会改变呈现给网站的公共源IP,因此它本身无法解决地理定位或账户分离问题。
一个合理的实现将控制视为层次:
- 使用HTTPS来保护应用内容。
- 使用加密DNS以防止普通DNS查询将域名暴露给ISP解析器。
- 审查主机名暴露,因为SNI和目标IP仍然可以提供线索。
- 通过VPN或代理控制出口路径,当网站必须看到不同的公共IP时。
结果是可见性降低,而不是隐形。对于合规性要求严格的工作流程,准确记录哪个方可以看到哪个层次。ISP可能会看到隧道或代理连接,代理操作员可能会看到路由流量元数据,而目标可能会看到代理的公共IP。当隐私设计明确说明这些权衡时,它是可信的。
评估VPN和代理以保护隐私
哪个控制适合工作流程:保护设备流量的VPN,还是为特定应用分配出口身份的代理?两者都改变了设备与目标之间的路径,但解决了不同的操作问题。VPN通常创建一个设备级别的加密隧道。代理通常处理来自一个应用或工作流程的流量,这使得单独的会话身份更容易管理。
正确配置的VPN通常可以防止ISP读取访问的域名、页面路径、搜索和内容,因为流量和DNS通过加密隧道传输。正如在这篇VPN可见性指南中所解释的,ISP仍然可以识别VPN端点、其地址、连接时机、会话持续时间和大致数据量。隧道减少了内容可见性,但并未移除网络元数据。
根据需求选择路径
- VPN:适合从ISP处提供广泛的设备级隐私。在依赖之前检查DNS路由、IPv6行为、分割隧道和杀死开关操作。
- 住宅代理:使用与住宅接入网络相关的地址。它可以适用于需要非数据中心网络身份的研究和验证工作流程,前提是活动是合法和授权的。
- 数据中心代理:从托管基础设施运行。它通常提供可预测的性能和控制,而其ASN或自治系统号标识某些服务与消费者访问不同评估的托管网络范围。
- 移动代理:通过4G或5G运营商网络路由。移动地址整体上可能更难以阻止,因为运营商使用共享地址池,合法用户可能出现在相同的基础设施后面。
代理并不会自动加密每个应用。使用HTTPS时,会话有效载荷在设备和目标之间保持受保护,而代理管理路径。使用未加密流量的应用可能会将其内容暴露给代理和其他中介。HTTP和SOCKS5定义路由行为,而不是端到端内容保护。
VPN和代理之间的可见性比较
| 工具 | 隐藏目标域名 | 隐藏IP地址 | 隐藏流量量 |
|---|---|---|---|
| HTTPS | 通常隐藏页面路径和内容,但不一定隐藏域名 | 否 | 否 |
| 加密DNS | 隐藏ISP解析器的DNS查找 | 否 | 否 |
| VPN | 通常在隧道内隐藏ISP看到的目标 | 从目标隐藏源IP | 否,ISP可以看到隧道流量 |
| 代理 | 通常在ISP仅看到代理路由时隐藏目标 | 从目标隐藏源IP | 否,ISP可以看到代理会话流量 |
重要的操作控制
IP轮换按计划或在请求时更改出口地址。它可以分离独立的研究会话,但频繁的更改可能会中断身份验证并显得可疑。粘性会话在定义的时间段内保留一个出口地址。该模式通常更可靠地适用于多步骤登录、质量保证流程和广告呈现。
对于多账户管理,分离账户会话、浏览器状态、凭据和出口身份。仅仅更换IP并不能创建合规的账户边界。对于广告验证,保持会话足够长以一致加载广告位置,然后记录授权的测试位置、观察到的出口身份和结果。
地理定位不仅依赖于国家选择。IP的运营商或托管ASN、DNS路径、浏览器区域设置和应用设置都可能影响服务如何解释位置。选择授权测试所需的最狭窄位置范围,并记录所使用的控制。
Evoproxy提供移动代理路由,具有个人和共享端口、可配置的轮换和法国移动连接。将其视为一种基础设施选项,而不是访问控制、同意、平台规则或泄漏测试的替代品。它的功能是为批准的工作流程更改网络路径和公共出口身份。您的团队仍然负责自动化及其授权。
实际规则很简单:稳定的会话需要粘性,独立的身份需要分离,隐私声明需要验证。在将这些要求映射到应用架构时,请查看使用代理进行IP掩蔽。
商业和自动化的实际应用
社交媒体代理、广告验证团队和零售情报组可能都使用代理,但它们的失败条件不同。代理需要账户会话保持一致。验证团队需要观察广告从授权位置的呈现。零售团队需要可重复的请求,而不将共享研究身份与客户自己的网络混淆。
为什么移动网络表现不同
移动连接通常使用运营商级NAT,或称CGNAT,这使得运营商可以将许多用户放置在较小的公共IPv4地址池后面。RFC 6598保留了IPv4块100.64.0.0/10作为使用运营商级NAT的服务提供商网络的共享地址空间。
这一实际后果对于归因非常重要。一个网站可能会看到共享的运营商出口地址,而不是唯一分配的手持设备地址,而运营商保留与用户关联的连接翻译状态。这个共享结构可能使得移动IP比数据中心范围更难以无差别地阻止,因为阻止一个地址可能会影响许多合法的移动用户。
这并不意味着移动代理是隐形的或被普遍信任的。服务仍然可以评估会话行为、cookie、头部信息、账户历史、请求模式和其他信号。移动路由改善了网络身份层,但无法弥补滥用自动化或违反平台规则的行为。
将设计与工作流程匹配
多账户管理需要账户与会话的映射。为每个授权账户工作流程分配一个稳定的移动会话,保持cookie和浏览器配置文件的隔离,并仅在任务允许时进行轮换。不要将多个无关的身份放在一个不受控制的会话后面,然后将每个挑战诊断为代理问题。
广告验证需要可重复性。选择目标地理位置,在页面和重定向链加载时保持会话,捕获用户所见内容,并记录出口IP和时间戳以供内部审计。每个请求上的轮换地址可能会使测试的代表性降低。
价格和SEO监控通常受益于受控的节奏和明确的身份分离。在目标允许的地方使用轮换,遵守访问政策,并缓存结果,以便系统不会生成不必要的请求。对于品牌保护,同样的方法可以支持对冒充、未经授权的列表和区域内容差异的授权检查。
质量保证测试需要一个已知的矩阵。分别测试移动和固定访问条件,验证DNS和公共IP行为,并按路由记录失败,而不是将所有网络错误视为应用缺陷。
操作建议:代理应该使测试可重复,而不仅仅是使请求看起来不同。
HTTP代理对于浏览器和网络请求流量非常方便。SOCKS5可以支持更广泛的应用流量,但它本身并不加密有效负载。在任何情况下,都要保持凭据安全,监控会话泄漏,并将合规审查作为部署的一部分,而不是事后考虑。
保护您的数字足迹的下一步
首先记录每个工作流程的可见性边界。识别ISP看到的内容、代理或VPN运营商看到的内容、目标看到的内容,以及您自己的系统保留的日志。
然后测试路径,而不是信任其标签。检查通过预期路径的DNS解析,审查IPv6行为,验证分割隧道是否未绕过控制,并确认丢失的隧道或代理会话是否安全失败。对于多步骤流程使用粘性会话,对于需要更改出口身份的任务使用轮换。
完全隐形并不是目标。受控曝光、可预测路由和合规自动化是商业系统更有用的目标。
Evoproxy提供移动4G/LTE/3G代理路由,具有个人和共享端口、可配置的轮换,以及用于批准的社交管理、广告验证、研究和质量保证工作流程的法国移动IP连接。访问 Evoproxy 查看适合您特定用例的可用移动路由选项。