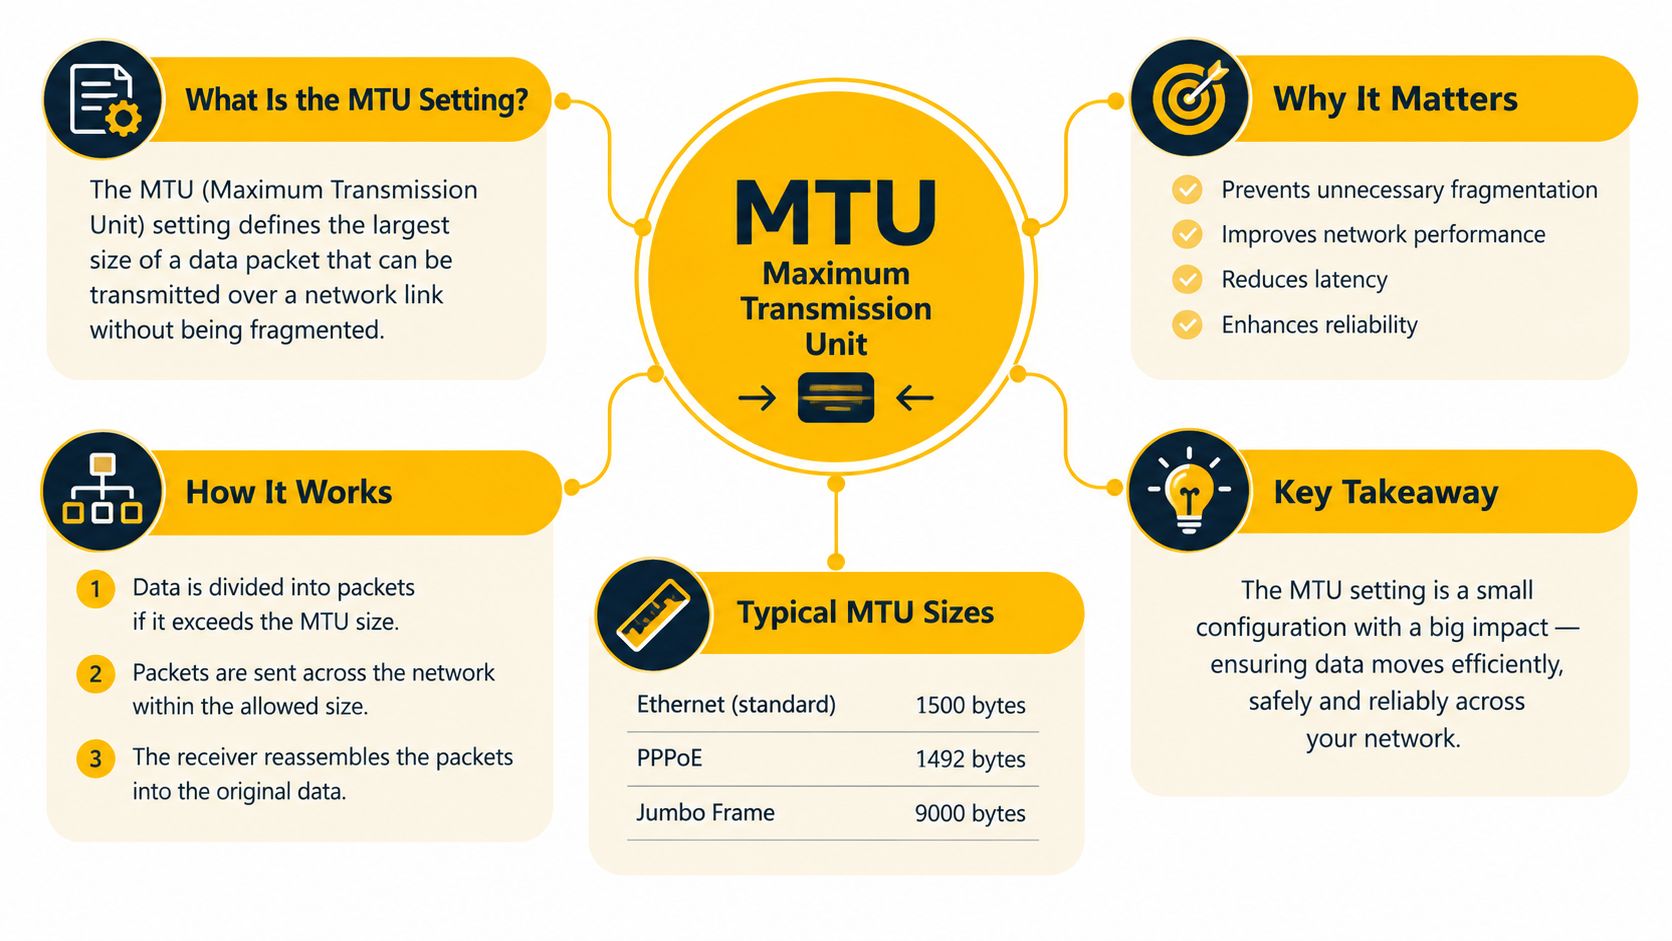
Đơn vị Truyền Tối Đa (Maximum Transmission Unit (MTU)) là kích thước gói tin lớn nhất mà một liên kết mạng có thể mang mà không bị phân mảnh, và mặc định tiêu chuẩn cho hầu hết lưu lượng internet là 1,500 byte. Về mặt thực tiễn, cài đặt MTU xác định lượng dữ liệu mà giao diện của bạn có thể đặt vào một gói tin trước khi mạng phải chia nhỏ hoặc loại bỏ nó.
Bạn có thể có một kết nối proxy khỏe mạnh, IP luân phiên, và một bảng điều khiển tự động phản hồi, nhưng vẫn thấy các trang riêng lẻ thất bại, tải lên bị treo, hoặc phiên đăng nhập biến mất. Nguyên nhân thường là sự không khớp về kích thước gói giữa một trung tâm dữ liệu MTU cao hoặc đoạn VPN và một đường dẫn di động MTU thấp hơn. Trình thu thập dữ liệu của bạn không nhất thiết phải chậm. Nó có thể đang gửi các gói tin mà một liên kết ẩn không thể mang.
Tại sao Trình thu thập dữ liệu của bạn thất bại ngay cả khi Kết nối trông ổn
Một công việc thu thập dữ liệu có thể vượt qua kiểm tra sức khỏe của nó và vẫn thất bại trong công việc thực tế. Proxy xác thực, mục tiêu phản hồi, và trang đầu tiên tải. Sau đó, một phản hồi lớn hơn, một yêu cầu gửi biểu mẫu, hoặc một yêu cầu nặng về phương tiện bị treo trong khi các điểm đến khác tiếp tục hoạt động.
Hình thức đó gây hiểu lầm cho các nhóm vì các chỉ báo rõ ràng trông bình thường. DNS hoạt động, socket mở, và luân phiên IP hoạt động như mong đợi. Sự thất bại có vẻ cụ thể cho điểm đến hoặc phiên, nhưng vấn đề cơ bản có thể là một gói tin vượt quá MTU nhỏ nhất ở đâu đó giữa công nhân của bạn, proxy, mạng vận chuyển, và mục tiêu.
Quy tắc thực tiễn: Nếu các yêu cầu nhỏ hoạt động nhưng các chuyển nhượng lớn bị treo, hãy điều tra kích thước gói trước khi đổ lỗi cho băng thông hoặc luân phiên proxy.
Điều này quan trọng trong các quy trình làm việc hợp pháp. Một nhóm truyền thông xã hội có thể tải một hồ sơ nhưng thất bại trong quá trình thiết lập tài khoản. Một quy trình xác minh quảng cáo có thể lấy được khung trang nhưng bỏ lỡ một kịch bản hoặc phản hồi theo dõi. Giám sát giá có thể thu thập một số trang sản phẩm trong khi hết thời gian ở một khu vực hoặc quy trình thanh toán cụ thể.
Do đó, cùng một proxy có thể xuất hiện đáng tin cậy trong một bài kiểm tra và không ổn định trong sản xuất. Một đường dẫn trung tâm dữ liệu có thể hỗ trợ các gói tin lớn hơn tại chỗ, trong khi một đường hầm VPN hoặc tuyến di động có thể áp đặt một giới hạn nhỏ hơn. Nếu người gửi không biết về giới hạn đó, các gói tin quá kích thước có thể bị phân mảnh, bị loại bỏ, hoặc bị truyền lại nhiều lần.
Câu hỏi thực tiễn đằng sau cài đặt MTU là gì không chỉ là “tôi nên nhập số nào?” Mà là liệu kích thước gói tin có an toàn trên toàn bộ lộ trình mà tự động hóa của bạn sử dụng hay không.
Định nghĩa Cài đặt MTU và Chức năng Cốt lõi của nó
Một cài đặt MTU là kích thước gói tin tối đa mà một giao diện có thể truyền qua một liên kết mà không bị phân mảnh. Cài đặt này thuộc về một giao diện mạng, vì vậy máy tính xách tay, máy chủ proxy, bộ điều hợp VPN, container, bộ định tuyến, và cổng di động của bạn có thể có các giới hạn khác nhau.
Trong Ethernet tiêu chuẩn, MTU được áp dụng rộng rãi là 1,500 byte. Số đó mô tả tải trọng được mang bởi khung Ethernet, không phải khung hoàn chỉnh trên dây. Một khung Ethernet II tiêu chuẩn tổng cộng 1,518 byte, kết hợp 1,500 byte tải trọng với 14 byte tiêu đề và 4 byte overhead kiểm tra khung, như đã được tài liệu trong giải thích của AWS về MTU mạng.
Điều gì xảy ra khi dữ liệu đạt đến giới hạn
Ứng dụng của bạn tạo ra dữ liệu. Các giao thức vận chuyển như TCP hoặc UDP bao bọc dữ liệu đó, IP thêm tiêu đề của nó, và giao diện đặt gói tin kết quả vào một khung. MTU đặt trần cho gói tin được mang qua liên kết đó.
Đối với một đường dẫn Ethernet tiêu chuẩn, MTU 1,500 byte để lại 1,460 byte cho tải trọng TCP, sau khi tính đến 20 byte tiêu đề IP và 20 byte tiêu đề TCP, theo hướng dẫn MTU và TCP MSS của Cisco. Nếu một gói tin quá lớn cho giao diện đầu ra, mạng phải phân mảnh nó hoặc loại bỏ nó, tùy thuộc vào giao thức và cấu hình.
Sự phân biệt đó cung cấp cho bạn từ vựng khắc phục sự cố hữu ích:
- MTU giao diện: Gói tin lớn nhất mà một giao diện cụ thể có thể mang mà không bị phân mảnh.
- MTU đường dẫn: Gói tin lớn nhất có thể vượt qua toàn bộ lộ trình một cách an toàn.
- Phân mảnh: Chia một gói tin quá kích thước thành các phần nhỏ hơn.
- MSS: Giới hạn tải trọng TCP được thương lượng giữa các điểm cuối.
Mặc định tồn tại vì nó cung cấp khả năng tương thích rộng rãi giữa các mạng truy cập internet. Các khung lớn hơn có thể hiệu quả trên một mạng nội bộ được kiểm soát, nhưng chúng trở nên rủi ro khi một đường hầm, liên kết vận chuyển, tường lửa, hoặc thiết bị trung gian hỗ trợ ít hơn.
Cách MTU Ảnh hưởng đến Độ trễ, Lưu lượng, và Phân mảnh
MTU ảnh hưởng đến hiệu suất thông qua số lượng gói tin và xử lý lỗi. Các gói tin lớn hơn mang nhiều tải trọng hơn mỗi lần truyền, vì vậy chúng thường giảm bớt overhead giao thức và số lượng gói tin mà hệ thống của bạn phải xử lý. Các gói tin nhỏ hơn dễ dàng hơn để vừa qua các đường dẫn hạn chế, nhưng chúng sử dụng băng thông kém hiệu quả hơn.
Một sự không khớp tạo ra kết quả tồi tệ nhất. Hướng dẫn MTU của Alibaba Cloud đưa ra một ví dụ rõ ràng: một gói tin 2,000 byte vượt qua một liên kết MTU 1,500 byte bị chia thành các mảnh 1,500 byte và 500 byte. Người nhận phải lắp ráp lại các phần đó, và một mảnh bị mất có thể buộc phải truyền lại dữ liệu bị ảnh hưởng.
Tại sao phân mảnh làm tổn hại đến tự động hóa
Phân mảnh thêm công việc ở nhiều điểm:
- Người gửi hoặc bộ định tuyến chia gói tin.
- Mạng mang nhiều mảnh thay vì một gói tin.
- Người nhận theo dõi và lắp ráp lại các mảnh.
- Một mảnh bị thiếu có thể làm chậm việc giao hàng hoặc kích hoạt truyền lại.
Việc xử lý thêm đó có thể làm tăng độ trễ và giảm lưu lượng hiệu quả. Nó cũng tạo ra nhiều cơ hội hơn cho một tường lửa, thiết bị NAT, hoặc cổng vận chuyển xử lý sai lưu lượng. Một trình thu thập dữ liệu có thể vẫn báo cáo một kết nối mở trong khi ứng dụng chờ một mảnh mà không bao giờ đến.
Sai lầm ngược lại là thiết lập các gói tin quá nhỏ ở mọi nơi. Các gói tin nhỏ tránh nhiều vấn đề giới hạn đường dẫn, nhưng chúng tăng số lượng gói tin và giảm hiệu quả tải trọng. Điều đó có thể tiêu tốn nhiều CPU hơn và tạo ra overhead giao thức không cần thiết, đặc biệt là cho các chuyển nhượng kéo dài.
Tinh chỉnh cho đường dẫn, không phải giao diện nhanh nhất
Một giao diện trung tâm dữ liệu MTU cao không làm cho một đường di động trở thành MTU cao. Một VPN có thể thêm overhead bao bọc, và một nhà cung cấp di động có thể áp đặt một giới hạn hiệu quả thấp hơn. Mục tiêu hữu ích là kích thước gói tin lớn nhất vẫn dưới mọi giới hạn liên kết liên quan.
Đo độ trễ cùng với hành vi gói tin, không phải thay thế cho nó. Một quy trình đo độ trễ thực tiễn có thể cho thấy liệu một thay đổi có giảm độ trễ hay không, nhưng một kết quả độ trễ sạch sẽ không chứng minh rằng các gói tin lớn hơn đi qua lộ trình một cách đáng tin cậy.
Đối với tự động hóa, hãy tránh thay đổi MTU chỉ để theo đuổi một lợi ích lưu lượng lý thuyết. Đầu tiên xác định xem các sự cố có tương quan với các phản hồi lớn hơn, tải lên, hoặc lưu lượng được hầm hay không. Nếu có, một MTU bảo thủ, được kiểm tra nhất quán thường vượt trội hơn một giá trị quyết liệt chỉ hoạt động trên đoạn địa phương.
Hiểu biết về Khám Phá MTU Đường Dẫn và Các Mặc Định Phổ Biến
Giao diện cục bộ chỉ biết giới hạn của chính nó. Khám Phá MTU Đường Dẫn, hay PMTUD, xác định gói tin lớn nhất có thể di chuyển từ người gửi đến một điểm đến cụ thể mà không bị phân mảnh. Giá trị đó có thể thay đổi khi lộ trình thay đổi, vì vậy nó không phải là thuộc tính phổ quát của máy hoặc proxy.
RFC 8201 mô tả PMTU gắn liền với một đường dẫn cụ thể và cho biết rằng PMTU ban đầu được giả định là MTU của liên kết bước đầu tiên. RFC 4821 giải thích rằng khi phản hồi ICMP hữu ích không có sẵn, các điểm cuối có thể thăm dò với các gói tin lớn hơn một cách liên tiếp để khám phá kích thước hoạt động.
MTU giao diện so với MTU đường dẫn
Xem xét một máy chủ làm việc với giao diện cục bộ được cấu hình cho 1.500 byte. Yêu cầu của nó vào một VPN, vượt qua một cổng proxy, di chuyển qua một mạng viễn thông, và đến đích. Kích thước gói an toàn được quy định bởi giới hạn hiệu quả nhỏ nhất dọc theo tuyến đường đó.
Tình huống ngược lại thì nguy hiểm hơn cho các hoạt động proxy. Một máy chủ hoặc phân đoạn trung tâm dữ liệu có thể hỗ trợ một gói lớn hơn, nhưng một đường hầm hoặc đường truy cập di động có thể không. Tăng giá trị cục bộ không làm tăng khả năng của đường dẫn từ xa. Thay vào đó, nó có thể gây ra phân mảnh hoặc mất mát âm thầm khi gói đến điểm nhảy bị hạn chế.
Các khung jumbo thuộc về các môi trường được kiểm soát nơi mọi thiết bị hỗ trợ cùng một kích thước khung lớn hơn. Chúng không phải là mặc định hợp lý cho một tuyến đường bao gồm các đường dẫn internet công cộng, các đường hầm của bên thứ ba, hoặc cơ sở hạ tầng di động thay đổi.
Tại sao PMTUD có thể xuất hiện không nhất quán
PMTUD phụ thuộc vào các điểm cuối và thiết bị mạng giao tiếp về giới hạn gói. Nếu phản hồi bị chặn hoặc mất, người gửi có thể tiếp tục sử dụng kích thước không phù hợp. Kết quả là một kết nối được thiết lập thành công nhưng bị tắc khi ứng dụng gửi các tải trọng lớn hơn.
Sử dụng các bài kiểm tra riêng biệt cho:
- Công suất giao diện cục bộ, xác nhận MTU đã cấu hình.
- Công suất đường dẫn, kiểm tra các gói qua tuyến đường thực tế.
- Hành vi ứng dụng, xác nhận rằng proxy và mục tiêu xử lý các chuyển giao lớn hơn.
Một ping nhỏ hoạt động không làm sạch đường dẫn. Nó chỉ chứng minh rằng một gói nhỏ đã thực hiện chuyến đi. Đối với việc thu thập dữ liệu, bài kiểm tra liên quan là liệu các mẫu yêu cầu và phản hồi được sử dụng bởi công việc vẫn nằm dưới giới hạn hiệu quả của đường dẫn.
Proxy Di Động, CGNAT và Các Ràng Buộc Mạng Độc Nhất
Một công cụ thu thập dữ liệu có thể hoạt động đáng tin cậy qua một proxy trung tâm dữ liệu, sau đó bị tắc tại một điểm ra di động ngay cả khi cả hai kết nối đều có vẻ khỏe mạnh. Sự khác biệt thường là MTU hiệu quả của đường dẫn, không phải thời gian phản hồi của proxy.
Một proxy trung tâm dữ liệu thường sử dụng cơ sở hạ tầng với các giao diện có thể dự đoán và mạng cục bộ được kiểm soát. Một proxy dân cư ra ngoài qua một kết nối hộ gia đình hoặc cố định, vì vậy nhà cung cấp truy cập và bộ định tuyến cục bộ định hình tuyến đường. Một proxy di động sử dụng kết nối di động 4G hoặc 5G, với định tuyến của nhà mạng và NAT giữa thiết bị proxy và internet công cộng.
Các proxy di động thường hoạt động phía sau NAT cấp nhà mạng, hoặc CGNAT. Nhiều người đăng ký chia sẻ một nhóm địa chỉ IPv4 công cộng nhỏ hơn. Thiết kế chia sẻ cũng có thể giới thiệu các lớp chuyển tiếp bổ sung và biến thể đường dẫn, vì vậy địa chỉ công cộng đơn lẻ không mô tả được đường dẫn mạng.
Tại sao loại proxy thay đổi vấn đề MTU
Một liên kết trung tâm dữ liệu hoặc VPN có thể hỗ trợ một MTU Ethernet quen thuộc. Một đường di động có thể có giới hạn hiệu quả thấp hơn vì lưu lượng truy cập vượt qua cơ sở hạ tầng truy cập radio, mạng viễn thông, NAT, và đôi khi một đường hầm trước khi đến mục tiêu. Việc đóng gói tiêu tốn không gian tiêu đề. Các gói phù hợp trên liên kết xuất phát do đó có thể vượt quá giới hạn của đường di động.
Sự cố có thể âm thầm. Một kết nối có thể được thiết lập, các yêu cầu nhỏ có thể thành công, và các phản hồi lớn hơn có thể bị tắc khi phản hồi MTU đường dẫn bị chặn hoặc một gói bị loại bỏ. Kiểm tra toàn bộ tuyến đường thay vì sao chép giá trị giao diện trung tâm dữ liệu vào cấu hình di động hoặc VPN. Một đường dẫn sử dụng kết nối LTE có thể vẫn sử dụng được trong khi yêu cầu một kích thước gói an toàn nhỏ hơn.
Lựa chọn vận chuyển và nhắm mục tiêu
Lựa chọn vận chuyển quan trọng vì việc đóng gói bổ sung làm giảm tải trọng có sẵn cho ứng dụng. SOCKS5 có thể mang lưu lượng vượt ra ngoài các yêu cầu web thông thường, vì vậy hồ sơ lưu lượng của nó có thể phơi bày các vấn đề MTU mà một yêu cầu trình duyệt đơn giản không có. Tính đến lớp proxy, chi phí VPN, và bất kỳ đường hầm nào khác khi kiểm tra kích thước gói.
Nhắm mục tiêu có thể thay đổi tuyến đường. Lựa chọn quốc gia, thành phố, hoặc ASN có thể đặt một yêu cầu trên một nhà mạng hoặc mạng truy cập khác. Một ASN, hoặc số hệ thống tự trị, xác định miền định tuyến của nhà điều hành mạng. Hai mục tiêu với cùng một cài đặt quốc gia vẫn có thể sử dụng các đường dẫn khác nhau và thể hiện hành vi MTU khác nhau.
Giữ việc quay IP tách biệt khỏi kiểm tra gói. Quay vòng thay đổi danh tính xuất phát và có thể thay đổi tuyến đường, trong khi một phiên liên kết giữ các yêu cầu liên quan trên một danh tính proxy cho một quy trình làm việc xác định. Đối với quản lý tài khoản, xác minh quảng cáo, hoặc QA phụ thuộc vào địa lý, định tuyến nhất quán thường quan trọng hơn việc thay đổi danh tính trên mỗi yêu cầu. Kiểm tra hành vi phiên và độ ổn định của đường dẫn cùng nhau.
Cách Kiểm Tra và Thay Đổi MTU trên Các Hệ Điều Hành Chính
Bắt đầu bằng cách kiểm tra giao diện mang lưu lượng. Một giá trị cục bộ là bằng chứng về một liên kết, không phải là bằng chứng về giới hạn đường dẫn.
Windows
Mở một terminal với quyền quản trị và hiển thị các giá trị giao diện:
netsh interface ipv4 show subinterfaces
Bạn cũng có thể kiểm tra chi tiết bộ điều hợp với:
ipconfig /all
Để điều chỉnh tạm thời, sử dụng tên giao diện được hiển thị bởi lệnh đầu tiên:
netsh interface ipv4 set subinterface "Tên Giao Diện" mtu=1500 store=active
Thay đổi giá trị chỉ sau khi kiểm tra. Tránh chỉnh sửa registry cho công việc MTU thường xuyên, vì giao diện và đường dẫn hoạt động có thể không phải là những gì bạn nghĩ.
macOS
Liệt kê các giao diện và cài đặt hiện tại của chúng:
ifconfig
Để thay đổi tạm thời, thay thế en0 bằng giao diện mang đường dẫn:
sudo ifconfig en0 mtu 1500
Cài đặt có thể được đặt lại sau khi thay đổi mạng hoặc khởi động lại, vì vậy hãy sử dụng cấu hình mạng của hệ điều hành nếu bạn cần tính bền vững.
Linux
Kiểm tra các giao diện với:
ip link show
Kiểm tra một giá trị tạm thời:
sudo ip link set dev eth0 mtu 1500
Đối với cấu hình bền vững, hãy sử dụng trình quản lý mạng của phân phối hoặc cấu hình mạng khai báo. Đừng chỉ thay đổi giao diện vật lý nếu một VPN, cầu nối container, hoặc giao diện ảo mang lưu lượng tự động hóa.
Kiểm tra một cách tiến bộ thay vì thực hiện một bước nhảy lớn. Giá trị chính xác là giới hạn hiệu quả tối thiểu dọc theo đường dẫn, và một MTU cục bộ cao hơn vẫn có thể thất bại tại một liên kết trung gian nhỏ hơn. Hướng dẫn hướng dẫn cấu hình MTU của Cisco nhấn mạnh sự phân biệt này giữa MTU theo giao diện và MTU đường dẫn.
Khắc Phục Triệu Chứng và Thực Hành Tốt Nhất cho Tự Động Hóa
Các lỗi MTU có xu hướng chọn lọc. Một kết nối có thể xác thực, tải một tài liệu nhỏ, và sau đó thất bại khi phản hồi hoặc tải lên trở nên lớn hơn. Tìm kiếm:
- Tải trang một phần: HTML đến, nhưng các tập lệnh, hình ảnh, hoặc phản hồi API bị tắc.
- Phiên bị ngắt: Quy trình đăng nhập hoặc tải lên thất bại sau khi thương lượng ban đầu.
- Lỗi cụ thể đến đích: Một trang web thất bại trong khi trang khác hoạt động qua cùng một giao diện cục bộ.
- Kết quả quay vòng không nhất quán: Một số điểm ra proxy hoàn thành một công việc, trong khi những cái khác hết thời gian vì các đường dẫn của chúng khác nhau.
- Thất bại chỉ VPN: Lưu lượng trực tiếp hoạt động, nhưng lưu lượng đóng gói bị hỏng dưới tải.
Một gói lớn hơn MTU xuất phát có thể bị loại bỏ ngay cả khi giao diện cục bộ có vẻ được cấu hình đúng. Nguồn có thể được yêu cầu giảm MTU đường dẫn của nó, nhưng nếu phản hồi đó không đến được người gửi, ứng dụng có thể tiếp tục gửi lại một kích thước gói không phù hợp, như đã giải thích trong hướng dẫn phát hiện MTU đường dẫn.
Một danh sách kiểm tra hoạt động thực tế
- Bắt giữ tuyến đường. Kiểm tra công nhân, đường hầm, loại proxy, khu vực mục tiêu và điểm đến cùng nhau.
- So sánh các loại proxy. Đừng giả định rằng kết quả từ trung tâm dữ liệu dự đoán hành vi của nhà ở hoặc di động.
- Bảo tồn phiên khi cần thiết. Sử dụng phiên dính cho các quy trình nhiều bước, sau đó kiểm tra xoay vòng riêng biệt.
- Kiểm tra phương tiện vận chuyển. So sánh lưu lượng HTTP/S với SOCKS5 khi ứng dụng hỗ trợ cả hai.
- Kiểm tra tải trọng lớn hơn. Các yêu cầu nhỏ có thể vượt qua trong khi các phản hồi lớn thất bại.
- Giảm cẩn thận. Giảm MTU của giao diện hoặc đường hầm theo các bước kiểm soát, sau đó kiểm tra lại công việc chính xác.
- Theo dõi sự ổn định. Xem xét các thực hành ổn định mạng cùng với độ trễ, thời gian chờ, truyền lại và lỗi ứng dụng.
- Giữ tuân thủ trong phạm vi. Sử dụng tự động hóa cho nghiên cứu được ủy quyền, quản lý tài khoản, xác minh quảng cáo, giám sát giá cả, bảo vệ thương hiệu và QA, và tuân theo quy tắc của từng nền tảng.
Cấu hình tốt nhất không phải là số lớn nhất trên một giao diện. Đó là giá trị an toàn lớn nhất hoạt động nhất quán trên toàn bộ tuyến đường mà quy trình kinh doanh của bạn phụ thuộc vào.
Evoproxy cung cấp kết nối proxy di động 4G, LTE và 3G cho các nhóm thực hiện quản lý mạng xã hội tuân thủ, xác minh quảng cáo, nghiên cứu thị trường, QA phụ thuộc vào địa lý và giám sát quy trình. Truy cập Evoproxy để kiểm tra một tuyến đường di động và đánh giá cách mà đường dẫn của nhà mạng hoạt động với các phiên, tải trọng và yêu cầu MTU của bạn.


