Dasbor Anda stabil, pekerjaan pengumpulan Anda telah berjalan selama berminggu-minggu, dan kemudian sebuah target mulai mengembalikan CAPTCHAs di tengah kampanye. Atau tim media sosial Anda menyadari bahwa pemantauan profil publik telah melambat sementara pesaing tampaknya mengumpulkan informasi yang sama tanpa gangguan. Perbaikan pertama yang banyak dicoba tim adalah mengubah User-Agent header.
Itu bisa membantu, tetapi hanya di lapisan yang paling dangkal. Rotasi user agent mengubah identitas browser yang diklaim oleh sebuah permintaan. Ini tidak secara otomatis mengubah reputasi IP, TLS handshake, perilaku HTTP/2, cookies, lingkungan JavaScript, atau waktu permintaan yang dapat dikorelasikan oleh pertahanan modern. Jika digunakan dengan benar, ini mendukung identitas sesi yang koheren. Jika digunakan sebagai generator string acak, ini dapat membuat scraper yang seharusnya biasa menjadi lebih mudah untuk diklasifikasikan.
Apa yang Sebenarnya Dilakukan Rotasi User Agent pada 2026
User agent adalah header permintaan yang mengidentifikasi browser, sistem operasi, dan keluarga klien yang diklaim. Rotasi user agent bervariasi nilai tersebut di seluruh identitas sehingga sistem pengumpulan tidak menyajikan setiap permintaan sebagai klien yang sama. Implementasi yang lebih lengkap juga menyelaraskan petunjuk terkait seperti Accept-Language dan Sec-CH-UA, yang menggambarkan detail lokal dan keluarga browser.
Model mental yang berguna adalah tumpukan. IP proxy dan ASN memberikan identitas jaringan, user agent dan header pendamping memberikan identitas browser yang diklaim, dan perilaku memberikan konteks yang paling kuat. Sebuah permintaan yang mengklaim berasal dari browser desktop saat ini tetapi tiba dari rentang pusat data dengan reputasi rendah, menggunakan tanda tangan TLS yang tidak kompatibel, dan meminta halaman pada interval seperti mesin tetap terlihat tidak konsisten.
Penelitian lalu lintas historis menunjukkan mengapa pengidentifikasi tetap menjadi pilihan operasional yang lemah. Sebuah studi SIGCOMM IMC 2017 menemukan bahwa user agent yang paling umum hanya mewakili 26% dari lalu lintas, dan mengidentifikasi 94.876 string user-agent unik di lebih dari 40 juta aliran HTTP dalam dataset deteksi aktivitas jahat. Temuan tersebut menggambarkan betapa terfragmentasinya lalu lintas klien nyata, tetapi itu tidak berarti daftar acak yang besar secara otomatis realistis. Pelajaran praktisnya adalah menghindari menyajikan setiap permintaan dengan satu label yang dikodekan keras, sambil menjaga setiap identitas yang dipilih tetap konsisten secara internal. Studi SIGCOMM IMC memberikan konteks historis yang mendasarinya.
Aturan praktis: Rotasi identitas berbentuk browser yang lengkap antara sesi, bukan string terisolasi antara permintaan yang berdekatan.
Apa yang Dibantu
Rotasi dapat mengurangi aturan sederhana yang menolak default perpustakaan yang diulang atau sekumpulan label klien yang kecil dan statis. Ini juga dapat mendistribusikan lalu lintas di seluruh keluarga browser dan kategori perangkat ketika alur kerja sah Anda mewakili beberapa audiens, seperti verifikasi iklan regional, QA seluler, atau riset pasar.
Ini tidak akan menyelesaikan ketidakcocokan lapisan transport. Panduan terbaru melaporkan bahwa di antara 54.945 user agent unik, 51.268, atau 93%, diidentifikasi sebagai bot oleh metode koherensi user-agent, menunjukkan seberapa sering header yang tampak masuk akal bertentangan dengan sisa permintaan. Panduan yang sama mengatakan bahwa terhadap pertahanan yang lebih kuat, rotasi user-agent sendiri memberikan kontribusi hampir tidak ada karena tanda tangan TLS dan sidik jari browser memiliki bobot lebih. Analisis praktis tentang rotasi user-agent menjelaskan batasan tersebut secara eksplisit.
Perlakukan header sebagai klaim, bukan penyamaran. Jika sisa klien Anda tidak dapat mendukung klaim tersebut, merotasinya menambah kebisingan tanpa menambah kepercayaan.
Sidik Jari Permintaan dan Mengapa Header Saja Tidak Cukup
Sidik jari permintaan modern mengandung beberapa sinyal yang dapat dievaluasi bersama oleh para pembela. User-Agent yang terlihat hanyalah salah satunya.
Lapisan yang Perlu Sepakat
Mulailah dengan jalur jaringan. Subnet IP, ASN, dan geografi harus masuk akal untuk profil browser dan tugas. Klaim browser desktop dari jaringan operator seluler mungkin masuk akal untuk beberapa lalu lintas, tetapi menjadi kurang masuk akal jika setiap sinyal lain mengatakan desktop. Seorang pengguna lokal yang diklaim juga seharusnya tidak tampak melompat antara wilayah yang tidak kompatibel selama satu sesi.
TLS handshake datang berikutnya. JA3 dan JA4 adalah singkatan untuk metode mendeskripsikan negosiasi TLS klien. Mereka dapat mengungkapkan bahwa sebuah permintaan dibuat oleh perpustakaan HTTP generik bahkan ketika headernya mengatakan itu adalah browser yang familiar. Pengaturan HTTP/2, penggunaan kembali koneksi, urutan header, dan negosiasi kompresi menambah lapisan lain.
Kemudian datang sinyal tingkat browser. Sec-CH-UA, Sec-CH-UA-Mobile, dan Sec-CH-UA-Platform harus sepakat dengan string utama. Accept-Language harus sesuai dengan lokal yang diklaim. Cookies harus bertahan seperti sesi browser, sementara dimensi viewport, eksekusi JavaScript, dan waktu navigasi harus menggambarkan kelas perangkat yang sama.
String Chrome desktop tanpa petunjuk klien yang koheren, urutan header yang tidak biasa, dan profil TLS generik mungkin cepat ditandai. Mengubah hanya string tidak memperbaiki kontradiksi tersebut. Tim yang menangani lapisan yang lebih luas ini harus memperlakukan panduan perlindungan sidik jari sebagai perhatian rekayasa terpisah daripada menganggap header menyelesaikannya.
| Sinyal | Permintaan scraper dengan usaha rendah | Permintaan berbentuk browser |
|---|---|---|
| User agent | Satu string yang disalin untuk setiap tugas | String saat ini dipilih dari profil yang dipelihara |
| Petunjuk klien | Hilangan atau tidak konsisten | Sesuaikan dengan keluarga browser, platform, dan status seluler |
| Locale | Bahasa tetap yang tidak terkait dengan target | Accept-Language sesuai dengan geografi yang dipilih |
| TLS | Handshake perpustakaan generik | Handshake yang didukung oleh klien yang diklaim |
| Urutan header | Urutan default perpustakaan | Konsisten dengan implementasi klien |
| Cookies | Sering dibuat ulang atau dibuang | Dipertahankan untuk sesi |
| Timing | Interval cepat yang identik | Pacing permintaan mengikuti alur kerja |
| Identitas IP | Keluar statis atau tidak cocok | Geografi proxy dan perilaku sesi sesuai dengan profil |
Perbedaan penting adalah antara mengubah label dan mempertahankan identitas. Rotasi user agent mendapatkan tempatnya hanya ketika label yang dipilih sesuai dengan jaringan, protokol, dan perilaku browser di sekitarnya.
Membangun Kumpulan User Agent yang Realistis
Kumpulan yang berguna kecil, terkini, dan konsisten secara internal. Menyalin daftar panjang dari cuplikan lama menciptakan pekerjaan pemeliharaan dan meningkatkan kemungkinan bahwa satu profil mengklaim versi browser, sistem operasi, atau kombinasi mesin yang tidak lagi masuk akal.
Mulailah dengan profil, bukan string
Ambil string browser terkini dari sumber yang dipelihara, lalu hapus entri yang sudah usang atau tidak konsisten secara struktural. Panduan produksi praktis merekomendasikan 5 hingga 15 user agent yang dikelola dengan baik dan berbobot pangsa pasar, dengan Chrome desktop memiliki bobot lebih secara global dan Safari menerima bobot lebih untuk lalu lintas yang ditargetkan di AS. Panduan rotasi user-agent juga menekankan bahwa sekumpulan profil yang konsisten lebih berguna daripada koleksi nilai lama yang besar.
Untuk setiap profil, simpan bundel lengkap:
- Identitas utama: User agent, keluarga browser, platform, dan status seluler.
- Sinyal lokal:
Accept-Languagedan geografi yang dimaksud. - Petunjuk klien:
Sec-CH-UA,Sec-CH-UA-Mobile, danSec-CH-UA-Platform. - Metadata navigasi: Sekumpulan
Sec-Fetch-*yang koheren untuk jenis permintaan. - Dukungan transport: Klien yang mampu menghasilkan sidik jari protokol yang sesuai dengan profil.
Berikan bobot pada kumpulan daripada memilih secara merata. Profil browser desktop dapat menerima lebih banyak lalu lintas ketika itu mencerminkan audiens Anda. Profil seluler harus dipilih untuk alur kerja seluler, bukan karena mereka tampak kurang diawasi.
Kembalikan bundel
Pola Python minimal dapat mengembalikan objek profil alih-alih header kosong:
import random
profil = [ { "name": "desktop_chrome", "weight": 7, "headers": { "User-Agent": "CURRENT_DESKTOP_CHROME", "Accept-Language": "id-ID,id;q=0.9", "Sec-CH-UA": "MATCHING_CHROME_HINTS", "Sec-CH-UA-Mobile": "?0", "Sec-CH-UA-Platform": '"Windows"' } }, { "name": "mobile_safari", "weight": 2, "headers": { "User-Agent": "CURRENT_IPHONE_SAFARI", "Accept-Language": "id-ID,id;q=0.9" } } ]
def choose_profile(): return random.choices( profiles, weights=[p["weight"] for p in profiles], k=1 )[0]
Di Node, ide yang sama dapat tetap sederhana:
const profiles = [ { name: "desktop_chrome", weight: 7, headers: { "user-agent": "CURRENT_DESKTOP_CHROME", "accept-language": "id-ID,id;q=0.9", "sec-ch-ua": "MATCHING_CHROME_HINTS", "sec-ch-ua-mobile": "?0", "sec-ch-ua-platform": ""Windows"" } }, { name: "mobile_safari", weight: 2, headers: { "user-agent": "CURRENT_IPHONE_SAFARI", "accept-language": "id-ID,id;q=0.9" } } ];
function chooseProfile() { const total = profiles.reduce((sum, p) => sum + p.weight, 0); let point = Math.random() * total; for (const profile of profiles) { point -= profile.weight; if (point <= 0) return profile; } return profiles[profiles.length - 1]; }
Jangan rotasi identitas mobile melalui sesi desktop. Jangan lampirkan petunjuk klien Chrome ke keluarga browser yang berbeda. Ketidakcocokan kecil tersebut lebih merusak daripada menggunakan satu profil yang jujur untuk target dengan gesekan rendah.
Menggabungkan Rotasi User Agent Dengan Rotasi Proxy
User agent dan IP keluar harus diperlakukan sebagai satu identitas. Memutar header sambil menjaga satu alamat pusat data statis menciptakan asal jaringan yang berulang dengan klaim browser yang berubah. Memutar proxy sambil mengunci satu build browser menciptakan pola yang berlawanan. Keduanya tidak otomatis salah, tetapi keduanya perlu sesuai dengan alur kerja yang Anda modelkan.
Kategori proxy memiliki trade-off yang berbeda. Proxy pusat data umumnya cepat dan ekonomis untuk halaman publik dengan gesekan rendah di mana target tidak banyak menilai reputasi IP. Proxy residensial menggunakan keluar jaringan konsumen dan dapat lebih cocok untuk lalu lintas rumah tangga yang terdistribusi secara geografis. Proxy mobile menggunakan konektivitas 4G, 5G, atau terkait, yang bisa lebih sulit untuk diblokir karena alamat tersebut milik jaringan mobile dan berbagi pola lalu lintas dari pelanggan yang nyata.
Jaringan mobile juga memperkenalkan komplikasi tertentu, Carrier-Grade NAT, atau CGNAT. Ini memungkinkan banyak pelanggan berbagi satu alamat IPv4 publik, dan IETF telah mengalokasikan 100.64.0.0/10 ruang alamat bersama untuk penggunaan tingkat carrier ini dalam RFC 6598. Penjelasan tentang CGNAT dan IP mobile yang dibagikan berguna saat menginterpretasikan mengapa sebuah IP dapat mewakili banyak pengguna yang tidak terkait. Alamat carrier yang dibagikan dapat meningkatkan kemungkinan, tetapi juga berarti reputasi IP bukanlah ukuran yang sempurna dari perilaku satu operator.
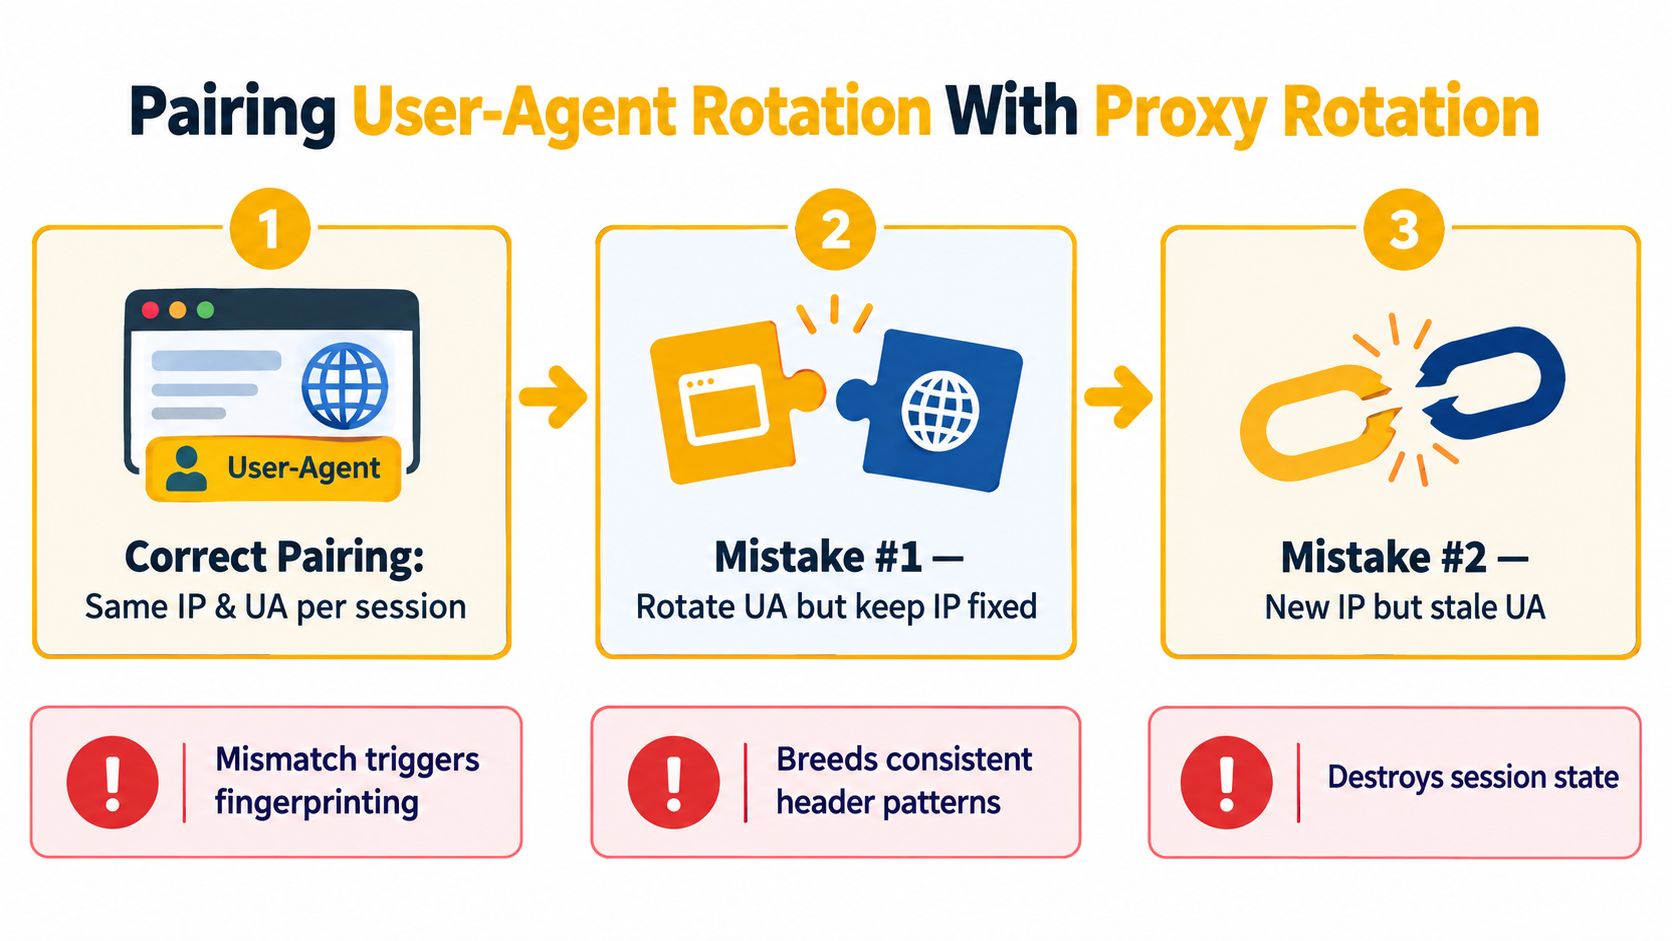
Ikat identitas ke sesi
Sebuah sesi lengket mempertahankan IP keluar yang sama untuk periode yang ditentukan. Sesi yang berputar mengubah alamat keluar antara permintaan atau setelah interval yang dikonfigurasi. HTTP dan SOCKS5 adalah keluarga penerusan yang umum. SOCKS5 bekerja di lapisan transportasi di berbagai protokol aplikasi, sementara proxy HTTP umumnya digunakan untuk lalu lintas web. HTTP keep-alive juga dapat mempertahankan IP keluar di dalam satu koneksi TCP, sehingga koneksi baru mungkin diperlukan sebelum alamat baru muncul. Ikhtisar protokol proxy ini mencakup detail tingkat koneksi tersebut.
Sebuah pembantu Python kecil dapat mengikat profil dan kunci sesi proxy:
import uuid
class IdentitySession: def init(self, profile, proxy_endpoint): self.session_key = str(uuid.uuid4()) self.profile = profile self.proxy = f"{proxy_endpoint}?session={self.session_key}"
def request_options(self): return { "headers": self.profile["headers"], "proxies": { "http": self.proxy, "https": self.proxy } }
Di Node, jaga asosiasi yang sama di batas browser atau konteks:
function createIdentity(profile, proxyEndpoint) {
const sessionId = crypto.randomUUID();
return {
sessionId,
profile,
proxy: ${proxyEndpoint}?session=${sessionId},
signal: AbortSignal.timeout(120000)
};
}
Gunakan keluar residensial atau mobile ketika reputasi IP, geografi, atau konteks carrier penting. Keluar pusat data masih memiliki tempat untuk pengumpulan dengan gesekan rendah, QA internal, dan beban kerja di mana kecepatan dan biaya lebih penting daripada kesamaan jaringan konsumen. Ikuti aturan akses target dan batasi pengumpulan hanya untuk tujuan yang sah dan terotorisasi. Untuk mekanika routing, panduan server proxy yang berputar memberikan referensi yang berguna.
Mempertahankan Satu Identitas Per Sesi Alih-alih Per Permintaan
Refleks untuk memutar pada setiap permintaan biasanya tidak produktif. Sebuah browser nyata tidak berubah dari satu build browser ke build lainnya antara dua pemuatan halaman, sementara scraper yang membalik identitas pada setiap GET menciptakan anomali sesi yang jelas.
Sebuah sesi membawa status di luar cookie. Koneksi TLS dapat digunakan kembali, urutan header tetap stabil, petunjuk klien menggambarkan satu keluarga browser, dan hasil viewport atau JavaScript terus mewakili satu perangkat. Jika permintaan pertama mengklaim desktop Chrome dan yang berikutnya mengklaim mobile Safari sambil menggunakan cookie dan koneksi yang sama, server memiliki inkonsistensi yang mudah untuk dinilai.
Pola tingkat sesi
Jaga identitas tetap tidak berubah di dalam objek sesi:
import requests
class StickyIdentity: def init(self, profile, proxy): self.session = requests.Session() self.profile = profile self.proxy = proxy self.session.headers.update(profile["headers"])
def get(self, url, **kwargs): kwargs.setdefault("proxies", { "http": self.proxy, "https": self.proxy }) return self.session.get(url, **kwargs)
identity = StickyIdentity(profile, proxy) response = identity.get("https://target.example/page")
Setara dengan Node dapat membatasi konteks browser ke satu identitas dan membatalkannya dengan bersih:
async function runIdentity(browser, profile, proxy, work) { const controller = new AbortController(); const context = await browser.newContext({ proxy, extraHTTPHeaders: profile.headers, userAgent: profile.headers["user-agent"] });
try { return await work(context, controller.signal); } finally { controller.abort(); await context.close(); } }
Panduan praktis untuk persistensi sesi menjelaskan mengapa mode routing lengket berbeda dari rotasi tingkat permintaan. Kunci sesi, cookie, rute proxy, dan bundel header harus bergerak bersama.
| Dimensi | Rotasi setiap permintaan | Rotasi per sesi | Catatan |
|---|---|---|---|
| Kontinuitas identitas | Buruk | Kuat | Status sesi mengharapkan kontinuitas |
| Implementasi | Sederhana | Lebih disengaja | Simpan objek profil lengkap |
| Risiko deteksi | Lebih tinggi ketika status bertahan | Lebih rendah ketika sinyal setuju | Konteks lebih penting daripada kebetulan |
| Kesesuaian terbaik | Pemeriksaan tanpa status, gesekan rendah | Menjelajah, login, keranjang, dan perjalanan halaman | Gunakan batas identitas terkecil yang sesuai |
| Pengecualian | Sampling luas di berbagai konteks independen | Default untuk kunjungan normal | Verifikasi iklan mungkin memerlukan banyak identitas geo |
Rotasi per permintaan masih memiliki penggunaan sempit, seperti pemeriksaan verifikasi iklan independen di berbagai lokasi di mana setiap permintaan mewakili pengamatan terpisah. Ini seharusnya tidak menjadi default untuk kunjungan multi-halaman, alur kerja yang terautentikasi, atau tugas apa pun di mana cookie dan riwayat navigasi penting.
Menguji, Memantau, dan Mendeteksi Drift Sidik Jari
Sistem rotasi membutuhkan observabilitas. Permintaan yang mengembalikan keberhasilan HTTP tidak cukup jika tubuhnya adalah tantangan, halaman yang tidak lengkap, atau hasil yang diubah. Pantau identitas sebagai ketergantungan produksi, bukan sebagai kamus header yang tersembunyi di dalam pekerja.
Melacak tiga sinyal operasional
Pertama, ukur tingkat keberhasilan berdasarkan keluarga user-agent. Penurunan mendadak untuk satu profil biasanya menunjukkan metadata browser yang usang, entri kolam yang buruk, atau ketidakcocokan dengan rute proxy yang terkait. Kedua, lacak respons CAPTCHA atau larangan dari kontak pertama melalui bagian awal sesi. Lonjakan segera setelah identitas baru dimulai sering menunjukkan masalah IP atau transportasi daripada string yang hilang.
Kedua, catat pergeseran sidik jari. Bandingkan keluarga browser dan platform yang dinyatakan dengan perilaku klien TLS, versi HTTP, urutan header, dan petunjuk klien yang tersedia. Jika klien Anda mengklaim menggunakan browser saat ini tetapi mengeluarkan jabat tangan berbentuk perpustakaan, tandai identitas itu tidak sehat daripada mencoba ulang secara berulang.
Benchmark bidang yang disediakan memberikan peringatan jelas tentang perbaikan dangkal. Pada set fixture 252-URL, permintaan Python dengan rotasi user-agent mencapai 37,3% keberhasilan, sementara klien yang menyamar sebagai Chrome 131 mencapai 78,2%. Laporan benchmark menunjukkan mengapa penyelarasan browser yang lebih dalam bisa lebih penting daripada mengubah header yang terlihat.
Buat peringatan dapat ditindaklanjuti
Gunakan ambang batas yang mencerminkan dasar Anda sendiri daripada menyalin orang lain. Misalnya:
- Kesehatan kolam: Peringatkan ketika satu keluarga browser berkinerja di bawah dasar normalnya di seluruh sampel yang berkelanjutan.
- Tingkat tantangan awal: Karantina identitas ketika CAPTCHA muncul segera setelah pembuatan sesi.
- Ketidakcocokan transportasi: Anggap hello klien TLS yang bertentangan dengan browser yang diklaim sebagai kegagalan keras.
- Diagnosis proxy: Jika setiap profil gagal pada satu rute tetapi berhasil di tempat lain, selidiki lapisan proxy terlebih dahulu.
- Validasi konten: Bandingkan struktur halaman yang diharapkan, bukan hanya kode status.
Format acara yang ringkas sudah cukup untuk jalur metrik:
{ "metric": "collector.identity_request", "ua_family": "desktop_chrome", "proxy_type": "mobile", "geo": "target_locale", "status_class": "success", "captcha": false, "tls_profile": "browser_aligned", "header_order": "expected" }
Jalankan tes A/B dengan kolam saat ini dan kelompok kontrol yang sengaja sempit. Hapus entri yang usang secara dinamis dengan menandainya tidak sehat dalam konfigurasi bersama, lalu ganti tanpa menerapkan ulang setiap pekerja. Jika kegagalan mengikuti satu ASN, geografi, atau sesi proxy daripada satu keluarga user-agent, berhenti mengedit header dan perbaiki rute, reputasi, atau batas sesi.
Daftar Periksa Praktik Terbaik dan Langkah Selanjutnya
Rotasi user agent berhasil ketika mendukung model identitas yang koheren. Ini gagal ketika tim menganggapnya sebagai perubahan kosmetik yang diterapkan setelah permintaan lainnya sudah bertentangan dengan klaim.
Kebersihan identitas
- Cocokkan jaringan: Pilih geografi proxy dan kategori jaringan yang sesuai dengan profil browser dan kasus penggunaan.
- Cocokkan protokol: Pertahankan perilaku TLS, HTTP/2, urutan header, dan petunjuk klien yang kompatibel dengan browser yang diklaim.
- Cocokkan lokal: Sesuaikan
Accept-Language, geografi target, dan platform browser daripada mencampur sinyal yang tidak terkait. - Tinjau jalur kode: Cari user agent desktop yang dipasangkan dengan rute mobile, string Chrome tanpa mencocokkan
Sec-CH-UA, dan setiap mutasi header di dalam sesi langsung.
Manajemen kolam
Pertahankan kolam yang pendek dan terkini daripada arsip yang besar. Beri bobot pada profil sesuai dengan lalu lintas yang Anda wakili secara sah, hapus versi yang usang, dan simpan bundel lengkap dengan metadata. Sebuah profil harus mencakup platform yang diharapkan, status mobile, lokal, dan persyaratan transportasi.
String stok generik adalah fondasi yang buruk karena sering kali kurang memiliki header pendamping dan perilaku protokol yang membuatnya kredibel. Bukti lalu lintas historis dan temuan koherensi terbaru menunjukkan arah yang sama. Keberagaman itu penting, tetapi konsistensi lebih penting.
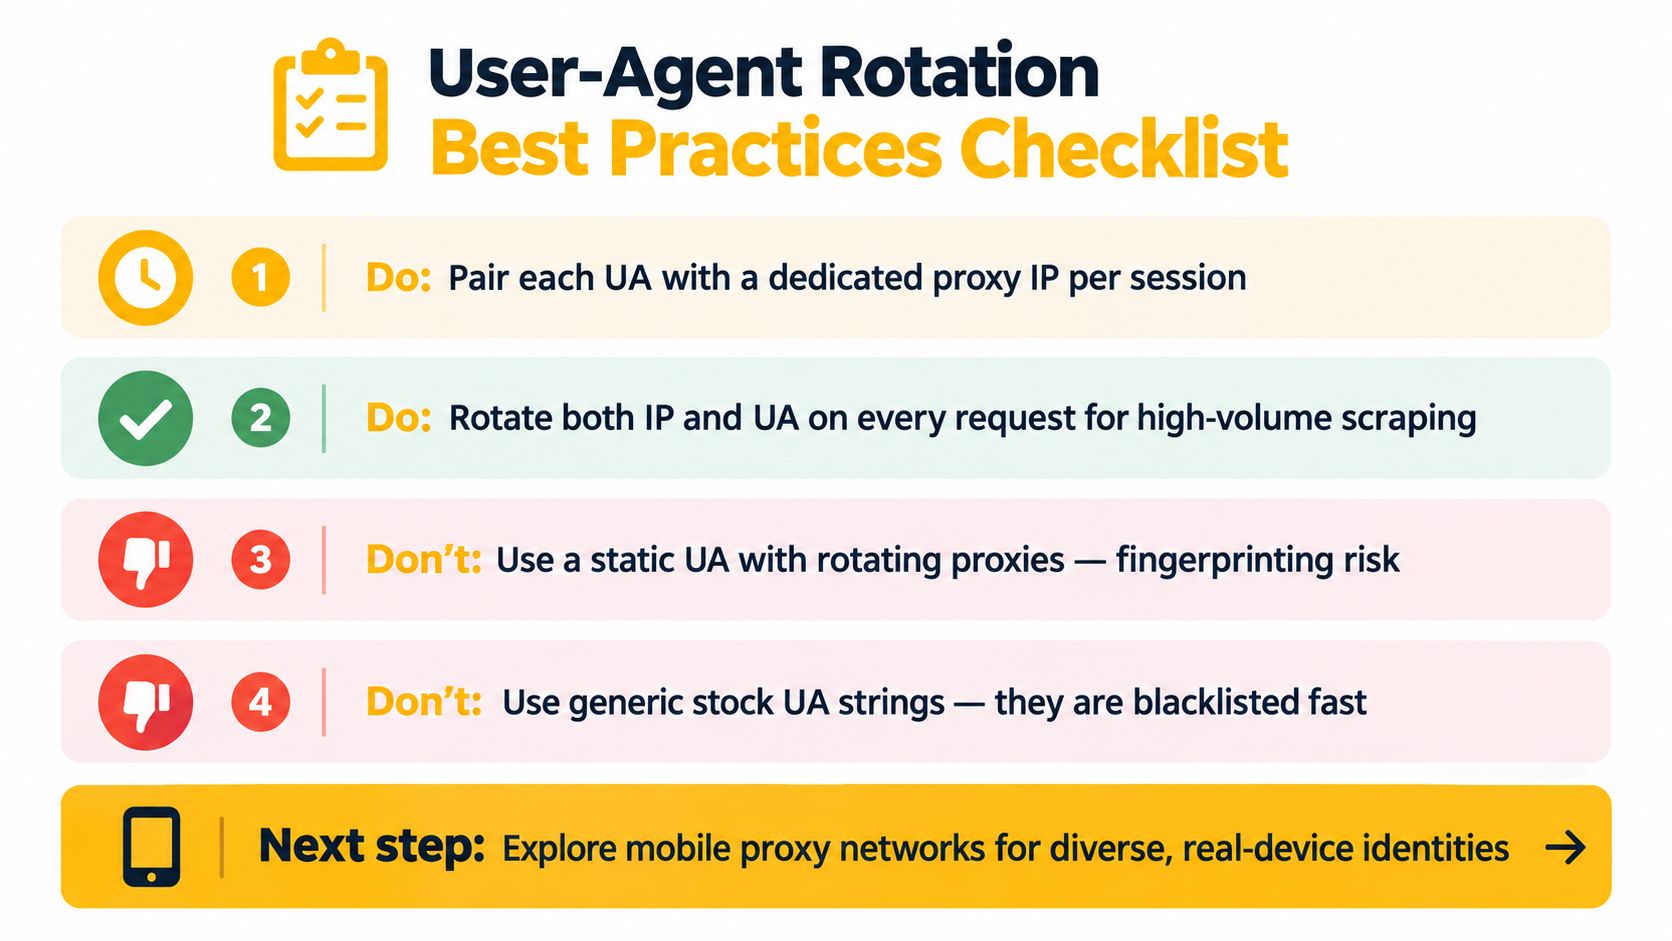
Disiplin sesi dan pemantauan
- Gunakan satu identitas per kunjungan: Pertahankan user agent, header pendamping, cookie, dan sesi proxy bersama-sama.
- Rotasi di batas logis: Ganti identitas antara tugas, geografi, atau sesi yang independen, bukan antara dua permintaan halaman yang terhubung.
- Ukur kualitas konten: Deteksi tantangan dan halaman yang menurun bahkan ketika server mengembalikan status yang berhasil.
- Karantina pergeseran: Hapus profil yang menunjukkan ketidakcocokan transportasi atau perilaku tantangan awal.
- Hormati otorisasi: Gunakan otomatisasi untuk penelitian yang sah, QA, verifikasi iklan, pemantauan harga, perlindungan merek, dan operasi akun yang mematuhi aturan platform yang berlaku.
Untuk tim yang mengumpulkan data sosial atau memvalidasi aliran afiliasi dan iklan dalam skala besar, konektivitas mobile 4G dapat memberikan konteks lapisan IP yang lebih sesuai daripada rute pusat data generik. Evoproxy menawarkan sesi proxy mobile yang dapat dikonfigurasi, termasuk rotasi berbasis waktu dan pengaturan rute yang berorientasi sesi, sehingga Anda dapat menguji apakah egress berbasis carrier cocok dengan model identitas Anda tanpa membuat lapisan user-agent menanggung seluruh beban.
Evoproxy menyediakan konektivitas proxy mobile 4G untuk alur kerja seperti operasi media sosial, QA yang bergantung pada geografi, riset pasar, dan verifikasi afiliasi, dengan perilaku sesi dan rotasi yang dapat dikonfigurasi. Kunjungi Evoproxy untuk mengevaluasi rute IP mobile seiring dengan strategi profil browser Anda dan membangun tumpukan identitas yang lebih konsisten.


