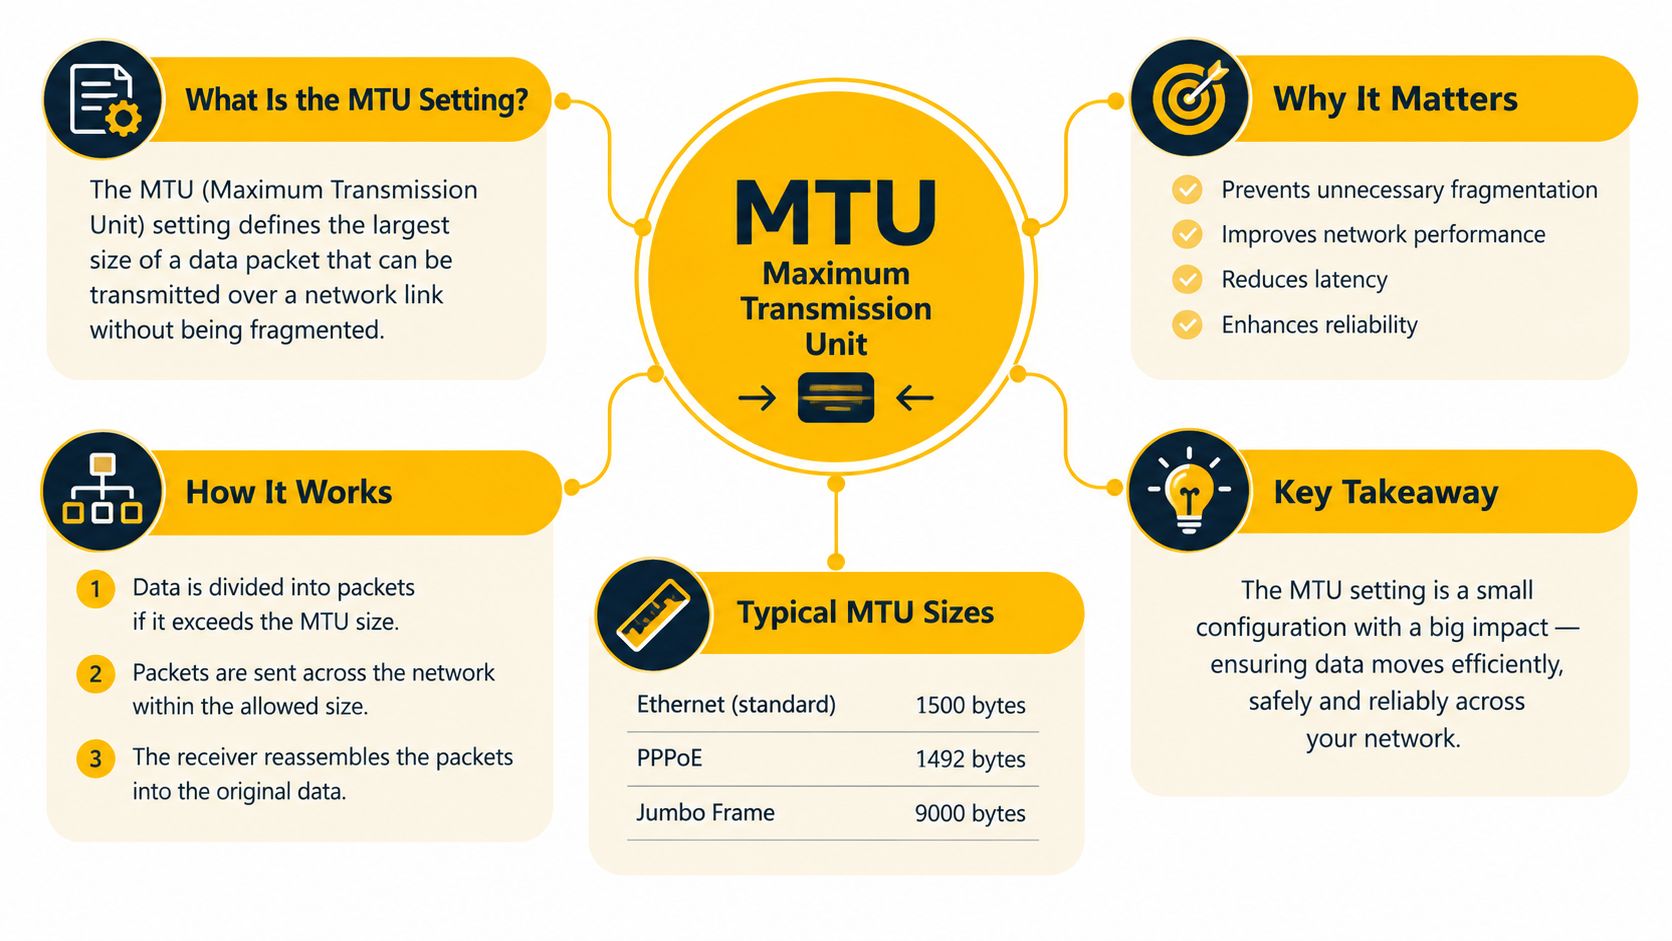
Maximum Transmission Unit (MTU) adalah ukuran paket terbesar yang dapat dibawa oleh tautan jaringan tanpa fragmentasi, dan default standar untuk sebagian besar lalu lintas internet adalah 1.500 byte. Dalam istilah praktis, pengaturan MTU menentukan seberapa banyak data yang dapat ditempatkan oleh antarmuka Anda dalam satu paket sebelum jaringan harus membagi atau membuangnya.
Anda dapat memiliki koneksi proxy yang sehat, IP yang berputar, dan dasbor otomatisasi yang responsif, namun masih melihat halaman individu gagal, unggahan terhenti, atau sesi login menghilang. Penyebabnya sering kali adalah ketidakcocokan ukuran paket antara pusat data MTU tinggi atau segmen VPN dan jalur seluler MTU rendah. Penggaruk Anda tidak selalu lambat. Mungkin saja ia mengirim paket yang tidak dapat dibawa oleh tautan tersembunyi.
Mengapa Penggaruk Anda Gagal Meskipun Koneksi Terlihat Baik
Pekerjaan penggarukan dapat lulus pemeriksaan kesehatan dan tetap gagal dalam pekerjaan nyata. Proxy mengautentikasi, target merespons, dan halaman pertama dimuat. Kemudian respons yang lebih besar, pengiriman formulir, atau permintaan yang berat media terhenti sementara tujuan lain terus bekerja.
Pola itu menyesatkan tim karena indikator yang jelas terlihat normal. DNS berfungsi, soket terbuka, dan rotasi IP berperilaku seperti yang diharapkan. Kegagalan tampak spesifik tujuan atau spesifik sesi, tetapi masalah mendasar bisa jadi adalah paket yang melebihi MTU terkecil di suatu tempat antara pekerja Anda, proxy, jaringan penyedia, dan target.
Aturan praktis: Jika permintaan kecil berhasil tetapi transfer yang lebih besar terhenti, selidiki ukuran paket sebelum menyalahkan bandwidth atau rotasi proxy.
Ini penting dalam alur kerja yang sah. Tim media sosial mungkin memuat profil tetapi gagal saat pengaturan akun. Proses verifikasi iklan mungkin mengambil shell halaman tetapi melewatkan skrip atau respons pelacakan. Pemantauan harga mungkin mengumpulkan beberapa halaman produk sementara waktu habis pada wilayah atau alur checkout tertentu.
Proxy yang sama dapat muncul dapat diandalkan dalam satu tes dan tidak stabil dalam produksi. Jalur pusat data mungkin mendukung paket yang lebih besar secara lokal, sementara terowongan VPN atau jalur seluler memberlakukan batas yang lebih kecil. Jika pengirim tidak mengetahui batas itu, paket yang terlalu besar dapat terfragmentasi, dibuang, atau dikirim ulang berulang kali.
Pertanyaan praktis di balik apa itu pengaturan MTU bukan hanya “angka berapa yang harus saya masukkan?” Ini adalah apakah ukuran paket tetap aman di seluruh rute yang digunakan otomatisasi Anda.
Menentukan Pengaturan MTU dan Fungsi Intinya
Pengaturan MTU adalah ukuran paket maksimum yang dapat ditransmisikan oleh antarmuka melalui tautan tanpa fragmentasi. Pengaturan ini milik antarmuka jaringan, jadi laptop Anda, host proxy, adaptor VPN, kontainer, router, dan gerbang seluler semuanya dapat memiliki batas yang berbeda.
Dalam Ethernet standar, MTU yang banyak diadopsi adalah 1.500 byte. Angka itu menggambarkan muatan yang dibawa oleh bingkai Ethernet, bukan bingkai lengkap di kabel. Bingkai Ethernet II standar total 1.518 byte, menggabungkan muatan 1.500 byte dengan 14 byte header dan 4 byte overhead urutan pemeriksaan bingkai, seperti yang didokumentasikan dalam penjelasan AWS tentang MTU jaringan.
Apa yang terjadi ketika data mencapai batas
Aplikasi Anda membuat data. Protokol transportasi seperti TCP atau UDP membungkus data itu, IP menambahkan headernya, dan antarmuka menempatkan paket yang dihasilkan ke dalam bingkai. MTU menetapkan batas atas untuk paket yang dibawa melalui tautan itu.
Untuk jalur Ethernet standar, MTU 1.500 byte meninggalkan 1.460 byte untuk muatan TCP, setelah memperhitungkan header IP 20 byte dan header TCP 20 byte, menurut panduan MTU dan TCP MSS Cisco. Jika paket terlalu besar untuk antarmuka keluar, jaringan harus membaginya atau membuangnya, tergantung pada protokol dan konfigurasi.
Perbedaan itu memberi Anda kosakata pemecahan masalah yang berguna:
- MTU Antarmuka: Paket terbesar yang dapat dibawa oleh antarmuka tertentu tanpa fragmentasi.
- MTU Jalur: Paket terbesar yang dapat melintasi seluruh rute dengan aman.
- Fragmentasi: Membagi satu paket yang terlalu besar menjadi bagian yang lebih kecil.
- MSS: Batas muatan TCP yang dinegosiasikan antara titik akhir.
Default bertahan karena menawarkan kompatibilitas luas di seluruh jaringan akses internet. Bingkai yang lebih besar dapat efisien di jaringan internal yang terkontrol, tetapi menjadi berisiko ketika terowongan, tautan penyedia, firewall, atau perangkat perantara mendukung lebih sedikit.
Bagaimana MTU Mempengaruhi Latensi, Throughput, dan Fragmentasi
MTU mempengaruhi kinerja melalui jumlah paket dan penanganan kegagalan. Paket yang lebih besar membawa lebih banyak muatan per transmisi, sehingga umumnya mengurangi overhead protokol dan jumlah paket yang harus diproses sistem Anda. Paket yang lebih kecil lebih mudah untuk melewati jalur yang terbatas, tetapi mereka menggunakan bandwidth dengan kurang efisien.
Ketidakcocokan menciptakan hasil terburuk. Panduan MTU Alibaba Cloud memberikan contoh yang jelas: paket 2.000 byte yang melintasi tautan MTU 1.500 byte dibagi menjadi fragmen 1.500 byte dan 500 byte. Penerima harus merakit kembali bagian-bagian itu, dan fragmen yang hilang dapat memaksa pengiriman ulang data yang terpengaruh.
Mengapa fragmentasi merugikan otomatisasi
Fragmentasi menambah pekerjaan di beberapa titik:
- Pengirim atau router membagi paket.
- Jaringan membawa beberapa fragmen alih-alih satu paket.
- Penerima melacak dan merakit kembali fragmen.
- Sebuah fragmen yang hilang dapat menunda pengiriman atau memicu pengiriman ulang.
Proses tambahan itu dapat meningkatkan latensi dan mengurangi throughput yang efektif. Ini juga menciptakan lebih banyak peluang bagi firewall, perangkat NAT, atau gerbang penyedia untuk salah menangani lalu lintas. Penggaruk mungkin masih melaporkan koneksi terbuka sementara aplikasi menunggu fragmen yang tidak pernah tiba.
Kesalahan sebaliknya adalah mengatur paket terlalu kecil di mana-mana. Paket kecil menghindari banyak masalah batas jalur, tetapi mereka meningkatkan jumlah paket dan mengurangi efisiensi muatan. Itu dapat mengonsumsi lebih banyak CPU dan menciptakan overhead protokol yang tidak perlu, terutama untuk transfer yang berkelanjutan.
Sesuaikan untuk jalur, bukan antarmuka tercepat
Antarmuka pusat data MTU tinggi tidak membuat jalur seluler menjadi MTU tinggi. VPN dapat menambah overhead enkapsulasi, dan penyedia seluler dapat memberlakukan batas efektif yang lebih rendah. Target yang berguna adalah ukuran paket terbesar yang tetap di bawah setiap batas tautan yang relevan.
Ukur latensi bersamaan dengan perilaku paket, bukan sebagai penggantinya. Alur kerja pengukuran latensi praktis dapat menunjukkan apakah perubahan mengurangi penundaan, tetapi hasil latensi yang bersih saja tidak membuktikan bahwa paket yang lebih besar melintasi rute dengan andal.
Untuk otomatisasi, hindari mengubah MTU hanya untuk mengejar keuntungan throughput teoritis. Pertama, identifikasi apakah kegagalan berkorelasi dengan respons yang lebih besar, unggahan, atau lalu lintas yang terowongan. Jika iya, MTU yang konservatif dan diuji secara konsisten biasanya lebih baik daripada nilai agresif yang hanya berfungsi di segmen lokal.
Memahami Penemuan MTU Jalur dan Default Umum
Antarmuka lokal hanya mengetahui batasnya sendiri. Path MTU Discovery, atau PMTUD, menentukan paket terbesar yang dapat melakukan perjalanan dari pengirim ke tujuan tertentu tanpa fragmentasi. Nilai itu dapat berubah ketika rute berubah, jadi itu bukan sifat universal dari mesin atau proxy.
RFC 8201 menggambarkan PMTU sebagai terkait dengan jalur tertentu dan menyatakan bahwa PMTU awal dianggap sebagai MTU dari tautan hop pertama. RFC 4821 menjelaskan bahwa ketika umpan balik ICMP yang berguna tidak tersedia, titik akhir dapat melakukan probing dengan paket yang semakin besar untuk menemukan ukuran yang berfungsi.
MTU Antarmuka versus MTU Jalur
Pertimbangkan sebuah host pekerja dengan antarmuka lokal yang dikonfigurasi untuk 1.500 byte. Permintaannya masuk ke VPN, melewati gerbang proxy, bergerak melalui jaringan carrier, dan mencapai tujuan. Ukuran paket yang aman diatur oleh batas efektif terkecil di sepanjang rute tersebut.
Situasi sebaliknya lebih berbahaya untuk operasi proxy. Sebuah host atau segmen pusat data mungkin mendukung paket yang lebih besar, tetapi jalur terowongan atau akses seluler mungkin tidak. Meningkatkan nilai lokal tidak meningkatkan kapasitas jalur jarak jauh. Sebaliknya, itu dapat menghasilkan fragmentasi atau kehilangan diam saat paket mencapai hop yang terbatas.
Jumbo frame termasuk dalam lingkungan yang terkontrol di mana setiap perangkat mendukung ukuran frame yang lebih besar. Mereka bukan default yang masuk akal untuk rute yang mencakup jalur internet publik, terowongan pihak ketiga, atau infrastruktur seluler yang berubah.
Mengapa PMTUD dapat tampak tidak konsisten
PMTUD bergantung pada titik akhir dan perangkat jaringan yang berkomunikasi tentang batas paket. Jika umpan balik diblokir atau hilang, pengirim mungkin terus menggunakan ukuran yang tidak sesuai. Hasilnya adalah koneksi yang berhasil dibangun tetapi terhenti setelah aplikasi mengirimkan payload yang lebih besar.
Gunakan tes terpisah untuk:
- Kapasitas antarmuka lokal, yang mengonfirmasi MTU yang dikonfigurasi.
- Kapasitas jalur, yang menguji paket di sepanjang rute yang sebenarnya.
- Perilaku aplikasi, yang mengonfirmasi bahwa proxy dan target menangani transfer yang lebih besar.
Pinging kecil yang berhasil tidak membersihkan jalur. Itu hanya membuktikan bahwa paket kecil telah melakukan perjalanan. Untuk scraping, tes yang relevan adalah apakah pola permintaan dan respons yang digunakan oleh pekerjaan tetap di bawah batas efektif jalur.
Proxy Seluler, CGNAT, dan Kendala Jaringan Unik
Sebuah scraper dapat bekerja dengan andal melalui proxy pusat data, lalu terhenti pada keluar seluler meskipun kedua koneksi tampak sehat. Perbedaannya sering kali adalah MTU efektif jalur, bukan waktu respons proxy.
Sebuah proxy pusat data biasanya menggunakan infrastruktur dengan antarmuka yang dapat diprediksi dan jaringan lokal yang terkontrol. Sebuah proxy residensial keluar melalui koneksi akses rumah tangga atau tetap, sehingga penyedia akses dan router lokal membentuk rute. Sebuah proxy seluler menggunakan koneksi seluler 4G atau 5G, dengan routing carrier dan NAT antara perangkat proxy dan internet publik.
Proxy seluler umumnya beroperasi di belakang carrier-grade NAT, atau CGNAT. Banyak pelanggan berbagi kumpulan alamat IPv4 publik yang lebih kecil. Desain yang dibagikan juga dapat memperkenalkan lapisan penerusan tambahan dan variasi rute, sehingga alamat publik saja tidak menggambarkan jalur jaringan.
Mengapa jenis proxy mengubah masalah MTU
Sebuah tautan pusat data atau VPN mungkin mendukung MTU Ethernet yang dikenal. Jalur seluler dapat memiliki batas efektif yang lebih rendah karena lalu lintas melewati infrastruktur akses radio, jaringan carrier, NAT, dan kadang-kadang terowongan sebelum mencapai target. Enkapsulasi mengkonsumsi ruang header. Paket yang muat di tautan asal dapat melebihi batas jalur seluler.
Kegagalan mungkin terjadi tanpa suara. Koneksi dapat terbangun, permintaan kecil dapat berhasil, dan respons yang lebih besar dapat terhenti saat umpan balik MTU jalur diblokir atau paket dibuang. Uji rute lengkap daripada menyalin nilai antarmuka pusat data ke dalam konfigurasi seluler atau VPN. Jalur yang menggunakan konektivitas LTE dapat tetap dapat digunakan meskipun memerlukan ukuran paket aman yang lebih kecil.
Pilihan transportasi dan penargetan
Pilihan transportasi penting karena enkapsulasi tambahan mengurangi payload yang tersedia untuk aplikasi. SOCKS5 dapat membawa lalu lintas di luar permintaan web biasa, sehingga profil lalu lintasnya dapat mengungkapkan masalah MTU yang tidak ditunjukkan oleh permintaan browser sederhana. Perhitungkan lapisan proxy, overhead VPN, dan terowongan lainnya saat menguji ukuran paket.
Penargetan dapat mengubah rute. Pemilihan negara, kota, atau ASN dapat menempatkan permintaan pada carrier atau jaringan akses yang berbeda. Sebuah ASN, atau nomor sistem otonom, mengidentifikasi domain routing operator jaringan. Dua target dengan pengaturan negara yang sama masih dapat menggunakan jalur yang berbeda dan menunjukkan perilaku MTU yang berbeda.
Jaga rotasi IP terpisah dari pengujian paket. Rotasi mengubah identitas keluar dan dapat mengubah rute, sementara sticky session menjaga permintaan terkait pada satu identitas proxy untuk alur kerja yang ditentukan. Untuk manajemen akun, verifikasi iklan, atau QA yang bergantung pada geo, routing yang konsisten sering kali lebih penting daripada mengubah identitas pada setiap permintaan. Uji perilaku sesi dan stabilitas jalur bersama-sama.
Cara Memeriksa dan Mengubah MTU di Sistem Operasi Utama
Mulailah dengan memeriksa antarmuka yang membawa lalu lintas. Nilai lokal adalah bukti tentang satu tautan, bukan bukti batas jalur.
Windows
Buka terminal dengan hak istimewa administrator dan tampilkan nilai antarmuka:
netsh interface ipv4 show subinterfaces
Anda juga dapat memeriksa detail adaptor dengan:
ipconfig /all
Untuk penyesuaian sementara, gunakan nama antarmuka yang ditunjukkan oleh perintah pertama:
netsh interface ipv4 set subinterface "Interface Name" mtu=1500 store=active
Ubah nilai hanya setelah pengujian. Hindari pengeditan registri untuk pekerjaan MTU rutin, karena antarmuka aktif dan rute mungkin bukan yang Anda pikirkan.
macOS
Daftar antarmuka dan pengaturan saat ini:
ifconfig
Untuk perubahan sementara, ganti en0 dengan antarmuka yang membawa rute:
sudo ifconfig en0 mtu 1500
Pengaturan mungkin direset setelah perubahan jaringan atau reboot, jadi gunakan konfigurasi jaringan sistem operasi jika Anda memerlukan ketahanan.
Linux
Periksa antarmuka dengan:
ip link show
Uji nilai sementara:
sudo ip link set dev eth0 mtu 1500
Untuk konfigurasi yang persisten, gunakan manajer jaringan distribusi atau konfigurasi jaringan deklaratif. Jangan hanya mengubah antarmuka fisik jika VPN, jembatan kontainer, atau antarmuka virtual membawa lalu lintas otomatisasi.
Uji secara bertahap daripada melakukan lompatan besar. Nilai yang benar adalah batas efektif minimum di sepanjang rute, dan MTU lokal yang lebih tinggi masih dapat gagal di tautan perantara yang lebih kecil. Panduan konfigurasi MTU Cisco menekankan perbedaan ini antara MTU per antarmuka dan MTU jalur.
Gejala Pemecahan Masalah dan Praktik Terbaik untuk Otomatisasi
Kesalahan MTU cenderung selektif. Sebuah koneksi mungkin mengautentikasi, memuat dokumen kecil, dan kemudian gagal saat respons atau unggahan menjadi lebih besar. Cari:
- Pemuatan halaman parsial: HTML tiba, tetapi skrip, gambar, atau respons API terhenti.
- Jatuhnya sesi: Alur kerja login atau unggahan gagal setelah negosiasi awal.
- Kesalahan spesifik tujuan: Satu situs gagal sementara situs lain berfungsi melalui antarmuka lokal yang sama.
- Hasil rotasi yang tidak konsisten: Beberapa keluar proxy menyelesaikan pekerjaan, sementara yang lain timeout karena jalurnya berbeda.
- Kegagalan hanya VPN: Lalu lintas langsung berfungsi, tetapi lalu lintas yang terenkapsulasi rusak di bawah beban.
Sebuah paket yang lebih besar dari MTU keluar dapat dibuang bahkan ketika antarmuka lokal tampak dikonfigurasi dengan benar. Sumber mungkin diberitahu untuk menurunkan MTU jalurnya, tetapi jika umpan balik itu tidak mencapai pengirim, aplikasi dapat terus mengirim ulang ukuran paket yang tidak sesuai, seperti yang dijelaskan dalam panduan penemuan MTU jalur.
Daftar periksa operasional yang praktis
- Tangkap rute. Uji pekerja, terowongan, jenis proxy, wilayah target, dan tujuan bersama-sama.
- Bandingkan kategori proxy. Jangan menganggap hasil pusat data memprediksi perilaku residensial atau seluler.
- Pelihara sesi jika diperlukan. Gunakan sesi lengket untuk alur kerja multi-langkah, lalu uji rotasi secara terpisah.
- Periksa transportasi. Bandingkan lalu lintas HTTP/S dengan SOCKS5 ketika aplikasi mendukung keduanya.
- Uji payload yang lebih besar. Permintaan kecil dapat berhasil sementara respons massal gagal.
- Turunkan dengan hati-hati. Kurangi antarmuka atau MTU terowongan dalam langkah yang terkontrol, lalu uji kembali pekerjaan yang tepat.
- Monitor stabilitas. Tinjau praktik stabilitas jaringan bersama dengan latensi, waktu habis, retransmisi, dan kesalahan aplikasi.
- Jaga kepatuhan dalam lingkup. Gunakan otomatisasi untuk penelitian yang diotorisasi, manajemen akun, verifikasi iklan, pemantauan harga, perlindungan merek, dan QA, dan ikuti aturan setiap platform.
Konfigurasi terbaik bukanlah angka terbesar pada satu antarmuka. Ini adalah nilai aman terbesar yang bekerja secara konsisten di seluruh rute yang bergantung pada proses bisnis Anda.
Evoproxy menyediakan konektivitas proxy mobile 4G, LTE, dan 3G untuk tim yang menjalankan manajemen media sosial yang patuh, verifikasi iklan, penelitian pasar, QA yang bergantung pada lokasi, dan pemantauan alur kerja. Kunjungi Evoproxy untuk menguji rute mobile dan mengevaluasi bagaimana jalur penyedianya berperilaku dengan sesi, payload, dan persyaratan MTU Anda.


