Votre tableau de bord est stable, vos tâches de collecte fonctionnent depuis des semaines, et puis une cible commence à renvoyer des CAPTCHAs à mi-chemin d'une campagne. Ou votre équipe de médias sociaux remarque que la surveillance des profils publics a ralenti alors qu'un concurrent semble collecter les mêmes informations sans interruption. La première solution que de nombreuses équipes essaient est de changer l'en-tête User-Agent.
Cela peut aider, mais seulement à la couche la plus superficielle. La rotation de l'agent utilisateur change l'identité du navigateur qu'une requête prétend utiliser. Cela ne change pas automatiquement la réputation de l'IP, la poignée de main TLS, le comportement HTTP/2, les cookies, l'environnement JavaScript ou le timing des requêtes qu'une défense moderne peut corréler. Utilisé correctement, cela soutient une identité de session cohérente. Utilisé comme un générateur de chaînes aléatoires, cela peut rendre un scraper autrement ordinaire plus facile à classifier.
Ce que fait réellement la rotation de l'agent utilisateur en 2026
Un agent utilisateur est un en-tête de requête qui identifie le navigateur, le système d'exploitation et la famille de clients revendiqués. La rotation de l'agent utilisateur varie cette valeur à travers les identités afin qu'un système de collecte ne présente pas chaque requête comme le même client. Des implémentations plus complètes alignent également des indices connexes tels que Accept-Language et Sec-CH-UA, qui décrivent les détails de la locale et de la famille de navigateurs.
Le modèle mental utile est une pile. L'IP proxy et ASN fournissent l'identité réseau, l'agent utilisateur et les en-têtes associés fournissent l'identité du navigateur revendiquée, et le comportement fournit le contexte le plus fort. Une requête qui prétend venir d'un navigateur de bureau actuel mais arrive d'une plage de centre de données à faible réputation, utilise une signature TLS incompatible et demande des pages à des intervalles de type machine semble toujours incohérente.
La recherche historique sur le trafic montre pourquoi les identifiants fixes sont devenus un choix opérationnel faible. Une étude SIGCOMM IMC de 2017 a révélé que les agents utilisateurs les plus répandus représentaient seulement 26 % du trafic, et a identifié 94 876 chaînes d'agent utilisateur uniques à travers plus de 40 millions de flux HTTP dans un ensemble de données de détection d'activités malveillantes. Ces résultats illustrent à quel point le trafic réel des clients peut être fragmenté, mais cela ne signifie pas qu'une grande liste aléatoire est automatiquement réaliste. La leçon pratique est d'éviter de présenter chaque requête avec une étiquette codée en dur, tout en maintenant chaque identité sélectionnée cohérente en interne. L'étude SIGCOMM IMC fournit le contexte historique sous-jacent.
Règle pratique : Faites tourner des identités complètes en forme de navigateur entre les sessions, pas des chaînes isolées entre des requêtes adjacentes.
À quoi cela aide
La rotation peut réduire les règles simples qui rejettent un défaut de bibliothèque répété ou un petit ensemble statique d'étiquettes clients. Elle peut également distribuer le trafic à travers des familles de navigateurs et des catégories d'appareils lorsque votre flux de travail légitime représente plusieurs publics, tels que la vérification des annonces régionales, le QA mobile ou la recherche de marché.
Elle ne résoudra pas un décalage au niveau du transport. Des conseils récents rapportent qu'entre 54 945 agents utilisateurs uniques, 51 268, ou 93 %, ont été identifiés comme des bots par une méthode de cohérence des agents utilisateurs, montrant à quelle fréquence un en-tête ayant l'air plausible entre en conflit avec le reste d'une requête. Les mêmes conseils indiquent qu'en face de défenses plus fortes, la rotation de l'agent utilisateur à elle seule contribue à peu près à rien car les empreintes TLS et de navigateur ont plus de poids. L'analyse pratique de la rotation de l'agent utilisateur rend cette limitation explicite.
Traitez l'en-tête comme une revendication, pas comme un déguisement. Si le reste de votre client ne peut pas soutenir la revendication, la faire tourner ajoute du bruit sans ajouter de confiance.
L'empreinte de la requête et pourquoi les en-têtes seuls ne suffisent pas
Une empreinte de requête moderne contient plusieurs signaux que les défenseurs peuvent évaluer ensemble. Le User-Agent visible n'est qu'un d'entre eux.
Les couches qui doivent être d'accord
Commencez par le chemin réseau. Le sous-réseau IP, ASN et la géographie doivent avoir du sens pour le profil du navigateur et la tâche. Une revendication de navigateur de bureau provenant d'un réseau de transport mobile peut être plausible pour certains trafics, mais elle devient moins plausible si chaque autre signal indique un bureau. Un utilisateur local revendiqué ne devrait également pas sembler sauter entre des régions incompatibles pendant une session.
La poignée de main TLS vient ensuite. JA3 et JA4 sont des abréviations pour des méthodes de description de la négociation TLS d'un client. Ils peuvent exposer qu'une requête a été créée par une bibliothèque HTTP générique même lorsque son en-tête indique qu'il s'agit d'un navigateur familier. Les paramètres HTTP/2, la réutilisation de connexion, l'ordre des en-têtes et la négociation de compression ajoutent une autre couche.
Ensuite viennent les signaux au niveau du navigateur. Sec-CH-UA, Sec-CH-UA-Mobile et Sec-CH-UA-Platform doivent être en accord avec la chaîne principale. Accept-Language doit correspondre à la locale revendiquée. Les cookies doivent persister comme une session de navigateur, tandis que les dimensions de la fenêtre d'affichage, l'exécution JavaScript et le timing de navigation doivent décrire la même classe d'appareil.
Une chaîne Chrome de bureau sans indices clients cohérents, un ordre d'en-tête inhabituel et un profil TLS générique peuvent être rapidement signalés. Changer seulement la chaîne ne répare pas ces contradictions. Les équipes traitant cette couche plus large devraient traiter les conseils de protection des empreintes comme une préoccupation d'ingénierie distincte plutôt que de supposer que les en-têtes le résolvent.
| Signal | Requête de scraper à faible effort | Requête en forme de navigateur |
|---|---|---|
| Agent utilisateur | Une chaîne copiée pour chaque tâche | Chaîne actuelle sélectionnée à partir d'un profil maintenu |
| Indices clients | Manquants ou incohérents | Correspond à la famille de navigateurs, à la plateforme et à l'état mobile |
| Locale | Langue fixe sans rapport avec la cible | Accept-Language correspond à la géographie sélectionnée |
| TLS | Poignée de main de bibliothèque générique | Poignée de main soutenue par le client revendiqué |
| Ordre des en-têtes | Ordre par défaut de la bibliothèque | Consistant avec l'implémentation du client |
| Cookies | Recréés ou souvent rejetés | Préservés pour la session |
| Timing | Intervalles identiques et rapides | Le rythme des requêtes suit le flux de travail |
| Identité IP | Sortie statique ou non correspondante | La géographie du proxy et le comportement de session correspondent au profil |
La distinction importante est entre changer une étiquette et maintenir une identité. La rotation de l'agent utilisateur mérite sa place uniquement lorsque l'étiquette sélectionnée est en accord avec le réseau, le protocole et le comportement du navigateur qui l'entoure.
Construire un pool d'agents utilisateurs réaliste
Un pool utile est petit, actuel et cohérent en interne. Copier une longue liste à partir d'un ancien extrait crée un travail de maintenance et augmente la chance qu'un profil revendique une version de navigateur, un système d'exploitation ou une combinaison de moteur qui n'a plus de sens.
Commencez par des profils, pas des chaînes
Récupérez les chaînes de navigateur actuelles à partir d'une source maintenue, puis supprimez les entrées qui sont obsolètes ou structurellement incohérentes. Un guide de production pratique recommande 5 à 15 agents utilisateurs bien entretenus, pondérés par part de marché, avec Chrome de bureau ayant plus de poids à l'échelle mondiale et Safari recevant plus de poids pour le trafic ciblé aux États-Unis. Le guide de rotation de l'agent utilisateur souligne également qu'un petit ensemble de profils cohérents est plus utile qu'une grande collection de valeurs anciennes.
Pour chaque profil, stockez un ensemble complet :
- Identité principale : Agent utilisateur, famille de navigateur, plateforme et état mobile.
- Signaux de locale :
Accept-Languageet la géographie prévue. - Indices clients :
Sec-CH-UA,Sec-CH-UA-MobileetSec-CH-UA-Platform. - Métadonnées de navigation : Un ensemble cohérent
Sec-Fetch-*pour le type de requête. - Soutien au transport : Un client capable de produire une empreinte de protocole qui correspond au profil.
Pesez le pool plutôt que de choisir uniformément. Les profils de navigateur de bureau peuvent recevoir plus de trafic lorsque cela reflète votre public. Les profils mobiles doivent être sélectionnés pour des flux de travail mobiles, pas parce qu'ils semblent moins scrutés.
Retournez un ensemble
Un modèle Python minimal peut retourner un objet profil au lieu d'un en-tête nu :
import random
profils = [ { "name": "desktop_chrome", "weight": 7, "headers": { "User-Agent": "CURRENT_DESKTOP_CHROME", "Accept-Language": "fr-FR,fr;q=0.9", "Sec-CH-UA": "MATCHING_CHROME_HINTS", "Sec-CH-UA-Mobile": "?0", "Sec-CH-UA-Platform": '"Windows"' } }, { "name": "mobile_safari", "weight": 2, "headers": { "User-Agent": "CURRENT_IPHONE_SAFARI", "Accept-Language": "fr-FR,fr;q=0.9" } } ]
def choose_profile(): return random.choices( profils, weights=[p["weight"] for p in profils], k=1 )[0]
Dans Node, la même idée peut rester délibérément simple :
const profils = [ { name: "desktop_chrome", weight: 7, headers: { "user-agent": "CURRENT_DESKTOP_CHROME", "accept-language": "fr-FR,fr;q=0.9", "sec-ch-ua": "MATCHING_CHROME_HINTS", "sec-ch-ua-mobile": "?0", "sec-ch-ua-platform": ""Windows"" } }, { name: "mobile_safari", weight: 2, headers: { "user-agent": "CURRENT_IPHONE_SAFARI", "accept-language": "fr-FR,fr;q=0.9" } } ];
function chooseProfile() { const total = profils.reduce((sum, p) => sum + p.weight, 0); let point = Math.random() * total; for (const profil of profils) { point -= profil.weight; if (point <= 0) return profil; } return profils[profils.length - 1]; }
Ne faites pas tourner une identité mobile à travers une session de bureau. Ne joignez pas les indices du client Chrome à une autre famille de navigateurs. Ces petits décalages sont plus nuisibles que d'utiliser un seul profil honnête pour une cible à faible friction.
Associer la rotation de l'agent utilisateur avec la rotation du proxy
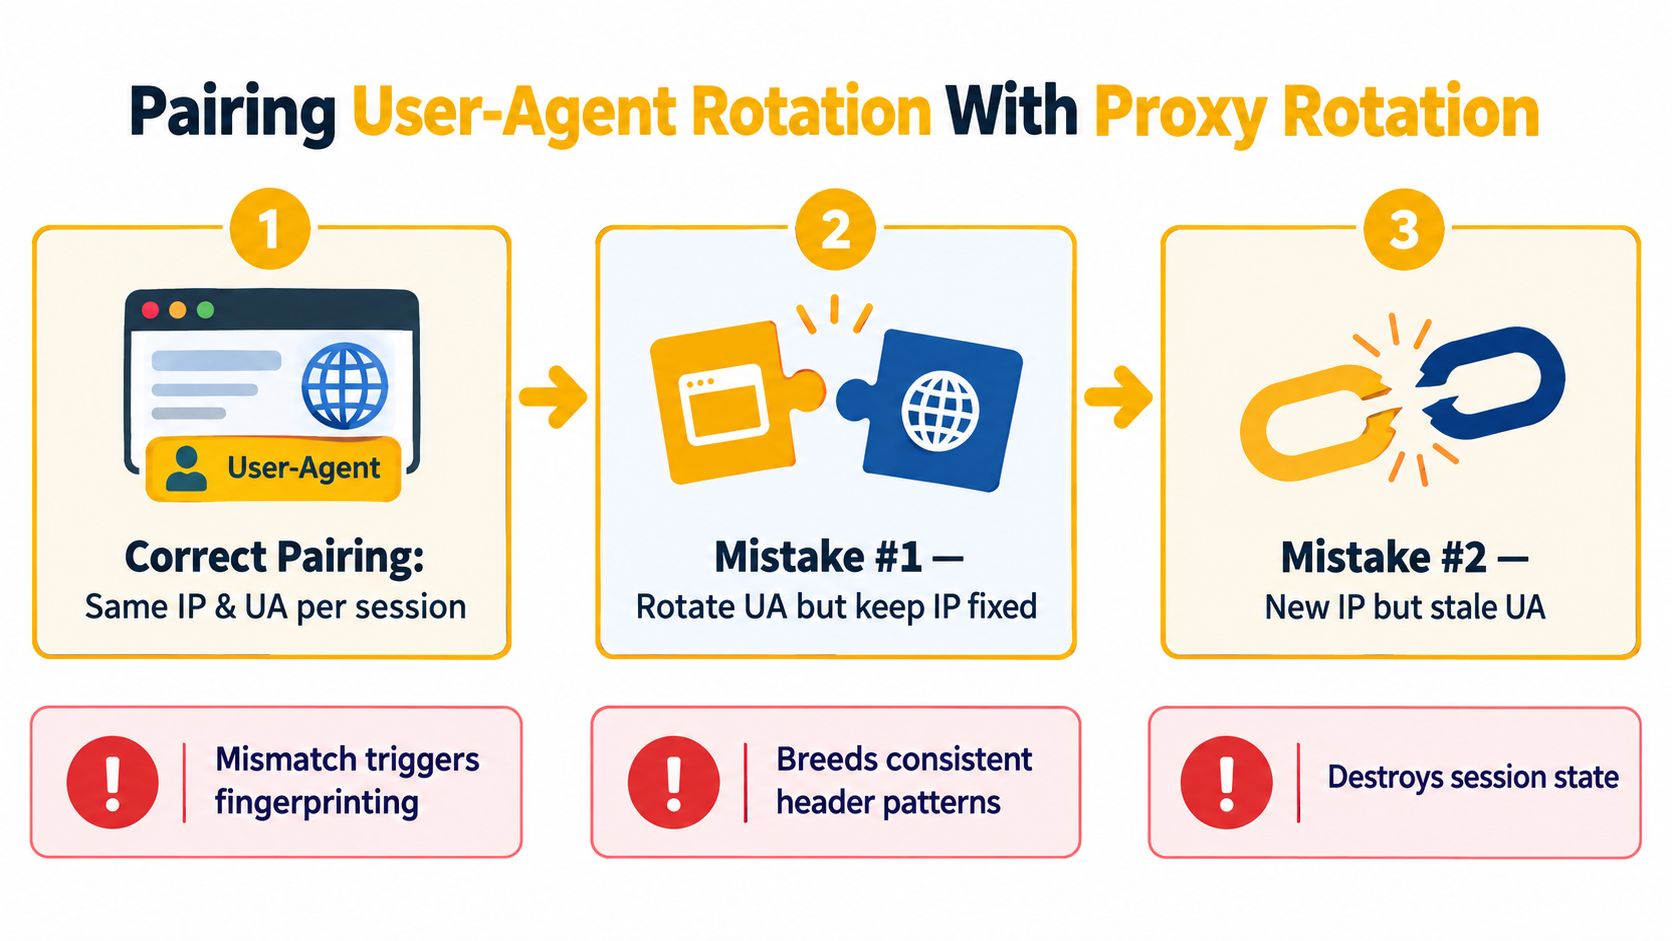
L'agent utilisateur et l'IP de sortie doivent être considérés comme une seule identité. Faire tourner l'en-tête tout en gardant une adresse de datacenter statique crée une origine réseau répétée avec des revendications de navigateur changeantes. Faire tourner le proxy tout en fixant une version de navigateur crée le modèle opposé. Aucun des deux n'est automatiquement faux, mais les deux doivent correspondre au flux de travail que vous modélisez.
Les catégories de proxy ont différents compromis. Les proxies de datacenter sont généralement rapides et économiques pour les pages publiques à faible friction où la cible ne note pas fortement la réputation IP. Les proxies résidentiels utilisent la sortie du réseau des consommateurs et peuvent mieux s'adapter au trafic des ménages géographiquement distribués. Les proxies mobiles utilisent la connectivité 4G, 5G ou des opérateurs connexes, ce qui peut être plus difficile à bloquer car les adresses appartiennent à des réseaux mobiles et partagent les modèles de trafic de vrais abonnés.
Les réseaux mobiles introduisent également une complication spécifique, Carrier-Grade NAT, ou CGNAT. Cela permet à de nombreux abonnés de partager une seule adresse IPv4 publique, et l'IETF a réservé l'espace d'adresses partagé 100.64.0.0/10 pour cet usage au niveau de l'opérateur dans la RFC 6598. L'explication du CGNAT et des IP mobiles partagées est utile pour interpréter pourquoi une IP peut représenter de nombreux utilisateurs non liés. L'adressage partagé des opérateurs peut améliorer la plausibilité, mais cela signifie également que la réputation IP n'est pas une mesure parfaite du comportement d'un opérateur.
Lier les identités aux sessions
Une session collante préserve la même IP de sortie pendant une période définie. Une session tournante change l'adresse de sortie entre les requêtes ou après un intervalle configuré. HTTP et SOCKS5 sont des familles de transfert courantes. SOCKS5 fonctionne au niveau de transport à travers différents protocoles d'application, tandis que les proxies HTTP sont couramment utilisés pour le trafic web. HTTP keep-alive peut également préserver une IP de sortie à l'intérieur d'une connexion TCP, donc une nouvelle connexion peut être nécessaire avant qu'une nouvelle adresse n'apparaisse. Cet aperçu des protocoles de proxy couvre ces détails au niveau de la connexion.
Un petit helper Python peut lier le profil et la clé de session du proxy :
import uuid
class IdentitySession: def init(self, profil, proxy_endpoint): self.session_key = str(uuid.uuid4()) self.profile = profil self.proxy = f"{proxy_endpoint}?session={self.session_key}"
def request_options(self): return { "headers": self.profile["headers"], "proxies": { "http": self.proxy, "https": self.proxy } }
Dans Node, gardez la même association à la frontière du navigateur ou du contexte :
function createIdentity(profil, proxyEndpoint) {
const sessionId = crypto.randomUUID();
return {
sessionId,
profil,
proxy: ${proxyEndpoint}?session=${sessionId},
signal: AbortSignal.timeout(120000)
};
}
Utilisez une sortie résidentielle ou mobile lorsque la réputation IP, la géographie ou le contexte de l'opérateur sont importants. La sortie de datacenter a encore sa place pour la collecte à faible friction, l'assurance qualité interne et les charges de travail où la vitesse et le coût comptent plus que la similarité du réseau des consommateurs. Suivez les règles d'accès de la cible et limitez la collecte à des fins légitimes et autorisées. Pour les mécanismes de routage, les conseils sur les serveurs proxy tournants fournissent une référence utile.
Maintenir une identité par session au lieu de par requête
Le réflexe de faire tourner à chaque requête est généralement contre-productif. Un vrai navigateur ne change pas d'une version de navigateur à une autre entre deux chargements de page, tandis que le scraper qui change d'identités à chaque GET crée une anomalie de session claire.
Une session porte un état au-delà des cookies. La connexion TLS peut être réutilisée, l'ordre des en-têtes reste stable, les indices du client décrivent une seule famille de navigateurs, et les résultats de la fenêtre d'affichage ou de JavaScript continuent de représenter un seul appareil. Si la première requête revendique desktop Chrome et la suivante revendique mobile Safari tout en utilisant les mêmes cookies et connexion, le serveur a une incohérence facile à noter.
Un modèle au niveau de la session
Gardez l'identité immuable à l'intérieur de l'objet session :
import requests
class StickyIdentity: def init(self, profil, proxy): self.session = requests.Session() self.profile = profil self.proxy = proxy self.session.headers.update(profil["headers"])
def get(self, url, **kwargs): kwargs.setdefault("proxies", { "http": self.proxy, "https": self.proxy }) return self.session.get(url, **kwargs)
identity = StickyIdentity(profil, proxy) response = identity.get("https://target.example/page")
L'équivalent Node peut limiter un contexte de navigateur à une identité et l'annuler proprement :
async function runIdentity(browser, profil, proxy, work) { const controller = new AbortController(); const context = await browser.newContext({ proxy, extraHTTPHeaders: profil.headers, userAgent: profil.headers["user-agent"] });
try { return await work(context, controller.signal); } finally { controller.abort(); await context.close(); } }
Le guide pratique sur la persistance des sessions explique pourquoi un mode de routage collant est différent de la rotation au niveau des requêtes. La clé de session, les cookies, le chemin du proxy et le paquet d'en-têtes doivent se déplacer ensemble.
| Dimension | Faire tourner chaque requête | Faire tourner par session | Notes |
|---|---|---|---|
| Continuité de l'identité | Pauvre | Forte | L'état de session attend une continuité |
| Mise en œuvre | Simple | Plus délibérée | Stocker un objet profil complet |
| Risque de détection | Plus élevé lorsque l'état persiste | Plus bas lorsque les signaux sont d'accord | Le contexte compte plus que le hasard |
| Meilleure adéquation | Vérifications sans état et à faible friction | Navigation, connexion, panier et parcours de page | Utilisez la plus petite frontière d'identité qui convient |
| Exceptions | Échantillonnage large à travers des contextes indépendants | Par défaut pour les visites normales | La vérification des annonces peut nécessiter de nombreuses identités géographiques |
La rotation par requête a encore des usages étroits, tels que des vérifications de vérification d'annonces indépendantes à travers de nombreux emplacements où chaque requête représente une observation distincte. Ce ne devrait pas être le défaut pour une visite multi-page, un flux de travail authentifié ou toute tâche où les cookies et l'historique de navigation comptent.
Tester, surveiller et détecter la dérive des empreintes digitales
Un système de rotation a besoin d'observabilité. Une requête retournant un succès HTTP n'est pas suffisante si le corps est un défi, une page incomplète ou un résultat altéré. Surveillez l'identité comme une dépendance de production, pas comme un dictionnaire d'en-têtes caché à l'intérieur d'un travailleur.
Suivre trois signaux opérationnels
Tout d'abord, mesurez le taux de réussite par famille d'agent utilisateur. Un déclin soudain pour un profil indique généralement des métadonnées de navigateur obsolètes, une entrée de pool défectueuse ou un décalage avec le chemin proxy associé. Deuxièmement, suivez les réponses CAPTCHA ou de bannissement depuis le premier contact jusqu'au début d'une session. Une augmentation peu après le début d'une nouvelle identité indique souvent un problème d'IP ou de transport plutôt qu'une chaîne manquante.
Troisièmement, enregistrez le dérive de l'empreinte. Comparez la famille de navigateur déclarée et la plateforme avec le comportement du client TLS, la version HTTP, l'ordre des en-têtes et les indices de client disponibles. Si votre client prétend être un navigateur actuel mais émet une poignée de main en forme de bibliothèque, marquez cette identité comme non saine au lieu de la réessayer plusieurs fois.
Le benchmark de champ fourni donne un avertissement clair sur les solutions superficielles. Sur un ensemble de 252 URL, les requêtes Python avec rotation d'agent utilisateur ont atteint 37,3 % de succès, tandis qu'un client se faisant passer pour Chrome 131 a atteint 78,2 %. Le rapport de benchmark montre pourquoi un alignement plus profond du navigateur peut être plus important que de changer l'en-tête visible.
Rendre les alertes exploitables
Utilisez des seuils qui reflètent votre propre base de référence plutôt que de copier celle de quelqu'un d'autre. Par exemple :
- Santé du pool : Alertez lorsque qu'une famille de navigateur sous-performe par rapport à sa base de référence normale sur un échantillon soutenu.
- Taux de défi précoce : Mettez en quarantaine une identité lorsque des CAPTCHA apparaissent immédiatement après la création de la session.
- Mismatch de transport : Traitez un bonjour client TLS qui contredit le navigateur revendiqué comme un échec grave.
- Diagnostic proxy : Si chaque profil échoue sur un chemin mais fonctionne ailleurs, examinez d'abord la couche proxy.
- Validation de contenu : Comparez la structure de page attendue, pas seulement les codes d'état.
Un format d'événement compact est suffisant pour un pipeline de métriques :
{ "metric": "collector.identity_request", "ua_family": "desktop_chrome", "proxy_type": "mobile", "geo": "target_locale", "status_class": "success", "captcha": false, "tls_profile": "browser_aligned", "header_order": "expected" }
Effectuez des tests A/B avec un pool actuel et un groupe de contrôle délibérément étroit. Retirez dynamiquement les entrées obsolètes en les marquant comme non saines dans la configuration partagée, puis remplacez-les sans redéployer chaque travailleur. Si les échecs suivent un ASN, une géographie ou une session proxy plutôt qu'une famille d'agent utilisateur, arrêtez d'éditer les en-têtes et corrigez le routage, la réputation ou les limites de session.
Liste de contrôle des meilleures pratiques et prochaines étapes
La rotation des agents utilisateurs fonctionne lorsqu'elle soutient un modèle d'identité cohérent. Elle échoue lorsque les équipes la traitent comme un changement cosmétique appliqué après que le reste de la requête a déjà contredit la revendication.
Hygiène d'identité
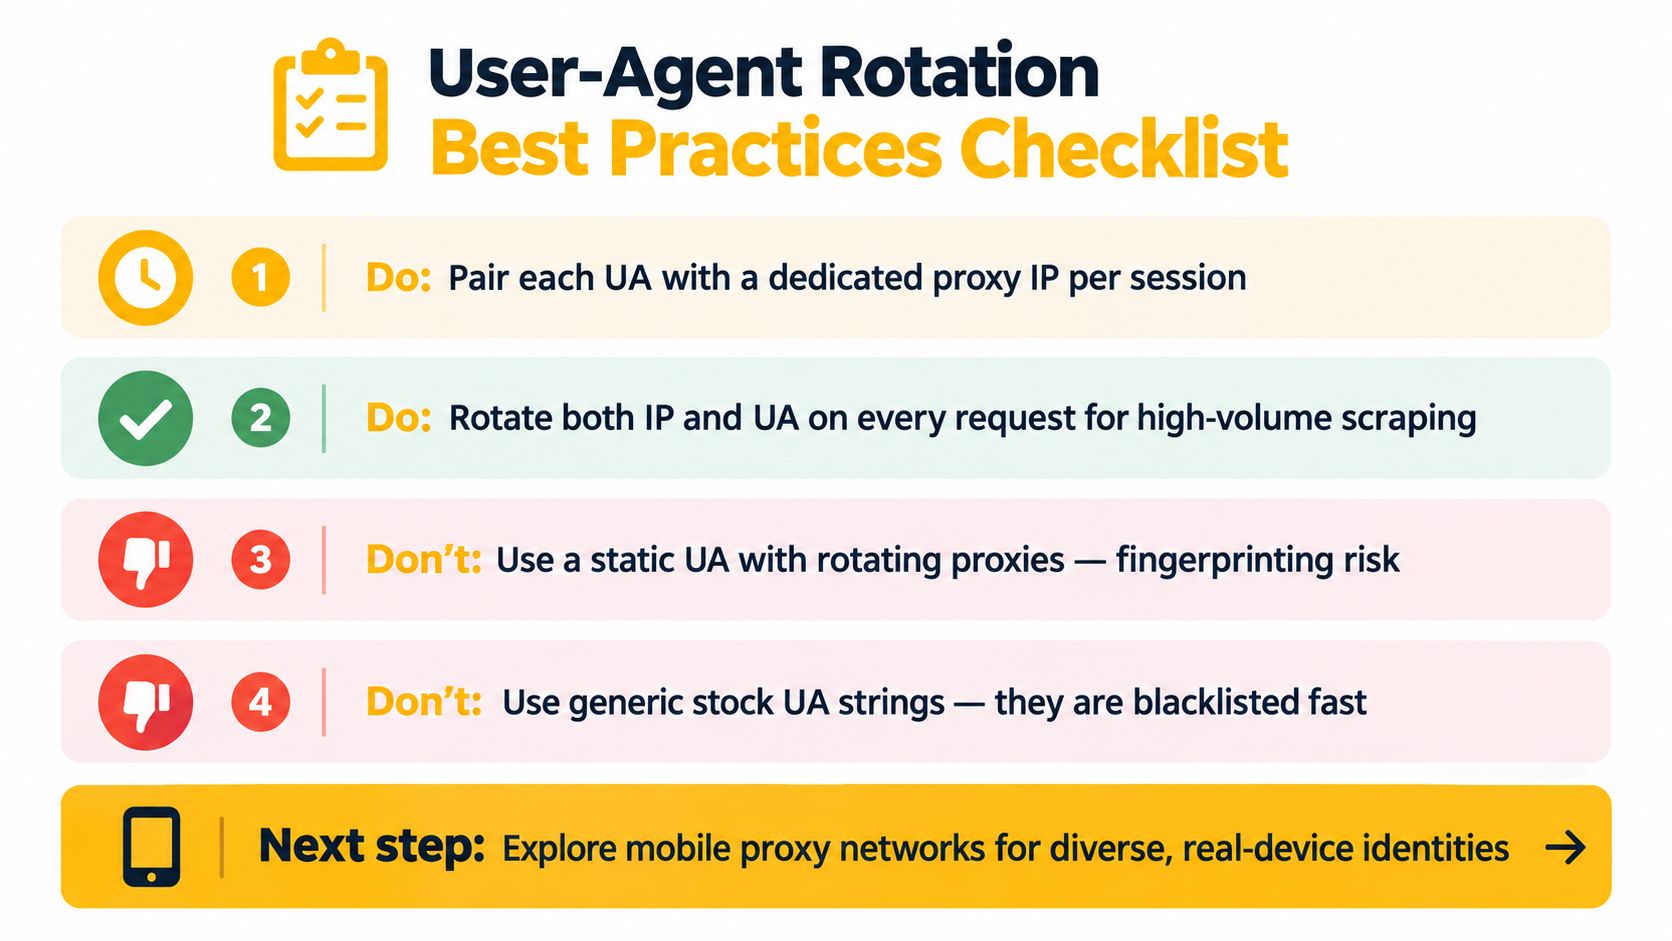
- Correspondre au réseau : Sélectionnez une géographie de proxy et une catégorie de réseau qui correspondent au profil de navigateur et au cas d'utilisation.
- Correspondre au protocole : Gardez le comportement TLS, HTTP/2, l'ordre des en-têtes et les indices de client compatibles avec le navigateur revendiqué.
- Correspondre à la locale : Alignez
Accept-Language, la géographie cible et la plateforme de navigateur au lieu de mélanger des signaux non liés. - Réviser les chemins de code : Recherchez un agent utilisateur de bureau associé à un chemin mobile, une chaîne Chrome sans
Sec-CH-UAcorrespondante, et toute mutation d'en-tête à l'intérieur d'une session active.
Gestion du pool
Maintenez un pool court et actuel plutôt qu'une énorme archive. Pesez les profils en fonction du trafic que vous représentez légitimement, retirez les versions obsolètes et stockez des ensembles complets avec des métadonnées. Un profil doit inclure sa plateforme attendue, son état mobile, sa locale et ses exigences de transport.
Les chaînes génériques sont une mauvaise base car elles manquent souvent des en-têtes compagnons et du comportement de protocole qui les rendent crédibles. Les preuves de trafic historiques et les récentes découvertes de cohérence pointent dans la même direction. La diversité compte, mais la cohérence compte encore plus.
Discipline et surveillance des sessions
- Utilisez une identité par visite : Gardez l'agent utilisateur, les en-têtes compagnons, les cookies et la session proxy ensemble.
- Faites tourner à des limites logiques : Changez d'identités entre des tâches, des géographies ou des sessions indépendantes, pas entre deux requêtes de page liées.
- Mesurez la qualité du contenu : Détectez les défis et les pages dégradées même lorsque le serveur renvoie un statut réussi.
- Mettez en quarantaine la dérive : Supprimez les profils qui montrent des incohérences de transport ou un comportement de défi précoce.
- Respectez l'autorisation : Utilisez l'automatisation pour des recherches légitimes, des tests de qualité, des vérifications publicitaires, une surveillance des prix, une protection de marque et des opérations de compte conformes aux règles de la plateforme applicable.
Pour les équipes collectant des données sociales ou validant des flux d'affiliation et de publicité à grande échelle, la connectivité mobile 4G peut fournir un contexte de couche IP plus approprié qu'un chemin de datacenter générique. Evoproxy offre des sessions proxy mobiles configurables, y compris la rotation basée sur le temps et le routage orienté session, afin que vous puissiez tester si la sortie basée sur le transport correspond à votre modèle d'identité sans faire porter tout le fardeau à la couche d'agent utilisateur.
Evoproxy fournit une connectivité proxy mobile 4G pour des flux de travail tels que les opérations sur les réseaux sociaux, le contrôle qualité dépendant de la géographie, la recherche de marché et la vérification d'affiliation, avec un comportement de session et de rotation configurable. Visitez Evoproxy pour évaluer le routage IP mobile aux côtés de votre stratégie de profil de navigateur et construire une pile d'identité plus cohérente.


