Tu panel de control está estable, tus trabajos de recolección han estado funcionando durante semanas, y luego un objetivo comienza a devolver CAPTCHAs a mitad de una campaña. O tu equipo de redes sociales nota que la monitorización de perfiles públicos se ha ralentizado mientras un competidor parece estar recolectando la misma información sin interrupción. La primera solución que muchos equipos intentan es cambiar el encabezado User-Agent.
Eso puede ayudar, pero solo en la capa más superficial. La rotación de User-Agent cambia la identidad del navegador que una solicitud afirma usar. No cambia automáticamente la reputación de la IP, el apretón de manos TLS, el comportamiento HTTP/2, las cookies, el entorno JavaScript o el tiempo de solicitud que una defensa moderna puede correlacionar. Usado correctamente, apoya una identidad de sesión coherente. Usado como un generador de cadenas aleatorias, puede hacer que un scraper ordinario sea más fácil de clasificar.
Lo que realmente hace la rotación de User-Agent en 2026
Un user agent es un encabezado de solicitud que identifica el navegador, el sistema operativo y la familia del cliente que se afirma. La rotación de User-Agent varía ese valor a través de identidades para que un sistema de recolección no presente cada solicitud como el mismo cliente. Las implementaciones más completas también alinean pistas relacionadas como Accept-Language y Sec-CH-UA, que describen detalles de la localidad y la familia del navegador.
El modelo mental útil es una pila. La IP del proxy y el ASN proporcionan la identidad de la red, el user agent y los encabezados complementarios proporcionan la identidad del navegador afirmada, y el comportamiento suministra el contexto más fuerte. Una solicitud que afirma provenir de un navegador de escritorio actual pero llega de un rango de centro de datos de baja reputación, utiliza una firma TLS incompatible y solicita páginas a intervalos similares a los de una máquina, sigue viéndose inconsistente.
La investigación histórica del tráfico muestra por qué los identificadores fijos se convirtieron en una opción operativa débil. Un estudio SIGCOMM IMC de 2017 encontró que los user agents más prevalentes representaban solo el 26% del tráfico, e identificó 94,876 cadenas de user-agent únicas en más de 40 millones de flujos HTTP en un conjunto de datos de detección de actividad maliciosa. Estos hallazgos ilustran cuán fragmentado puede ser el tráfico real de clientes, pero no significan que una gran lista aleatoria sea automáticamente realista. La lección práctica es evitar presentar cada solicitud con una etiqueta codificada, mientras se mantiene cada identidad seleccionada internamente consistente. El estudio SIGCOMM IMC proporciona el contexto histórico subyacente.
Regla práctica: Rote identidades completas con forma de navegador entre sesiones, no cadenas aisladas entre solicitudes adyacentes.
Con qué ayuda
La rotación puede reducir reglas simples que rechazan un valor predeterminado de biblioteca repetido o un pequeño conjunto estático de etiquetas de cliente. También puede distribuir el tráfico entre familias de navegadores y categorías de dispositivos cuando tu flujo de trabajo legítimo representa múltiples audiencias, como verificación de anuncios regionales, QA móvil o investigación de mercado.
No resolverá un desajuste en la capa de transporte. Orientaciones recientes informan que entre 54,945 user agents únicos, 51,268, o el 93%, fueron identificados como bots por un método de coherencia de user-agent, mostrando con qué frecuencia un encabezado que parece plausible entra en conflicto con el resto de una solicitud. La misma orientación dice que contra defensas más fuertes, la rotación de user-agent por sí sola contribuye aproximadamente nada porque las huellas TLS y de navegador tienen más peso. El análisis práctico de la rotación de user-agent hace explícita esa limitación.
Trata el encabezado como una afirmación, no como un disfraz. Si el resto de tu cliente no puede respaldar la afirmación, rotarlo añade ruido sin añadir confianza.
La huella de la solicitud y por qué los encabezados por sí solos no son suficientes
Una huella de solicitud moderna contiene varias señales que los defensores pueden evaluar juntos. El visible User-Agent es solo una de ellas.
Las capas que necesitan estar de acuerdo
Comienza con la ruta de red. La subred IP, ASN y geografía deberían tener sentido para el perfil del navegador y la tarea. Una afirmación de navegador de escritorio desde una red de operador móvil puede ser plausible para algún tráfico, pero se vuelve menos plausible si cada otra señal dice que es de escritorio. Un usuario local afirmado tampoco debería parecer saltar entre regiones incompatibles durante una sesión.
El apretón de manos TLS viene a continuación. JA3 y JA4 son abreviaturas para métodos de describir la negociación TLS de un cliente. Pueden exponer que una solicitud fue creada por una biblioteca HTTP genérica incluso cuando su encabezado dice que es un navegador familiar. La configuración de HTTP/2, la reutilización de conexiones, el orden de los encabezados y la negociación de compresión añaden otra capa.
Luego vienen las señales a nivel de navegador. Sec-CH-UA, Sec-CH-UA-Mobile y Sec-CH-UA-Platform deberían estar de acuerdo con la cadena principal. Accept-Language debería ajustarse a la localidad afirmada. Las cookies deberían persistir como una sesión de navegador, mientras que las dimensiones de la ventana gráfica, la ejecución de JavaScript y el tiempo de navegación deberían describir la misma clase de dispositivo.
Una cadena de Chrome de escritorio sin pistas coherentes del cliente, un orden de encabezados inusual y un perfil TLS genérico pueden ser marcados rápidamente. Cambiar solo la cadena no repara esas contradicciones. Los equipos que lidian con esta capa más amplia deberían tratar la orientación sobre protección de huellas como una preocupación de ingeniería separada en lugar de asumir que los encabezados lo resuelven.
| Señal | Solicitud de scraper de bajo esfuerzo | Solicitud con forma de navegador |
|---|---|---|
| User agent | Una cadena copiada para cada tarea | Cadena actual seleccionada de un perfil mantenido |
| Pistas del cliente | Faltantes o inconsistentes | Coincide con la familia del navegador, plataforma y estado móvil |
| Localidad | Idioma fijo no relacionado con el objetivo | Accept-Language se ajusta a la geografía seleccionada |
| TLS | Apretón de manos de biblioteca genérica | Apretón de manos respaldado por el cliente afirmado |
| Orden de encabezados | Orden predeterminado de biblioteca | Consistente con la implementación del cliente |
| Cookies | Recreadas o descartadas a menudo | Preservadas para la sesión |
| Tiempo | Intervalos idénticos y rápidos | El ritmo de las solicitudes sigue el flujo de trabajo |
| Identidad IP | Egreso estático o desajustado | La geografía del proxy y el comportamiento de la sesión se ajustan al perfil |
La distinción importante es entre cambiar una etiqueta y mantener una identidad. La rotación de user agent gana su lugar solo cuando la etiqueta seleccionada coincide con la red, el protocolo y el comportamiento del navegador a su alrededor.
Construyendo un grupo de User Agents realista
Un grupo útil es pequeño, actual y consistente internamente. Copiar una larga lista de un viejo fragmento crea trabajo de mantenimiento y aumenta la posibilidad de que un perfil afirme una versión de navegador, sistema operativo o combinación de motor que ya no tiene sentido.
Comienza con perfiles, no cadenas
Extrae cadenas de navegador actuales de una fuente mantenida, luego elimina entradas que estén obsoletas o estructuralmente inconsistentes. Una guía práctica de producción recomienda de 5 a 15 user agents bien mantenidos y ponderados por participación de mercado, con Chrome de escritorio teniendo más peso a nivel global y Safari recibiendo más peso para tráfico dirigido a EE. UU. La guía de rotación de user-agent también enfatiza que un pequeño conjunto de perfiles consistentes es más útil que una gran colección de valores antiguos.
Para cada perfil, almacena un paquete completo:
- Identidad principal: User agent, familia de navegador, plataforma y estado móvil.
- Señales de localidad:
Accept-Languagey la geografía prevista. - Pistas del cliente:
Sec-CH-UA,Sec-CH-UA-MobileySec-CH-UA-Platform. - Metadatos de navegación: Un conjunto coherente de
Sec-Fetch-*para el tipo de solicitud. - Soporte de transporte: Un cliente capaz de producir una huella de protocolo que se ajuste al perfil.
Pondera el grupo en lugar de elegir uniformemente. Los perfiles de navegador de escritorio pueden recibir más tráfico cuando eso refleja tu audiencia. Los perfiles móviles deben seleccionarse para flujos de trabajo móviles, no porque parezcan menos examinados.
Devuelve un paquete
Un patrón mínimo en Python puede devolver un objeto de perfil en lugar de un encabezado desnudo:
import random
perfiles = [ { "name": "desktop_chrome", "weight": 7, "headers": { "User-Agent": "CURRENT_DESKTOP_CHROME", "Accept-Language": "es-ES,es;q=0.9", "Sec-CH-UA": "MATCHING_CHROME_HINTS", "Sec-CH-UA-Mobile": "?0", "Sec-CH-UA-Platform": '"Windows"' } }, { "name": "mobile_safari", "weight": 2, "headers": { "User-Agent": "CURRENT_IPHONE_SAFARI", "Accept-Language": "es-ES,es;q=0.9" } } ]
def choose_profile(): return random.choices( perfiles, weights=[p["weight"] for p in perfiles], k=1 )[0]
En Node, la misma idea puede permanecer deliberadamente simple:
const perfiles = [ { name: "desktop_chrome", weight: 7, headers: { "user-agent": "CURRENT_DESKTOP_CHROME", "accept-language": "es-ES,es;q=0.9", "sec-ch-ua": "MATCHING_CHROME_HINTS", "sec-ch-ua-mobile": "?0", "sec-ch-ua-platform": ""Windows"" } }, { name: "mobile_safari", weight: 2, headers: { "user-agent": "CURRENT_IPHONE_SAFARI", "accept-language": "es-ES,es;q=0.9" } } ];
function chooseProfile() { const total = perfiles.reduce((sum, p) => sum + p.weight, 0); let point = Math.random() * total; for (const perfil of perfiles) { point -= perfil.weight; if (point <= 0) return perfil; } return perfiles[perfiles.length - 1]; }
No gire una identidad móvil a través de una sesión de escritorio. No adjunte sugerencias del cliente de Chrome a una familia de navegadores diferente. Esos pequeños desajustes son más dañinos que usar un solo perfil honesto para un objetivo de baja fricción.
Combinando la Rotación del User Agent con la Rotación del Proxy
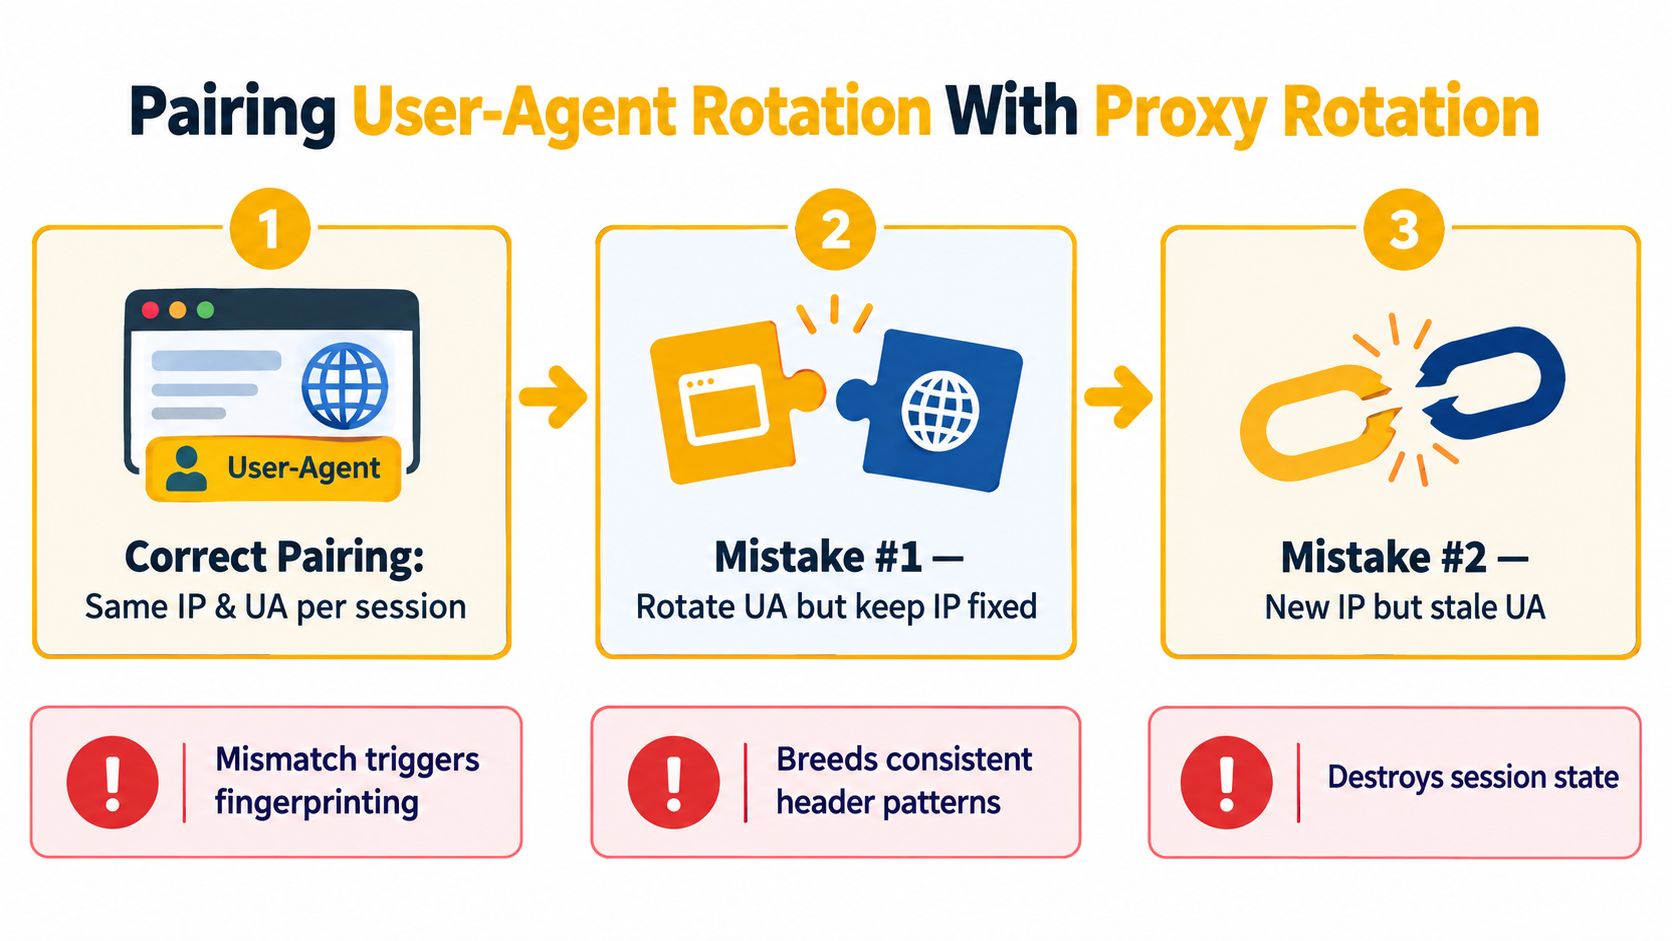
El user agent y la IP de salida deben tratarse como una sola identidad. Rotar el encabezado mientras se mantiene una dirección de centro de datos estática crea un origen de red repetido con afirmaciones de navegador cambiantes. Rotar el proxy mientras se fija una versión de navegador crea el patrón opuesto. Ninguno es automáticamente incorrecto, pero ambos deben coincidir con el flujo de trabajo que está modelando.
Las categorías de proxy tienen diferentes compensaciones. Los proxies de centro de datos son generalmente rápidos y económicos para páginas públicas de baja fricción donde el objetivo no puntúa fuertemente la reputación de IP. Los proxies residenciales utilizan la salida de redes de consumidores y pueden adaptarse mejor al tráfico doméstico distribuido geográficamente. Los proxies móviles utilizan conectividad 4G, 5G o relacionada con el operador, que puede ser más difícil de bloquear porque las direcciones pertenecen a redes móviles y comparten los patrones de tráfico de suscriptores reales.
Las redes móviles también introducen una complicación específica, NAT de Grado de Operador, o CGNAT. Permite que muchos suscriptores compartan una dirección IPv4 pública, y el IETF reservó el 100.64.0.0/10 espacio de direcciones compartidas para este uso a nivel de operador en el RFC 6598. La explicación de CGNAT y las IPs móviles compartidas es útil al interpretar por qué una IP puede representar a muchos usuarios no relacionados. La dirección compartida del operador puede mejorar la plausibilidad, pero también significa que la reputación de IP no es una medida perfecta del comportamiento de un operador.
Vincular identidades a sesiones
Una sesión persistente preserva la misma IP de salida durante un período definido. Una sesión rotativa cambia la dirección de salida entre solicitudes o después de un intervalo configurado. HTTP y SOCKS5 son familias de reenvío comunes. SOCKS5 funciona en la capa de transporte a través de diferentes protocolos de aplicación, mientras que los proxies HTTP se utilizan comúnmente para el tráfico web. HTTP keep-alive también puede preservar una IP de salida dentro de una conexión TCP, por lo que puede ser necesaria una nueva conexión antes de que aparezca una nueva dirección. Esta visión general del protocolo de proxy cubre esos detalles a nivel de conexión.
Un pequeño ayudante en Python puede vincular la clave de sesión del perfil y del proxy:
import uuid
class IdentitySession: def init(self, perfil, proxy_endpoint): self.session_key = str(uuid.uuid4()) self.profile = perfil self.proxy = f"{proxy_endpoint}?session={self.session_key}"
def request_options(self): return { "headers": self.profile["headers"], "proxies": { "http": self.proxy, "https": self.proxy } }
En Node, mantenga la misma asociación en el límite del navegador o contexto:
function createIdentity(perfil, proxyEndpoint) {
const sessionId = crypto.randomUUID();
return {
sessionId,
profile,
proxy: ${proxyEndpoint}?session=${sessionId},
signal: AbortSignal.timeout(120000)
};
}
Utilice salida residencial o móvil cuando la reputación de IP, la geografía o el contexto del operador importen. La salida de centro de datos aún tiene un lugar para la recolección de baja fricción, QA interno y cargas de trabajo donde la velocidad y el costo importan más que la similitud de la red de consumidores. Siga las reglas de acceso del objetivo y mantenga la recolección limitada a fines legítimos y autorizados. Para la mecánica de enrutamiento, la guía del servidor proxy rotativo proporciona una referencia útil.
Manteniendo Una Identidad Por Sesión En Lugar de Por Solicitud
El reflejo de rotar en cada solicitud suele ser contraproducente. Un navegador real no cambia de una versión de navegador a otra entre dos cargas de página, mientras que el scraper que cambia identidades en cada GET crea una clara anomalía de sesión.
Una sesión lleva estado más allá de las cookies. La conexión TLS puede ser reutilizada, el orden de los encabezados permanece estable, las sugerencias del cliente describen una familia de navegadores, y los resultados de viewport o JavaScript continúan representando un dispositivo. Si la primera solicitud afirma ser Chrome de escritorio y la siguiente afirma ser Safari móvil mientras usa las mismas cookies y conexión, el servidor tiene una inconsistencia fácil de puntuar.
Un patrón a nivel de sesión
Mantenga la identidad inmutable dentro del objeto de sesión:
import requests
class StickyIdentity: def init(self, perfil, proxy): self.session = requests.Session() self.profile = perfil self.proxy = proxy self.session.headers.update(perfil["headers"])
def get(self, url, **kwargs): kwargs.setdefault("proxies", { "http": self.proxy, "https": self.proxy }) return self.session.get(url, **kwargs)
identity = StickyIdentity(perfil, proxy) response = identity.get("https://target.example/page")
El equivalente en Node puede limitar un contexto de navegador a una identidad y cancelarlo de manera limpia:
async function runIdentity(browser, perfil, proxy, work) { const controller = new AbortController(); const context = await browser.newContext({ proxy, extraHTTPHeaders: perfil.headers, userAgent: perfil.headers["user-agent"] });
try { return await work(context, controller.signal); } finally { controller.abort(); await context.close(); } }
La guía práctica para la persistencia de sesiones explica por qué un modo de enrutamiento persistente es diferente de la rotación a nivel de solicitud. La clave de sesión, las cookies, la ruta del proxy y el conjunto de encabezados deben moverse juntos.
| Dimensión | Rotar cada solicitud | Rotar por sesión | Notas |
|---|---|---|---|
| Continuidad de identidad | Pobre | Fuerte | El estado de la sesión espera continuidad |
| Implementación | Simple | Más deliberada | Almacene un objeto de perfil completo |
| Riesgo de detección | Mayor cuando el estado persiste | Menor cuando las señales coinciden | El contexto importa más que la aleatoriedad |
| Mejor ajuste | Comprobaciones sin estado y de baja fricción | Navegación, inicio de sesión, carrito y recorridos de página | Utilice el límite de identidad más pequeño que se ajuste |
| Excepciones | Muestreo amplio a través de contextos independientes | Predeterminado para visitas normales | La verificación de anuncios puede requerir muchas identidades geográficas |
La rotación por solicitud aún tiene usos limitados, como verificaciones de anuncios independientes en muchas ubicaciones donde cada solicitud representa una observación separada. No debería ser el predeterminado para una visita de varias páginas, un flujo de trabajo autenticado o cualquier tarea donde las cookies y el historial de navegación importen.
Pruebas, Monitoreo y Detección de Deriva de Huellas Digitales
Un sistema de rotación necesita observabilidad. Una solicitud que devuelve éxito HTTP no es suficiente si el cuerpo es un desafío, una página incompleta o un resultado alterado. Monitoree la identidad como una dependencia de producción, no como un diccionario de encabezados oculto dentro de un trabajador.
Rastrear tres señales operativas
Primero, mide la tasa de éxito por familia de user-agent. Un descenso repentino para un perfil generalmente indica metadatos de navegador obsoletos, una entrada de pool defectuosa o una discrepancia con la ruta de proxy asociada. En segundo lugar, rastrea las respuestas de CAPTCHA o prohibición desde el primer contacto hasta la parte temprana de una sesión. Un aumento poco después de que comienza una nueva identidad a menudo indica un problema de IP o transporte en lugar de una cadena faltante.
En tercer lugar, registra el desvío de huellas digitales. Compara la familia de navegador y la plataforma declaradas con el comportamiento del cliente TLS, la versión HTTP, el orden de los encabezados y las pistas de cliente disponibles. Si tu cliente afirma ser un navegador actual pero emite un apretón de manos con forma de biblioteca, marca esa identidad como no saludable en lugar de intentar nuevamente de forma repetida.
El benchmark de campo suministrado da una clara advertencia sobre soluciones superficiales. En un conjunto de 252 URL, las solicitudes de Python con rotación de user-agent alcanzaron 37.3% de éxito, mientras que un cliente que impersonaba Chrome 131 alcanzó 78.2%. El informe de benchmark muestra por qué una alineación más profunda del navegador puede importar más que cambiar el encabezado visible.
Haz que las alertas sean accionables
Utiliza umbrales que reflejen tu propia línea base en lugar de copiar la de otra persona. Por ejemplo:
- Salud del pool: Alerta cuando una familia de navegador no rinde según su línea base normal a través de una muestra sostenida.
- Tasa de desafío temprana: Cuarentena una identidad cuando los CAPTCHA aparecen inmediatamente después de la creación de la sesión.
- Desajuste de transporte: Trata un saludo de cliente TLS que contradice el navegador reclamado como un fallo grave.
- Diagnóstico de proxy: Si cada perfil falla en una ruta pero funciona en otra, investiga primero la capa de proxy.
- Validación de contenido: Compara la estructura de página esperada, no solo los códigos de estado.
Un formato de evento compacto es suficiente para una canalización de métricas:
{ "metric": "collector.identity_request", "ua_family": "desktop_chrome", "proxy_type": "mobile", "geo": "target_locale", "status_class": "success", "captcha": false, "tls_profile": "browser_aligned", "header_order": "expected" }
Realiza pruebas A/B con un pool actual y un grupo de control deliberadamente estrecho. Retira entradas obsoletas dinámicamente marcándolas como no saludables en la configuración compartida, luego reemplázalas sin redeplegar cada trabajador. Si las fallas siguen un ASN, geografía o sesión de proxy en lugar de una familia de user-agent, deja de editar encabezados y corrige el enrutamiento, la reputación o los límites de sesión.
Lista de Mejores Prácticas y Dónde Ir a Continuación
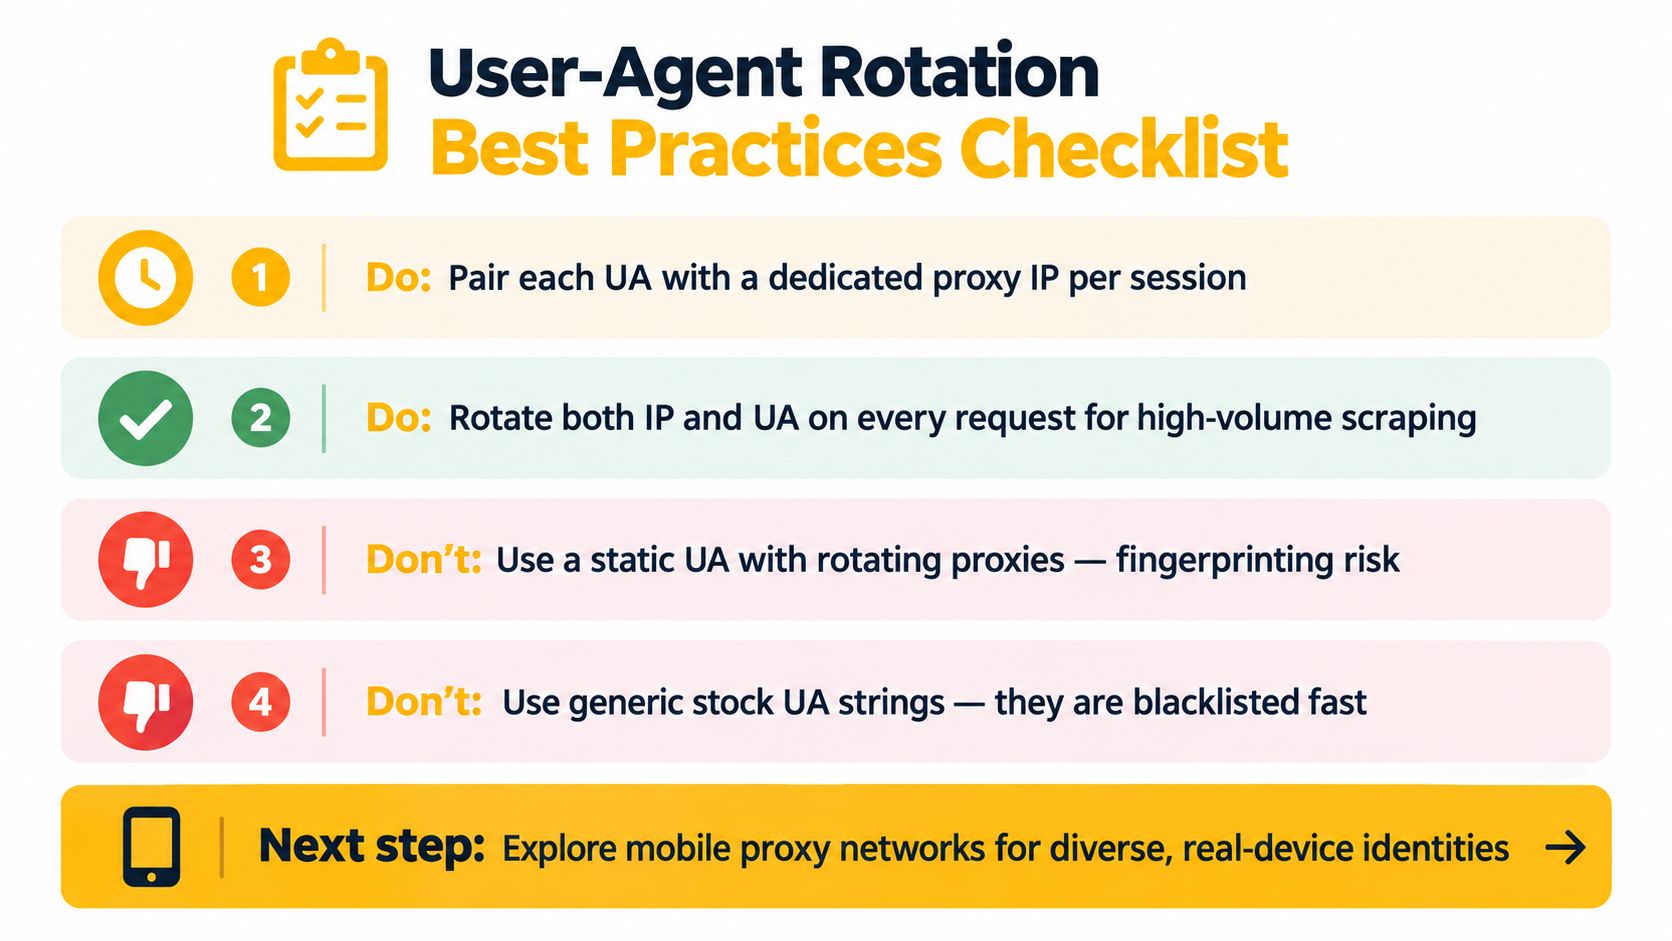
La rotación de user-agent funciona cuando apoya un modelo de identidad coherente. Falla cuando los equipos lo tratan como un cambio cosmético aplicado después de que el resto de la solicitud ya ha contradicho la afirmación.
Higiene de identidad
- Coincide con la red: Selecciona una geografía de proxy y categoría de red que se ajusten al perfil del navegador y al caso de uso.
- Coincide con el protocolo: Mantén el comportamiento de TLS, HTTP/2, el orden de los encabezados y las pistas de cliente compatibles con el navegador reclamado.
- Coincide con la localidad: Alinea
Accept-Language, geografía objetivo y plataforma del navegador en lugar de mezclar señales no relacionadas. - Revisa los caminos de código: Busca un user-agent de escritorio emparejado con una ruta móvil, una cadena de Chrome sin un
Sec-CH-UAcoincidente y cualquier mutación de encabezado dentro de una sesión activa.
Gestión del pool
Mantén un pool corto y actual en lugar de un gran archivo. Pondera los perfiles según el tráfico que representas legítimamente, retira versiones obsoletas y almacena paquetes completos con metadatos. Un perfil debe incluir su plataforma esperada, estado móvil, localidad y requisitos de transporte.
Las cadenas genéricas son una mala base porque a menudo carecen de los encabezados complementarios y el comportamiento del protocolo que las hacen creíbles. La evidencia de tráfico histórica y los hallazgos recientes de coherencia apuntan en la misma dirección. La diversidad importa, pero la consistencia importa más.
Disciplina y monitoreo de sesiones
- Usa una identidad por visita: Mantén el user-agent, los encabezados complementarios, las cookies y la sesión de proxy juntos.
- Rota en límites lógicos: Cambia identidades entre tareas independientes, geografías o sesiones, no entre dos solicitudes de página vinculadas.
- Mide la calidad del contenido: Detecta desafíos y páginas degradadas incluso cuando el servidor devuelve un estado exitoso.
- Cuarentena el desvío: Elimina perfiles que muestran desajustes de transporte o comportamiento de desafío temprano.
- Respeta la autorización: Usa la automatización para investigaciones legítimas, QA, verificación de anuncios, monitoreo de precios, protección de marca y operaciones de cuenta que cumplan con las reglas de la plataforma aplicables.
Para equipos que recopilan datos sociales o validan flujos de afiliados y publicidad a gran escala, la conectividad móvil 4G puede proporcionar un contexto de capa IP más apropiado que una ruta de centro de datos genérica. Evoproxy ofrece sesiones de proxy móvil configurables, incluyendo rotación basada en tiempo y enrutamiento orientado a sesiones, para que puedas probar si la salida basada en el operador se ajusta a tu modelo de identidad sin hacer que la capa de user-agent cargue toda la carga.
Evoproxy proporciona conectividad de proxy móvil 4G para flujos de trabajo como operaciones en redes sociales, QA dependiente de geografía, investigación de mercado y verificación de afiliados, con comportamiento de sesión y rotación configurable. Visita Evoproxy para evaluar el enrutamiento de IP móvil junto con tu estrategia de perfil de navegador y construir una pila de identidad más consistente.


