La semana de auditoría generalmente expone el mismo patrón. Un equipo dice que tiene cubierto el GDPR porque el departamento legal aprobó el aviso de privacidad el año pasado, el equipo de ingeniería añadió un banner de cookies, y el equipo de seguridad realizó una revisión puntual. Luego llegan las preguntas difíciles. ¿Puedes probar que una solicitud de eliminación llegó a las copias de seguridad? ¿Qué sistemas aún retienen datos antiguos de clientes potenciales? ¿Tu canal de entrenamiento de modelos tiene un camino de eliminación después de que se retira el consentimiento? ¿Quién probó la transferencia del formulario de entrada al procesador posterior?
Ahí es donde la prueba de cumplimiento del GDPR deja de ser un ejercicio de política y se convierte en uno de ingeniería.
Para los equipos que gestionan cuentas sociales en diferentes regiones, validando la entrega de anuncios, monitoreando precios, raspando señales del mercado público, o realizando pruebas de calidad en flujos localizados, la brecha es aún más aguda. A menudo estás lidiando con múltiples procesadores, interfaces específicas de la región, canales automatizados y trayectorias de usuario dependientes de la ubicación. Las obligaciones legales son las mismas, pero los modos de fallo son operativos. Un estado de consentimiento que no se sincroniza, una cola de DSAR que elimina solicitudes sin aviso, o un trabajo de retención que omite el almacenamiento de objetos puede deshacer mucha documentación ordenada.
Por qué la Prueba de Cumplimiento del GDPR Merece un Programa Real
Las organizaciones que más luchan rara vez son las que no tienen documentación. Son las que tratan la prueba como un simple chequeo anual.
Una secuencia típica de fallos se ve familiar. El soporte recibe una solicitud de eliminación y cierra el ticket después de eliminar al usuario de la aplicación de producción. El marketing aún tiene a la persona en un CRM legado. Los registros de análisis aún retienen identificadores. Un flujo de trabajo interno de IA copió registros fuente en un conjunto de datos de entrenamiento o evaluación, y nadie definió cómo debería propagarse la eliminación allí. Cuando un regulador o cliente pide evidencia, el equipo tiene capturas de pantalla, no un rastro de control.
Ese enfoque no se sostiene en un entorno regulatorio que ya ha producido aproximadamente 7.1 mil millones de euros en multas acumulativas por GDPR en 2,685 casos documentados, con la base de datos aumentando a 3,062 casos cuando se incluyen multas parcialmente especificadas, según los números y cifras del CMS GDPR Enforcement Tracker. Eso importa porque la aplicación a esta escala cambia la forma en que los equipos maduros realizan pruebas. No solo preguntan si existe una política. Preguntan si el control funciona bajo condiciones de fallo ordinarias.
Regla práctica: Si un control no puede ser reejecutado, evidenciado y vinculado a un deber legal, no es lo suficientemente maduro para la semana de auditoría.
La ley misma te da principios y obligaciones, no una única metodología de prueba. La Comisión Europea es clara en que solo el texto del GDPR tiene fuerza legal, mientras que el material de orientación es explicativo, no vinculante. Por eso, un programa sólido mapea cada prueba de vuelta a un deber específico en lugar de afirmar que una herramienta o configuración es “cumplidora del GDPR” por sí sola. Consulta la visión general de protección de datos de la Comisión Europea.
El ciclo de cuatro fases que funciona en la práctica
He encontrado que los programas más confiables funcionan como un ciclo de control con cuatro partes:
Definir y mapear Identificar sistemas, procesadores, categorías de datos, bases legales, rutas de transferencia y flujos de trabajo de alto riesgo.
Probar controles de privacidad centrales Validar consentimiento, minimización, acceso, exportación, eliminación y retención en rutas realistas de extremo a extremo.
Validar salvaguardias técnicas Verificar medidas de seguridad, cobertura de registro, restricciones de acceso y preparación para la respuesta a incidentes.
Informar e iterar Almacenar evidencia, asignar remediación, volver a ejecutar afirmaciones fallidas e incorporar nuevos procesos en el siguiente ciclo.
Por qué esto importa a los equipos de crecimiento técnico
Si ejecutas campañas geo-dirigidas, tiendas localizadas, operaciones de cuentas sociales o verificación de anuncios, tu procesamiento cambia a menudo. Aparecen nuevas páginas de destino. Se añaden nuevos campos de análisis. Se prueban nuevas regiones. Esa rotación es exactamente por qué las revisiones únicas envejecen mal.
La prueba de cumplimiento del GDPR funciona cuando se construye como QA para controles de privacidad. Repetible. Versionada. Vinculada al cambio.
Definición del alcance, Mapeo de Datos y Decidir si se Requiere un DPIA
Comenzar demasiado tarde es un error común. Se abren tickets de prueba antes de que la organización sepa dónde entra la información personal, dónde se mueve y qué sistemas heredan riesgo del procesamiento ascendente.
Una estructura viable es un programa de 12 semanas en fases. Un modelo práctico comienza con semanas 1 a 2 para el descubrimiento automatizado de datos personales y mapeo de flujo de datos, luego prioriza sistemas de alto riesgo como datos de categoría especial, aplicaciones expuestas a internet, portales de clientes, APIs, sistemas de identidad y almacenamiento compartido antes de herramientas internas de menor riesgo y canales de registro. Esa secuenciación se describe en este flujo de trabajo de prueba de cumplimiento del GDPR. Incluso si tu cronograma exacto difiere, la lógica es sólida. Prueba primero los sistemas más propensos a crear un impacto material en la privacidad.
Qué mapear antes de probar
Tu inventario debe ser lo suficientemente claro para que los ingenieros lo actualicen y lo suficientemente específico para que un abogado o un DPO lo revise. Utilizo campos como estos:
Nombre del sistema Aplicación de producto, CRM, plataforma de soporte, almacén, cubo de almacenamiento de objetos, registro de modelos o cola.
Categoría de datos Datos de cuenta, datos de comportamiento, datos de categoría especial, datos de empleados, datos de niños o datos de perfil derivados.
Propósito del procesamiento Autenticación, prevención de fraude, medición de anuncios, soporte al cliente, personalización, análisis, entrenamiento o QA.
Base legal Consentimiento, contrato, obligación legal, intereses legítimos, etc.
Regla de retención Período de retención declarado, evento desencadenante, método de eliminación y ruta de excepción.
Límite del procesador Sistema controlador interno, procesador, subprocesador o flujo de trabajo conjunto compartido.
Detalle de transferencia Ruta de transferencia transfronteriza y mecanismo de transferencia donde sea relevante.
Ruta de eliminación Eliminación directa, tumba más purga, expiración de copia de seguridad o no soportado.
Si tu equipo también ejecuta automatización o recopilación de datos públicos, mantén tus estándares de recopilación documentados. Una referencia de política concisa como directrices de ética de raspado web ayuda a separar la investigación de mercado legítima y QA de prácticas de datos descuidadas.
Las decisiones de DPIA necesitan una regla real
La frase más débil en muchos programas de privacidad es “no pensamos que esto fuera de alto riesgo”. Eso no sobrevivirá al escrutinio por sí solo.
Un mejor enfoque es probar contra los casos presuntivos del Artículo 35(3) y los criterios al estilo del EDPB que indican un alto riesgo probable. La orientación actual también destaca una matiz que los equipos suelen pasar por alto: si te basas solo en un criterio para decir que no se necesita un DPIA, documenta ese razonamiento. Consulta esta explicación sobre el desencadenante de DPIA.
Matriz de Decisión del Desencadenante de DPIA del Artículo 35(3)
| Caso Presuntivo (Art. 35(3)) | Condición Evaluable | Umbral de Conteo de Indicadores | Pruebas a Capturar |
|---|---|---|---|
| Evaluación sistemática y extensa con procesamiento automatizado | Perfila a las personas para influir en la elegibilidad, clasificación o tratamiento material | DPIA presunto | Lógica de decisión, campos utilizados, efectos de salida, ruta de revisión humana |
| Procesamiento a gran escala de datos de categoría especial o altamente sensibles | Almacena o analiza datos de salud, biométricos o similares a gran escala | DPIA presunto | Inventario de datos, modelo de acceso, retención, lista de procesadores |
| Monitoreo sistemático de áreas accesibles al público | Observa el comportamiento de manera persistente o amplia | DPIA presunto | Alcance de monitoreo, campos de datos, ruta de aviso, duración de almacenamiento |
| Uso de tecnología innovadora o novedosa | AI o automatización cambian el riesgo, la inferencia o la trazabilidad | Dos o más indicadores | Entradas del modelo, fuentes de entrenamiento, ruta de exclusión, método de borrado |
| Involucramiento de niños o grupos vulnerables | El procesamiento afecta a usuarios con poder o conciencia reducidos | Dos o más indicadores | Definición de segmento de usuarios, ruta de consentimiento, salvaguardias |
| Decisiones automatizadas con efecto significativo | La salida afecta derechos, acceso o resultados materiales | DPIA presunto | Proceso de apelaciones, ruta de intervención humana, registros de auditoría |
Documentando el camino de “no DPIA”
Cuando concluyas que no se requiere DPIA, escríbelo de la misma manera disciplinada que documentarías un DPIA requerido.
Captura:
- Qué casos presuntivos fueron probados
- Qué criterios estaban presentes o ausentes
- Por qué no se cumplió el umbral
- Qué salvaguarda redujo el riesgo residual
- Quién aprobó la decisión y cuándo
- Qué cambio futuro reabriría el análisis
Un breve memo fechado de “no se requiere DPIA” con razones es mucho más sólido que una suposición no escrita que todos olvidan seis meses después.
Pruebas de Control Básico para Consentimiento, DSARs y Retención
Muchos programas dejan de sonar pulidos y comienzan a mostrar si funcionan.
Los casos de prueba más útiles no son abstractos. Son afirmaciones con evidencia. Si tu audiencia incluye equipos sociales, operaciones de anuncios o ingenieros de QA, piensa en términos que ya utilizan: activador, salida esperada, salida observada, reversión y prueba.
Pruebas de consentimiento que detectan desviaciones reales
Las fallas de consentimiento a menudo provienen de estados desajustados en el front end, capa de etiquetas, eventos de la aplicación y procesadores posteriores.
Normalmente quiero prueba de estas condiciones:
La elección granular existe La interfaz separa categorías en lugar de agrupar todo en un único estado de aceptación.
La paridad de retiro existe Revocar el consentimiento no es más difícil que otorgarlo. El mismo usuario puede revertir la elección a través de una ruta activa, no un proceso de soporte enterrado.
La propagación del estado funciona Una vez que el consentimiento cambia, el comportamiento de recolección posterior se actualiza de manera consistente a través de scripts, SDKs y exportaciones.
La lógica regional es correcta El banner, el texto de aviso y el estado predeterminado coinciden con la región del usuario y el contexto de procesamiento.
Una afirmación útil se lee así: “Dado un usuario en la Región X que rechaza el consentimiento de análisis, las cargas de eventos después de la actualización no incluyen identificadores de análisis opcionales, y las exportaciones posteriores reflejan el mismo estado.” La evidencia es una grabación de pantalla, una muestra de registro de eventos, un registro de estado de consentimiento y verificación de exportación.
Las pruebas de DSAR deben ejecutarse de extremo a extremo
Una solicitud de acceso o eliminación de sujeto es donde se exponen sistemas fragmentados. DLA Piper informó aproximadamente €1.2 mil millones en multas por GDPR emitidas solo en 2025, llevando el total acumulado a aproximadamente €7.1 mil millones para el 10 de enero de 2026, mientras que las notificaciones de violaciones alcanzaron un promedio de 443 por día, un aumento del 22% interanual y marcando la primera vez que el promedio diario superó 400 desde que comenzó el GDPR, según la encuesta de multas por GDPR y violaciones de datos de DLA Piper. Ese patrón es una razón por la cual las pruebas maduras ahora enfatizan la ejecución de flujos de trabajo, el registro y la velocidad de respuesta en lugar de solo la revisión previa al lanzamiento.
Para los DSAR, no pruebes solo la recepción. Prueba toda la cadena:
Recepción de la solicitud ¿Se puede enviar la solicitud de manera confiable a través de la ruta pública y la ruta de soporte interno?
Verificación de identidad ¿Es la verificación proporcional, documentada y no excesiva para los datos solicitados?
Búsqueda y recuperación ¿Todos los sistemas en alcance devuelven datos vinculados al conjunto de identificadores de sujeto que utilizas en producción?
Calidad de exportación ¿Es la exportación comprensible, completa y estructurada lo suficiente como para ser útil?
Propagación de eliminación ¿Llega el borrado a los almacenes primarios, tablas derivadas, colas, copias de seguridad y procesadores posteriores?
Manejo de excepciones ¿Se documentan las excepciones de retención legal o de conservación con un alcance y una caducidad claros?
No cierres una prueba de eliminación cuando el registro de la aplicación desaparece. Ciérrala cuando cada copia posterior esté borrada o contabilizada bajo una excepción documentada.
La retención y minimización son donde aparecen copias ocultas
Muchos problemas de GDPR viven en no producción. Un fuerte punto de referencia aquí es la validación de remediación. La séptima edición del Informe de Seguimiento de Aplicación del GDPR registró 2,685 multas hasta el 1 de marzo de 2026, totalizando aproximadamente EUR 6.11 mil millones, y un área que se ha descuidado repetidamente en pruebas prácticas es la higiene de datos en no producción. Los equipos deben verificar que los sistemas de staging, CI y locales contengan solo datos enmascarados, sintéticos o anonimizados, junto con verificaciones sobre flujos de consentimiento, solicitudes de eliminación y exportación, y documentación de procesos de proveedores, como se discutió en este análisis de aplicación y pruebas de GDPR.
Convertiría eso en verificaciones concretas:
Afirmación de minimización Los esquemas de eventos llevan solo los campos requeridos para el propósito documentado.
Afirmación de retención Los trabajos de TTL o purga eliminan registros expirados según lo programado, y la eliminación es visible en los registros del sistema.
Afirmación de copia de seguridad Las copias de seguridad apoyan la eliminación dirigida o tienen un camino de caducidad documentado consistente con la política.
Afirmación de datos sintéticos Los entornos de prueba, staging y desarrollo local no contienen datos personales en vivo a menos que estén justificados y controlados estrictamente.
AI y automatización necesitan pruebas de eliminación separadas
Esto aún está poco probado. Las listas de verificación de cumplimiento recientes enfatizan verificar que los avisos de privacidad, flujos de consentimiento, evaluaciones de interés legítimo y solicitudes de eliminación se propaguen a través de sistemas primarios, copias de seguridad, procesadores de terceros y conjuntos de entrenamiento de AI, reflejando un movimiento hacia pruebas operativas continuas. Consulta la mapa de calor de cumplimiento de GDPR y discusión de lista de verificación.
Si tu equipo construye flujos de trabajo de puntuación, recomendación o clasificación, agrega una prueba dedicada para los artefactos de entrenamiento y evaluación. Haz dos preguntas directas: ¿Puedes identificar dónde entraron los datos de un sujeto en la canalización? ¿Puedes eliminar o suprimir esos datos en el uso futuro del modelo?
Controles de Seguridad, Registro y Pruebas de Respuesta a Incidentes
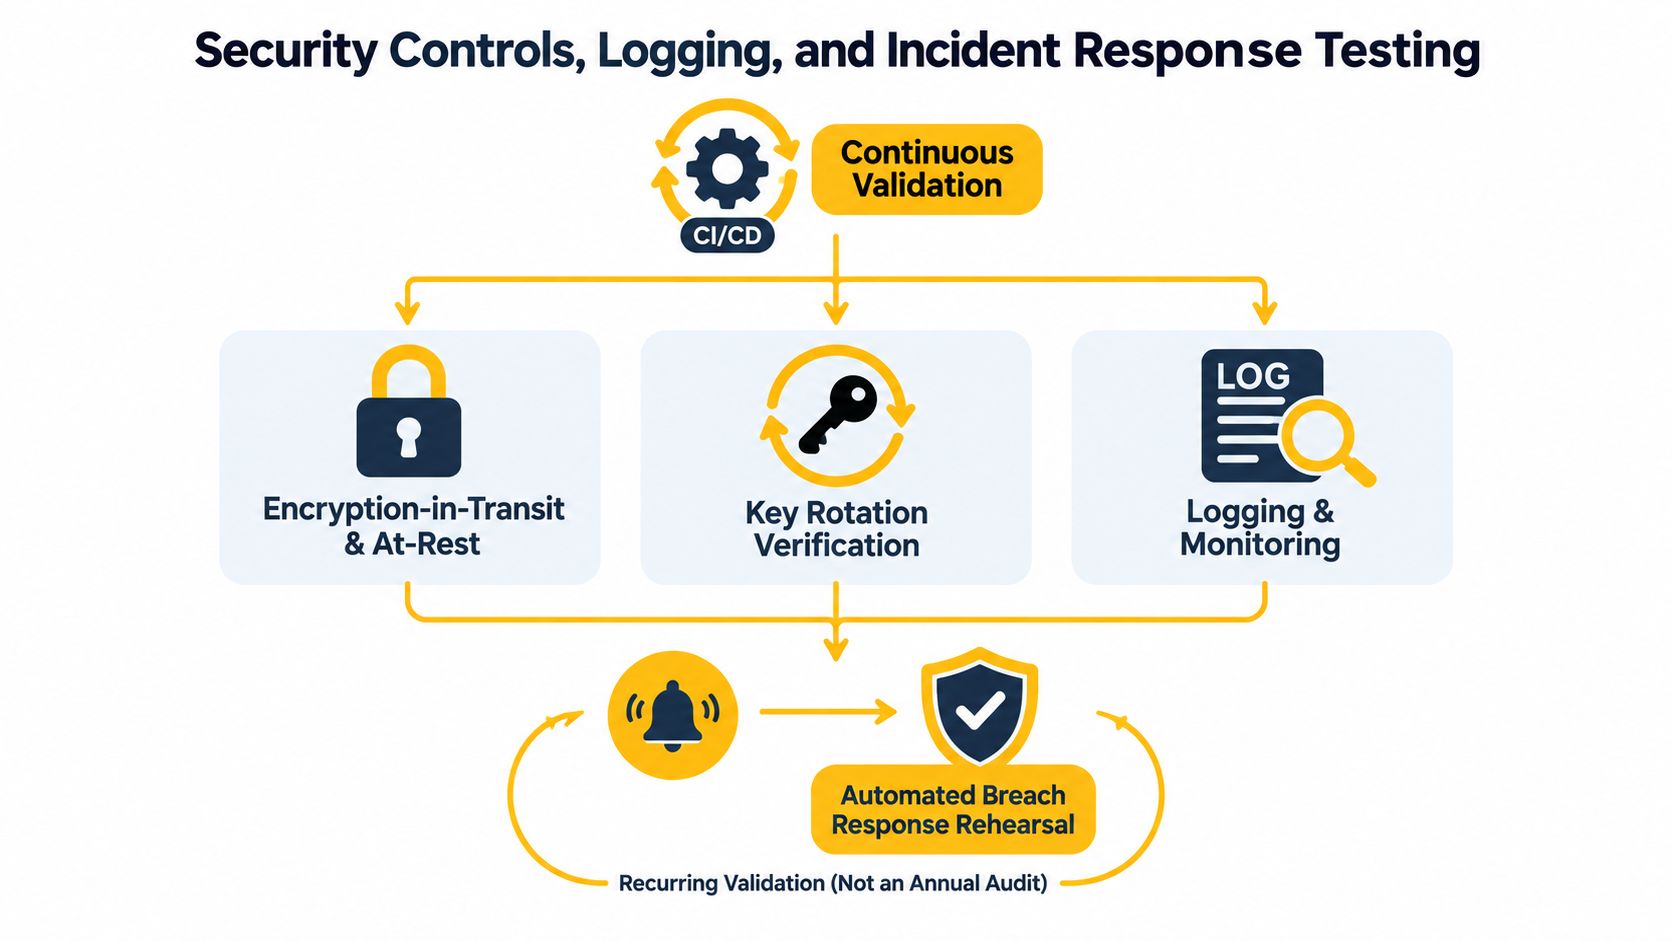
Los controles de privacidad fallan cuando las pruebas de seguridad se tratan como un evento anual. El GDPR del Reino Unido es inusualmente explícito aquí. La ICO dice que las organizaciones deben tener un proceso para probar, evaluar y evaluar regularmente la efectividad de las medidas de seguridad. Ese marco es importante porque convierte la validación recurrente en una expectativa legal, no solo en una buena higiene de ingeniería. La referencia operativa es la guía de la ICO sobre seguridad de datos.
Convierte el Artículo 32 en afirmaciones
Comienza con afirmaciones, no aspiraciones.
Cifrado en tránsito Los caminos sensibles rechazan el transporte inseguro y exponen solo caminos seguros aprobados.
Cifrado en reposo Los almacenes que contienen datos personales utilizan la protección esperada a nivel de almacenamiento o a nivel de aplicación, y la propiedad de las claves está documentada.
Prueba de rotación de claves Los eventos de rotación están registrados, son revisables y están vinculados al inventario de activos.
Segregación de acceso Los roles privilegiados son más restringidos que los roles operativos estándar, y las cuentas de prueba no pueden cruzar el límite.
Cobertura de registro Los sistemas que procesan datos personales emiten registros de acceso, acciones administrativas y fallos en un camino de revisión central.
Qué recolectar como evidencia
Prefiero evidencia que otro ingeniero pueda reproducir sin preguntar al probador original qué quiso decir.
La buena evidencia incluye:
- Instantánea de configuración en el momento de la prueba
- Identidad del ejecutor y contexto de aprobación
- Salida de prueba con resultado de aprobado o reprobado
- Ticket de remediación vinculado para fallos
- Resultado de retesteo después de la corrección
Ese paso de retesteo es importante. La revisión de seguridad sin validación de remediación es un falso final.
Un control aprobado sin evidencia reproducible es más débil que un control fallido con un ticket claro, propietario y fecha de reejecución.
Ensayar la línea de tiempo de la violación
Tu flujo de trabajo de violación debe ser ejercitado antes de que lo necesites. Realiza un ensayo de mesa o un ensayo guionado desde la alerta hasta la decisión de divulgación. Incluye un escenario de casi accidente, porque los equipos a menudo se enfocan demasiado en la compromisión confirmada y no prueban lo suficiente la zona gris donde los hechos son incompletos.
Un ensayo práctico verifica:
Detección ¿Generó la monitorización una señal accionable?
Triage ¿Quién clasifica si los datos personales pueden verse afectados?
Contención ¿Puede el equipo limitar el acceso o detener una mayor exposición rápidamente?
Evaluación ¿Qué categorías de datos, sistemas y sujetos pueden estar involucrados?
Decisión de notificación ¿Hay una justificación documentada para informar o no informar?
Preservación de evidencia ¿Se almacenan los registros, capturas de pantalla y artefactos de línea de tiempo de manera inmutable?
Si procesas la actividad del usuario a través de regiones o canales, ejecuta el mismo escenario contra flujos de trabajo web, API y soporte. Las brechas rara vez son idénticas.
Panorama de herramientas y configuración de red para pruebas conformes
Ninguna herramienta única hace que un flujo de trabajo sea conforme al GDPR. Esa es la primera regla de compra.
Lo que las herramientas pueden hacer es verificar partes específicas de la cadena de control. Aún necesitas un alcance documentado, revisión legal, propiedad y retesteo. Para equipos que manejan publicación social, verificaciones de anuncios, inteligencia de mercado, monitoreo SEO o QA dependiente de la geolocalización, la capa de red también importa porque la ubicación afecta lo que el usuario ve y qué datos se procesan.
Categorías de herramientas para pruebas de cumplimiento del GDPR
| Categoría de herramienta | Qué verifica | Limitación clave |
|---|---|---|
| Escáneres de descubrimiento de datos | Dónde aparecen los datos personales en bases de datos, almacenamiento y registros | Pueden perder contexto, base legal y uso comercial posterior |
| Herramientas de flujo de trabajo de consentimiento | Estado del banner, captura de preferencias y señales de propagación | No prueban que cada procesador posterior honró el estado |
| Sistemas de flujo de trabajo DSAR | Recepción, enrutamiento, aprobación y seguimiento de casos | Pueden ocultar brechas de recuperación en sistemas de origen |
| Generadores de datos sintéticos | Exposición reducida en entornos no productivos | No corrigen por sí mismos el mal control de retención o acceso |
| Pilas de registro centralizadas | Auditabilidad de acceso, cambios y eventos de incidentes | La cobertura es tan buena como las integraciones que las alimentan |
Las elecciones de red afectan la calidad de la prueba
Si necesitas validar banners específicos de región, renderización de anuncios localizados, enrutamiento basado en países o protecciones de cuentas que varían según la red del usuario, tu tráfico de prueba debería parecerse al tráfico legítimo de usuarios de la geografía relevante.
Ahí es donde los salidas de datacenter, residenciales y móviles difieren:
Proxies de datacenter provienen de proveedores de hosting. Son útiles para automatización estable, pero a menudo son más fáciles de identificar para los sistemas objetivo como tráfico no consumidor.
Proxies residenciales se enrutan a través del espacio IP de hogares. Pueden coincidir mejor con patrones de navegación ordinarios para verificaciones de región.
Proxies móviles 4G y 5G se enrutan a través de redes de operadores. A menudo son más difíciles de vincular a un usuario específico porque NAT de grado operador permite que muchos suscriptores compartan un pool limitado de IPv4, lo que hace que el tráfico móvil se parezca más al tráfico normal de consumidores para los sistemas de reputación. Una verificación práctica es verificar el ASN de salida, o número de sistema autónomo, porque una verdadera salida móvil debería resolverse a un ASN de operador inalámbrico en lugar de un ASN de empresa de hosting. Ese comportamiento se explica en esta discusión sobre CGNAT y compartición de IP móvil.
Para QA y pruebas de cumplimiento, eso no significa "usar móvil en todas partes". Significa usar el tipo de red que coincide con el flujo que estás validando, y luego documentarlo.
Rotación, persistencia y elecciones de protocolo
Tu registro de prueba debe incluir la mecánica de la red:
- Rotación de IP para sesiones independientes repetidas
- Sesiones persistentes cuando la continuidad importa a través de flujos de trabajo de múltiples pasos
- Geografía de salida hasta el país o región utilizada
- Elección de protocolo, generalmente HTTP/HTTPS o SOCKS5
Esos detalles afectan el comportamiento observado. SOCKS5 se usa comúnmente para automatización no basada en navegador, y algunas configuraciones de proxy implementan geo-targeting a través de parámetros de nombre de usuario o punto final en lugar del protocolo en sí. Esa es una conveniencia útil para las pruebas, pero también significa que la reproducibilidad depende de registrar esos parámetros cuidadosamente, como se describe en esta documentación de SOCKS5 y geo-targeting.
Si necesitas una opción móvil documentada para QA sensible a la geolocalización, un ejemplo es la guía de configuración del entorno de prueba emparejada con un proveedor como Evoproxy, que ofrece conectividad móvil 4G francesa para validación precisa de la región. Usado correctamente, eso es solo una opción de infraestructura entre varias. La parte de cumplimiento es la pista de evidencia que mantienes alrededor de cada ejecución.
Cadencia de informes, plantillas de evidencia y scripts de muestra
Las pruebas se toman en serio cuando la cadencia de informes es aburrida, consistente y difícil de disputar.
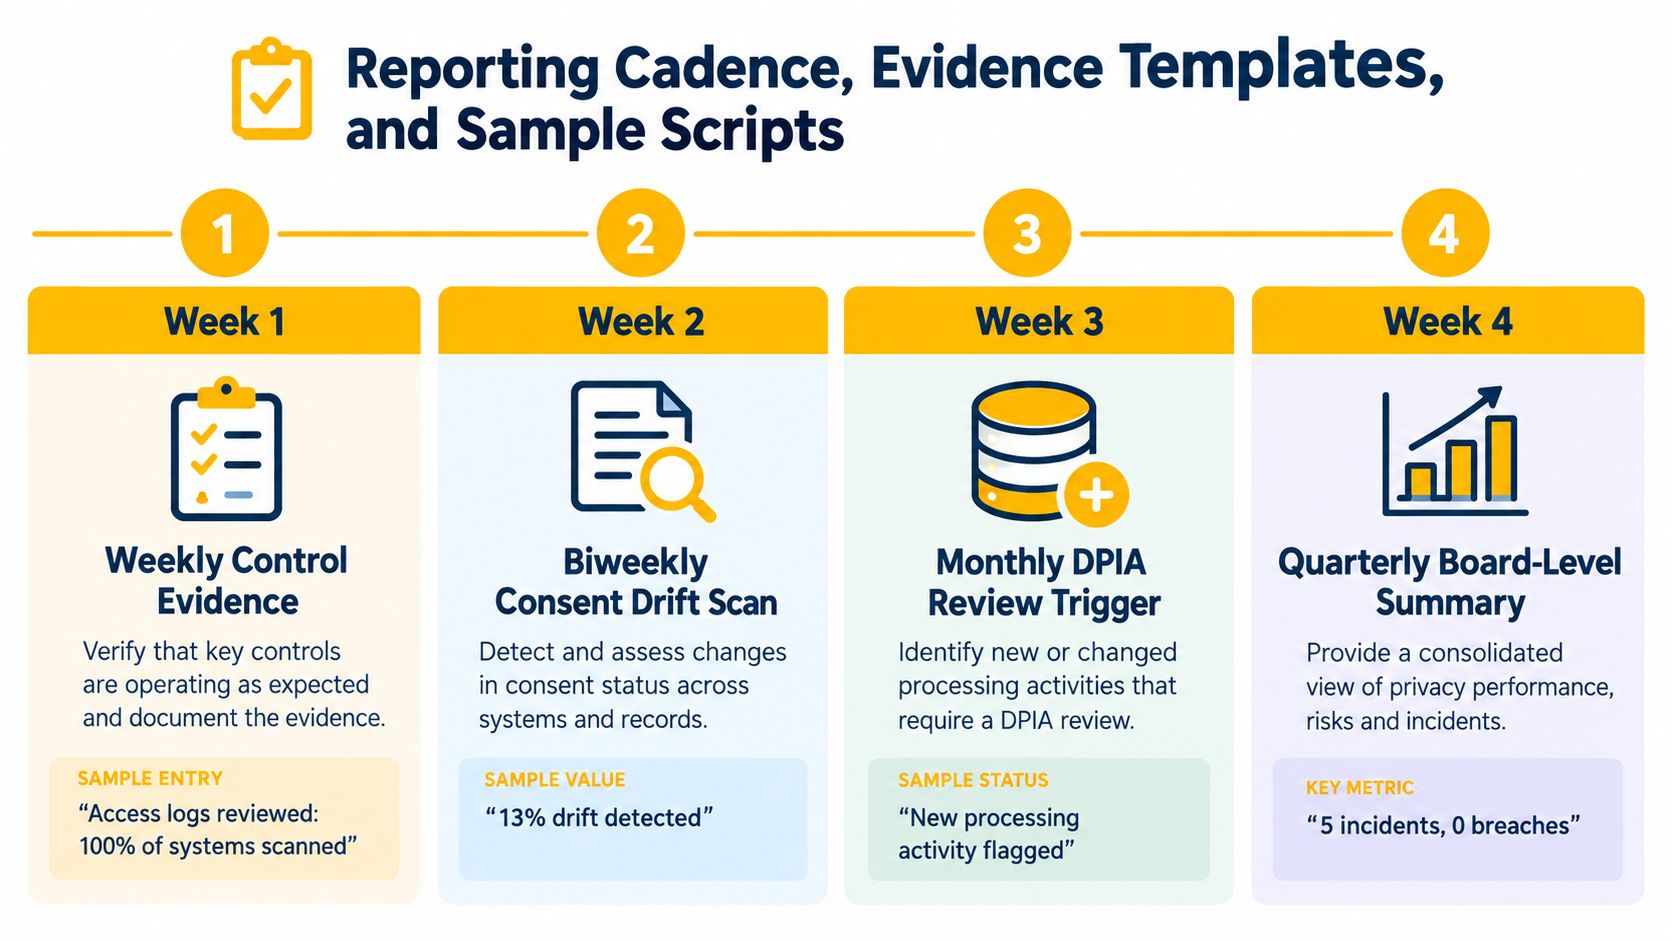
Una cadencia que los equipos pueden mantener
Utiliza un ciclo corto que produzca evidencia lista para auditoría sin convertir la privacidad en un proyecto secundario que nadie pueda sostener.
Revisión de evidencia semanal Confirma que las pruebas de control programadas se realizaron, inspecciona los fallos y asigna propietarios de remediación.
Revisión de procesamiento mensual Verifica si nuevos flujos de trabajo, proveedores, regiones o usos de IA cambiaron la posición del DPIA.
Resumen ejecutivo trimestral Resume la salud del control, riesgos no resueltos, temas de fallos recurrentes y remediación atrasada.
Plantilla mínima de evidencia
Un registro práctico generalmente necesita estos campos:
| Campo | Por qué es importante |
|---|---|
| Propietario del control | Alguien tiene que responder por las repeticiones y la remediación |
| Alcance de la prueba | Define sistemas, procesadores e identificadores en el alcance |
| Ejecución de la afirmación | Indica exactamente qué se probó |
| Resultado | Aprobado, fallido o bloqueado |
| Ruta de evidencia | Apunta a registros, capturas de pantalla, grabaciones o exportaciones |
| Propietario de la remediación | Nombra a quien soluciona el problema |
| Fecha de nueva prueba | Previene que un “problema conocido” se convierta en permanente |
Registro de violación de retención de muestra
Este es el estilo de salida de script que querría de una barrida de retención fallida:
Violación de la política de retención. La consulta de origen apuntó a archivos adjuntos de soporte al cliente expirados que superaban el umbral de retención documentado. El resultado esperado era cero registros activos. El resultado real devolvió registros aún presentes en el almacenamiento de objetos e indexados en la búsqueda. Severidad marcada como alta porque la automatización de eliminación se ejecutó pero no purgó los metadatos derivados. El ticket de remediación vinculado incluye la ruta de almacenamiento, la marca de tiempo de ejecución, la identidad del ejecutor y la instantánea de configuración utilizada para la prueba.
La clave es la reproducibilidad. Cada artefacto debe llevar una marca de tiempo, la identidad del ejecutor o cuenta de servicio, la versión de configuración y una ruta de almacenamiento inmutable. Mantenga los artefactos de prueba el tiempo suficiente para apoyar la responsabilidad, pero aplique las reglas de retención a los artefactos mismos también.
Lista de verificación de pruebas recurrentes y próximos pasos
La lista de verificación recurrente es simple. La disciplina no lo es.
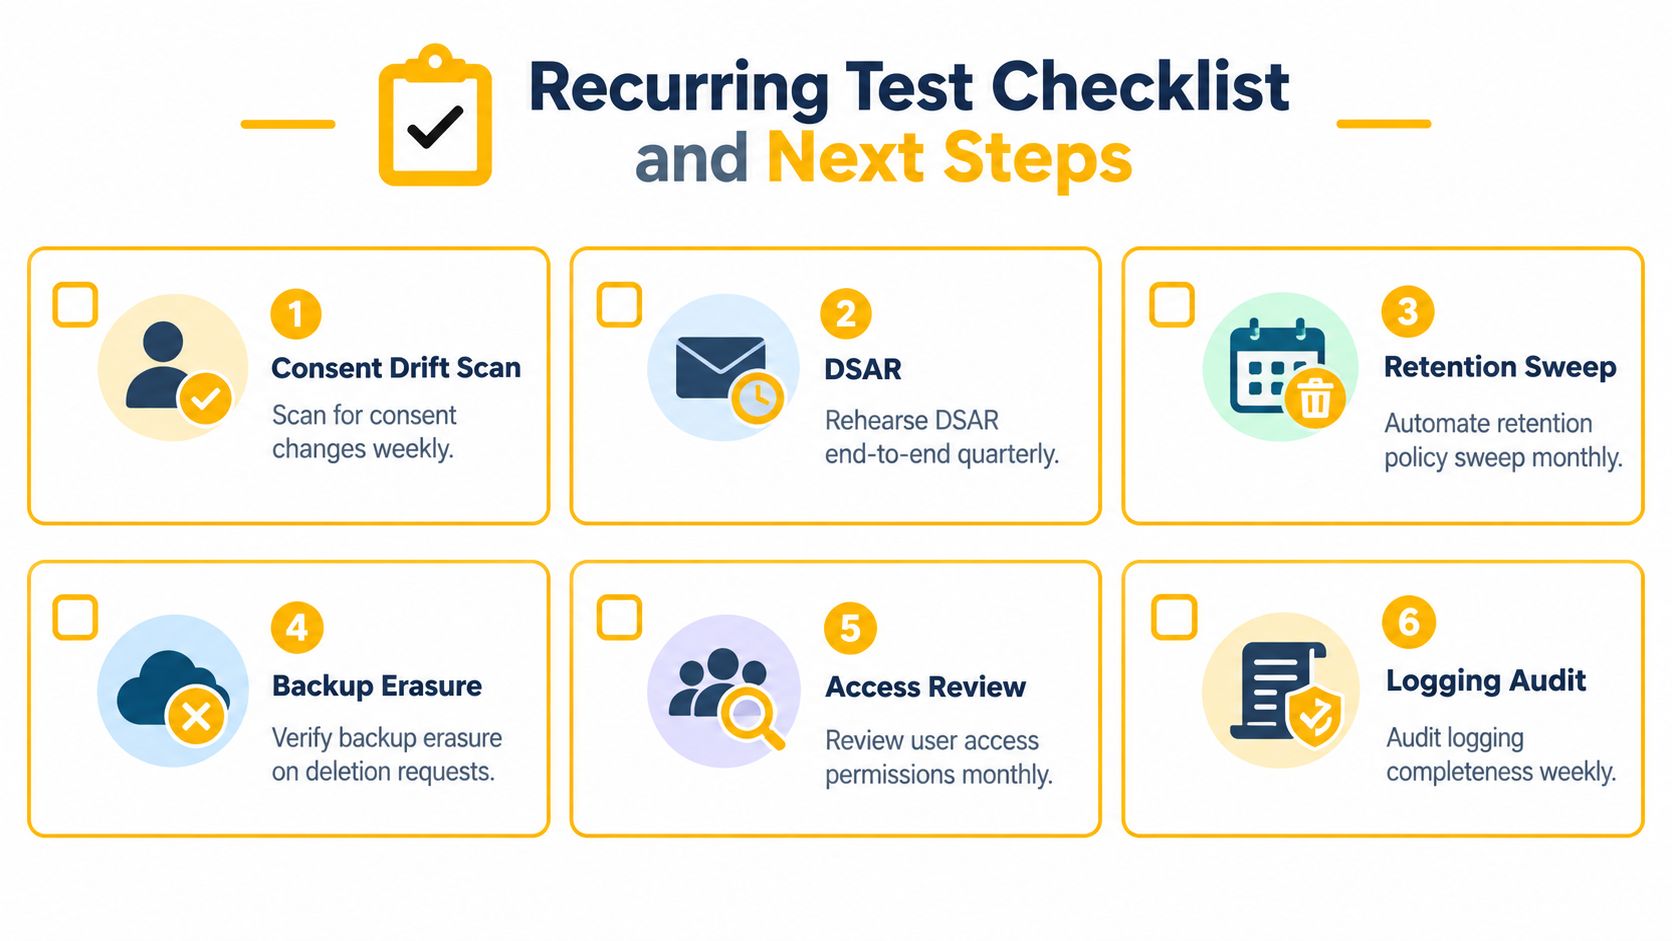
Utilice un horario fijo que cubra:
- Escaneos semanales de desviación de consentimiento a través de banners, estados de SDK y procesadores descendentes
- Ensayos trimestrales de DSAR desde la recepción hasta la exportación o eliminación
- Barridas de retención mensuales para almacenes primarios, registros y almacenamiento de objetos
- Verificaciones de eliminación de copias de seguridad cada vez que cambien las rutas de eliminación o la arquitectura de almacenamiento
- Revisiones de acceso mensuales para roles privilegiados y de soporte
- Verificaciones de integridad de registros semanales para confirmar que la cobertura de auditoría esté completa
Para flujos dependientes de geolocalización, registre la ruta de red utilizada para probar banners localizados, enrutamiento transfronterizo o manejo de solicitudes específicas de la región. Ese registro debe incluir el comportamiento de la sesión, la geografía y las elecciones de protocolo, junto con su referencia más amplia de requisitos de cumplimiento. Si su trabajo depende de QA precisa en ubicación, los proxies móviles 4G pueden ser una opción práctica porque se asemejan mejor al enrutamiento de consumidores ordinarios que a las salidas de centros de datos, especialmente cuando necesita pruebas repetibles sin romper la cadena de auditoría.
Si su equipo necesita pruebas geográficamente precisas para banners de consentimiento localizados, verificaciones de anuncios regionales o flujos de usuarios transfronterizos, Evoproxy ofrece infraestructura móvil 4G que se adapta a esos escenarios de QA sensibles al cumplimiento. Es útil cuando necesita control de sesión documentado, salidas realistas basadas en operadores y pruebas de región reproducibles sin tratar la capa de red como un pensamiento posterior. Puede ver las opciones de configuración y evaluar la adecuación para su flujo de trabajo en Evoproxy.


