Die Maximum Transmission Unit (MTU) ist die größte Paketgröße, die eine Netzwerkverbindung ohne Fragmentierung übertragen kann, und der Standardwert für den meisten Internetverkehr beträgt 1.500 Bytes. Praktisch gesehen bestimmt die MTU-Einstellung, wie viele Daten Ihre Schnittstelle in einem Paket unterbringen kann, bevor das Netzwerk es aufteilen oder verwerfen muss.
Sie können eine gesunde Proxy-Verbindung, rotierende IPs und ein reaktionsschnelles Automatisierungs-Dashboard haben und dennoch sehen, dass einzelne Seiten fehlschlagen, Uploads ins Stocken geraten oder Anmeldesitzungen verschwinden. Die Ursache ist oft eine Paketgrößeninkongruenz zwischen einem Hoch-MTU-Datacenter oder VPN-Segment und einem Niedrig-MTU-Mobilpfad. Ihr Scraper ist nicht unbedingt langsam. Möglicherweise sendet er Pakete, die ein versteckter Link nicht tragen kann.
Warum Ihr Scraper selbst bei einer scheinbar stabilen Verbindung fehlschlägt
Ein Scraping-Job kann seinen Gesundheitscheck bestehen und dennoch bei der tatsächlichen Arbeit fehlschlagen. Der Proxy authentifiziert, das Ziel antwortet, und die erste Seite lädt. Dann bleibt eine größere Antwort, eine Formularübermittlung oder eine medienintensive Anfrage hängen, während andere Ziele weiterhin funktionieren.
Dieses Muster führt Teams in die Irre, da die offensichtlichen Indikatoren normal erscheinen. DNS funktioniert, der Socket öffnet sich, und die IP-Rotation verhält sich wie erwartet. Der Fehler scheint ziel- oder sitzungsbezogen zu sein, aber das zugrunde liegende Problem kann ein Paket sein, das die kleinste MTU irgendwo zwischen Ihrem Worker, Proxy, Carrier-Netzwerk und Ziel überschreitet.
Praktische Regel: Wenn kleine Anfragen funktionieren, aber größere Übertragungen ins Stocken geraten, untersuchen Sie die Paketgröße, bevor Sie Bandbreite oder Proxy-Rotation beschuldigen.
Dies ist in legitimen Arbeitsabläufen von Bedeutung. Ein Social-Media-Team kann ein Profil laden, aber bei der Kontoeinrichtung scheitern. Ein Werbeüberprüfungsprozess kann das Seiten-Shell abrufen, aber ein Skript oder eine Tracking-Antwort verpassen. Die Preisüberwachung kann einige Produktseiten sammeln, während sie bei einer bestimmten Region oder einem Checkout-Prozess aussteigt.
Die praktische Frage hinter was ist eine MTU-Einstellung ist nicht nur „Welche Zahl sollte ich eingeben?“ Es geht darum, ob die Paketgröße auf der gesamten Route, die Ihre Automatisierung nutzt, sicher bleibt.
Definition der MTU-Einstellung und ihrer Kernfunktion
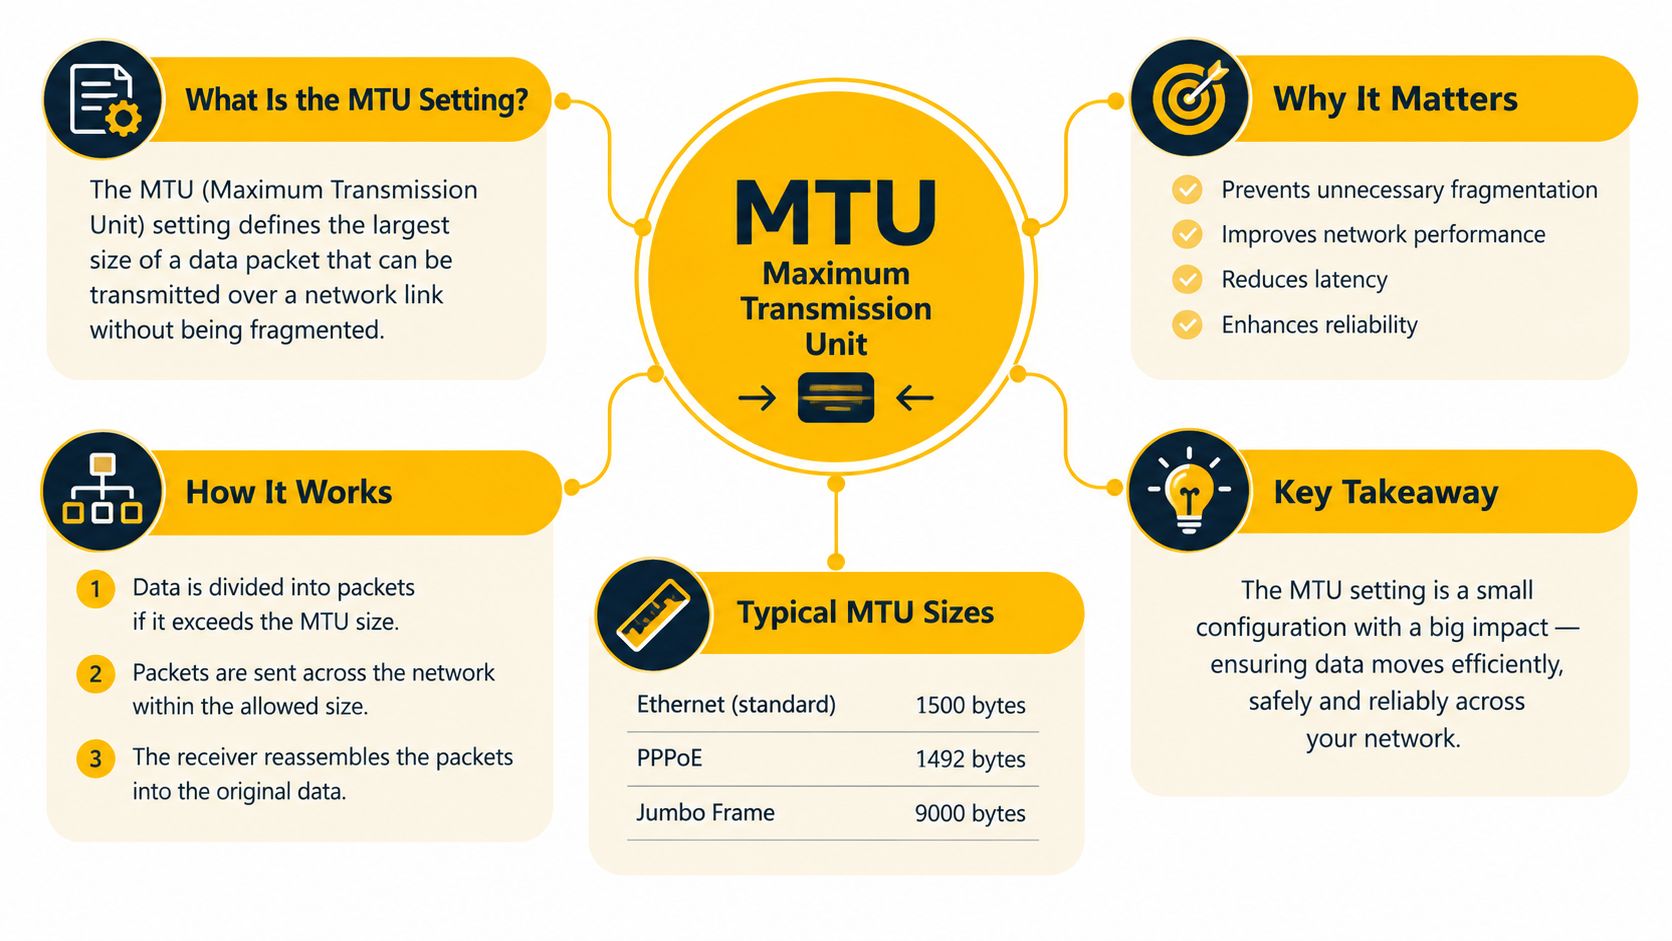
Eine MTU-Einstellung ist die maximale Paketgröße, die eine Schnittstelle über eine Verbindung ohne Fragmentierung übertragen kann. Die Einstellung gehört zu einer Netzwerkschnittstelle, sodass Ihr Laptop, Proxy-Host, VPN-Adapter, Container, Router und Mobilfunkgateway unterschiedliche Grenzen haben können.
Im Standard-Ethernet beträgt die weit verbreitete MTU 1.500 Bytes. Diese Zahl beschreibt die Nutzlast, die vom Ethernet-Frame getragen wird, nicht den vollständigen Frame im Kabel. Ein Standard-Ethernet-II-Frame hat insgesamt 1.518 Bytes, wobei die 1.500-Byte-Nutzlast mit 14 Bytes Header und 4 Bytes Frame-Check-Sequenz-Overhead kombiniert wird, wie in AWS's Erklärung zur Netzwerk-MTU dokumentiert.
Was passiert, wenn Daten die Grenze erreichen
Ihre Anwendung erzeugt Daten. Transportprotokolle wie TCP oder UDP umhüllen diese Daten, IP fügt seinen Header hinzu, und die Schnittstelle platziert das resultierende Paket in einen Frame. Die MTU legt die Obergrenze für das Paket fest, das über diese Verbindung übertragen wird.
Für einen Standard-Ethernet-Pfad lässt eine 1.500-Byte-MTU 1.460 Bytes für die TCP-Nutzlast übrig, nachdem ein 20-Byte-IP-Header und ein 20-Byte-TCP-Header berücksichtigt wurden, gemäß Ciscos MTU- und TCP-MSS-Leitfaden. Wenn ein Paket zu groß für die ausgehende Schnittstelle ist, muss das Netzwerk es entweder fragmentieren oder verwerfen, abhängig vom Protokoll und der Konfiguration.
Diese Unterscheidung gibt Ihnen nützliche Troubleshooting-Vokabeln:
- Interface MTU: Das größte Paket, das eine bestimmte Schnittstelle ohne Fragmentierung tragen kann.
- Path MTU: Das größte Paket, das die gesamte Route sicher überqueren kann.
- Fragmentierung: Das Aufteilen eines übergroßen Pakets in kleinere Teile.
- MSS: Das TCP-Nutzlastlimit, das zwischen Endpunkten ausgehandelt wird.
Der Standard überlebt, weil er eine breite Kompatibilität über Internetzugangsnetzwerke bietet. Größere Frames können in einem kontrollierten internen Netzwerk effizient sein, werden jedoch riskant, wenn ein Tunnel, eine Carrier-Verbindung, eine Firewall oder ein Zwischengerät weniger unterstützt.
Wie MTU Latenz, Durchsatz und Fragmentierung beeinflusst
MTU beeinflusst die Leistung durch die Paketanzahl und die Fehlerbehandlung. Größere Pakete tragen mehr Nutzlast pro Übertragung, sodass sie im Allgemeinen den Protokolloverhead und die Anzahl der Pakete, die Ihr System verarbeiten muss, reduzieren. Kleinere Pakete lassen sich leichter durch eingeschränkte Pfade quetschen, nutzen jedoch die Bandbreite weniger effizient.
Eine Inkongruenz führt zum schlimmsten Ergebnis. Die MTU-Leitlinien von Alibaba Cloud geben ein klares Beispiel: Ein 2.000-Byte-Paket, das über eine 1.500-Byte-MTU-Verbindung überquert, wird in 1.500-Byte- und 500-Byte-Fragmenten aufgeteilt. Der Empfänger muss diese Teile wieder zusammensetzen, und ein verlorenes Fragment kann die Übertragung der betroffenen Daten erzwingen.
Warum Fragmentierung die Automatisierung beeinträchtigt
Fragmentierung erhöht die Arbeitslast an mehreren Punkten:
- Der Sender oder Router teilt das Paket auf.
- Das Netzwerk transportiert mehrere Fragmente anstelle eines Pakets.
- Der Empfänger verfolgt und setzt die Fragmente wieder zusammen.
- Ein fehlendes Fragment kann die Zustellung verzögern oder eine erneute Übertragung auslösen.
Diese zusätzliche Verarbeitung kann die Latenz erhöhen und den effektiven Durchsatz reduzieren. Sie schafft auch mehr Möglichkeiten für eine Firewall, ein NAT-Gerät oder ein Carrier-Gateway, den Datenverkehr falsch zu behandeln. Ein Scraper kann weiterhin eine offene Verbindung melden, während die Anwendung auf ein Fragment wartet, das nie ankommt.
Der gegenteilige Fehler besteht darin, Pakete überall zu klein einzustellen. Kleine Pakete vermeiden viele Probleme mit Pfadgrenzen, erhöhen jedoch die Paketanzahl und reduzieren die Nutzlasteffizienz. Das kann mehr CPU verbrauchen und unnötigen Protokolloverhead erzeugen, insbesondere bei anhaltenden Übertragungen.
Optimieren Sie für den Pfad, nicht für die schnellste Schnittstelle
Eine Hoch-MTU-Datacenter-Schnittstelle macht einen mobilen Pfad nicht hoch-MTU. Ein VPN kann Überkopf durch Kapselung hinzufügen, und ein Mobilfunkanbieter kann eine niedrigere effektive Grenze auferlegen. Das nützliche Ziel ist die größte Paketgröße, die unter jeder relevanten Linkgrenze bleibt.
Messungen der Latenz sollten zusammen mit dem Paketverhalten erfolgen, nicht anstelle davon. Ein praktischer Workflow zur Messung der Latenz kann zeigen, ob eine Änderung die Verzögerung reduziert, aber ein sauberes Latenz-Ergebnis allein beweist nicht, dass größere Pakete die Route zuverlässig überqueren.
Für die Automatisierung sollten Sie die MTU nicht nur ändern, um einen theoretischen Durchsatzgewinn zu verfolgen. Zuerst sollten Sie feststellen, ob Fehler mit größeren Antworten, Uploads oder getunneltem Datenverkehr korrelieren. Wenn dies der Fall ist, schlägt eine konservative, konsequent getestete MTU in der Regel einen aggressiven Wert, der nur im lokalen Segment funktioniert.
Verstehen von Path MTU Discovery und gängigen Standardwerten
Die lokale Schnittstelle kennt nur ihre eigene Grenze. Path MTU Discovery, oder PMTUD, bestimmt das größte Paket, das ohne Fragmentierung vom Sender zu einem bestimmten Ziel reisen kann. Dieser Wert kann sich ändern, wenn sich die Route ändert, sodass er keine universelle Eigenschaft der Maschine oder des Proxys ist.
RFC 8201 beschreibt PMTU als an einen bestimmten Pfad gebunden und stellt fest, dass die anfängliche PMTU als die MTU des ersten Hop-Links angenommen wird. RFC 4821 erklärt, dass, wenn nützliche ICMP-Feedbacks nicht verfügbar sind, Endpunkte mit sukzessiv größeren Paketen testen können, um eine funktionierende Größe zu entdecken.
Interface MTU versus Path MTU
Betrachten Sie einen Arbeits-Host mit einer lokalen Schnittstelle, die auf 1.500 Bytes konfiguriert ist. Seine Anfrage betritt ein VPN, überquert ein Proxy-Gateway, reist durch ein Carrier-Netzwerk und erreicht ein Ziel. Die sichere Paketgröße wird durch die kleinste effektive Grenze entlang dieser Route bestimmt.
Die umgekehrte Situation ist für Proxy-Operationen gefährlicher. Ein Host oder ein Rechenzentrumssegment kann ein größeres Paket unterstützen, aber ein Tunnel oder ein mobiler Zugangspfad möglicherweise nicht. Eine Erhöhung des lokalen Wertes erhöht nicht die Kapazität des entfernten Pfades. Stattdessen kann es zu Fragmentierung oder stillem Verlust kommen, wenn das Paket den eingeschränkten Hop erreicht.
Jumbo-Frames gehören zu kontrollierten Umgebungen, in denen jedes Gerät die gleiche größere Frame-Größe unterstützt. Sie sind kein sinnvoller Standard für eine Route, die öffentliche Internetpfade, Drittanbieter-Tunnel oder sich ändernde Mobilfunkinfrastrukturen umfasst.
Warum PMTUD inkonsistent erscheinen kann
PMTUD basiert auf der Kommunikation zwischen Endpunkten und Netzwerkgeräten über Paketgrenzen. Wenn Feedback blockiert oder verloren geht, kann der Sender weiterhin eine ungeeignete Größe verwenden. Das Ergebnis ist eine Verbindung, die erfolgreich hergestellt wird, aber stockt, sobald die Anwendung größere Nutzlasten sendet.
Verwenden Sie separate Tests für:
- Kapazität der lokalen Schnittstelle, die die konfigurierte MTU bestätigt.
- Pfadkapazität, die Pakete über die tatsächliche Route testet.
- Anwendungs Verhalten, das bestätigt, dass der Proxy und das Ziel größere Übertragungen verarbeiten.
Ein funktionierendes kleines Ping räumt den Pfad nicht frei. Es beweist nur, dass ein kleines Paket die Reise gemacht hat. Für das Scraping ist der relevante Test, ob die von der Aufgabe verwendeten Anfrage- und Antwortmuster unter der effektiven Grenze des Pfades bleiben.
Mobile Proxies, CGNAT und einzigartige Netzwerkbeschränkungen
Ein Scraper kann zuverlässig über einen Rechenzentrums-Proxy arbeiten und dann an einem mobilen Ausgang stocken, selbst wenn beide Verbindungen gesund erscheinen. Der Unterschied ist oft die effektive MTU des Pfades, nicht die Reaktionszeit des Proxys.
Ein Rechenzentrums-Proxy verwendet typischerweise Infrastruktur mit vorhersehbaren Schnittstellen und kontrolliertem lokalen Netzwerk. Ein residential proxy verlässt über eine Haushalts- oder Festzugangsanbindung, sodass der Zugangsprovider und der lokale Router die Route gestalten. Ein mobiler Proxy verwendet eine 4G- oder 5G-Mobilfunkverbindung, mit Carrier-Routing und NAT zwischen dem Proxy-Gerät und dem öffentlichen Internet.
Mobile Proxies arbeiten häufig hinter Carrier-Grade NAT oder CGNAT. Viele Abonnenten teilen sich einen kleineren Pool öffentlicher IPv4-Adressen. Das gemeinsame Design kann auch zusätzliche Weiterleitungsschichten und Routenvariationen einführen, sodass die öffentliche Adresse allein den Netzwerkpfad nicht beschreibt.
Warum der Proxy-Typ das MTU-Problem verändert
Ein Rechenzentrum oder VPN-Link kann eine vertraute Ethernet-MTU unterstützen. Ein mobiler Pfad kann eine niedrigere effektive Grenze haben, da der Datenverkehr über Funkzugangs-Infrastruktur, Carrier-Netzwerke, NAT und manchmal einen Tunnel zum Ziel gelangt. Kapselung verbraucht Platz im Header. Pakete, die auf dem ursprünglichen Link passen, können daher die Grenze des mobilen Pfades überschreiten.
Der Fehler kann still sein. Eine Verbindung kann hergestellt werden, kleine Anfragen können erfolgreich sein, und größere Antworten können stocken, wenn das Feedback zur Pfad-MTU blockiert ist oder ein Paket verworfen wird. Testen Sie die gesamte Route, anstatt einen Wert der Rechenzentrums-Schnittstelle in eine mobile oder VPN-Konfiguration zu kopieren. Ein Pfad, der LTE-Konnektivität verwendet, kann weiterhin nutzbar bleiben, während er eine kleinere sichere Paketgröße erfordert.
Transport- und Zielauswahl
Die Wahl des Transports ist wichtig, da zusätzliche Kapselung die der Anwendung verfügbare Nutzlast reduziert. SOCKS5 kann Datenverkehr über gewöhnliche Webanfragen hinaus transportieren, sodass sein Datenverkehrsprofil MTU-Probleme aufdecken kann, die eine einfache Browseranfrage nicht hat. Berücksichtigen Sie die Proxy-Schicht, VPN-Overhead und jeden anderen Tunnel, wenn Sie die Paketgröße testen.
Die Zielauswahl kann die Route ändern. Die Auswahl von Land, Stadt oder ASN kann eine Anfrage auf einen anderen Carrier oder Zugangspunkt legen. Eine ASN, oder autonome Systemnummer, identifiziert das Routing-Domain eines Netzwerkbetreibers. Zwei Ziele mit derselben Landeinstellung können dennoch unterschiedliche Pfade verwenden und unterschiedliche MTU-Verhalten zeigen.
Halten Sie die IP-Rotation von den Pakettests getrennt. Die Rotation ändert die Ausgangsidentität und kann die Route ändern, während eine sticky session verwandte Anfragen auf einer Proxy-Identität für einen definierten Workflow hält. Für Kontoverwaltung, Anzeigenüberprüfung oder geoabhängige QA ist konsistentes Routing oft wichtiger als die Änderung der Identität bei jeder Anfrage. Testen Sie das Sitzungsverhalten und die Pfadstabilität zusammen.
So überprüfen und ändern Sie die MTU auf wichtigen Betriebssystemen
Beginnen Sie damit, die Schnittstelle zu überprüfen, die den Datenverkehr trägt. Ein lokaler Wert ist ein Beweis für einen Link, nicht der Nachweis der Pfadgrenze.
Windows
Öffnen Sie ein Terminal mit Administratorrechten und zeigen Sie die Schnittstellenwerte an:
netsh interface ipv4 show subinterfaces
Sie können auch die Adapterdetails mit:
ipconfig /all
Für eine temporäre Anpassung verwenden Sie den Schnittstellennamen, der durch den ersten Befehl angezeigt wird:
netsh interface ipv4 set subinterface "Interface Name" mtu=1500 store=active
Ändern Sie den Wert nur nach dem Testen. Vermeiden Sie Registry-Änderungen für routinemäßige MTU-Arbeiten, da die aktive Schnittstelle und der Pfad möglicherweise nicht die sind, von denen Sie denken, dass sie es sind.
macOS
Listen Sie die Schnittstellen und deren aktuelle Einstellungen auf:
ifconfig
Für eine temporäre Änderung ersetzen Sie en0 durch die Schnittstelle, die die Route trägt:
sudo ifconfig en0 mtu 1500
Die Einstellung kann nach einer Netzwerkänderung oder einem Neustart zurückgesetzt werden, verwenden Sie daher die Netzwerkkonfiguration des Betriebssystems, wenn Sie Persistenz benötigen.
Linux
Überprüfen Sie die Schnittstellen mit:
ip link show
Testen Sie einen temporären Wert:
sudo ip link set dev eth0 mtu 1500
Für eine persistente Konfiguration verwenden Sie den Netzwerkmanager oder die deklarative Netzwerkkonfiguration der Distribution. Ändern Sie nicht nur die physische Schnittstelle, wenn ein VPN, Container-Brücke oder virtuelle Schnittstelle den Automatisierungsverkehr trägt.
Testen Sie schrittweise, anstatt einen großen Sprung zu machen. Der richtige Wert ist die minimale effektive Grenze entlang der Route, und eine höhere lokale MTU kann dennoch an einem kleineren Zwischenlink fehlschlagen. Cisco's MTU-Konfigurationsanleitung betont diesen Unterschied zwischen der MTU pro Schnittstelle und der Pfad-MTU.
Fehlerbehebungssymptome und bewährte Verfahren für die Automatisierung
MTU-Fehler sind oft selektiv. Eine Verbindung kann authentifizieren, ein kleines Dokument laden und dann fehlschlagen, wenn die Antwort oder der Upload größer wird. Achten Sie auf:
- Teilweise Seitenladevorgänge: HTML kommt an, aber Skripte, Bilder oder API-Antworten stocken.
- Sitzungsabbrüche: Anmelde- oder Upload-Workflows schlagen nach der ersten Verhandlung fehl.
- Zielspezifische Fehler: Eine Seite schlägt fehl, während eine andere über dieselbe lokale Schnittstelle funktioniert.
- Inkonsistente Rotationsresultate: Einige Proxy-Ausgänge schließen einen Job ab, während andere aufgrund unterschiedlicher Pfade Zeitüberschreitungen haben.
- VPN-only Fehler: Direkter Datenverkehr funktioniert, aber gekapselter Datenverkehr bricht unter Last zusammen.
Ein Paket, das größer als die Ausgangs-MTU ist, kann verworfen werden, selbst wenn die lokale Schnittstelle korrekt konfiguriert erscheint. Die Quelle kann aufgefordert werden, ihre Pfad-MTU zu senken, aber wenn dieses Feedback den Sender nicht erreicht, kann die Anwendung weiterhin eine ungeeignete Paketgröße erneut senden, wie in der Anleitung zur Pfad-MTU-Entdeckung erklärt.
Eine praktische Betriebskontrollliste
- Erfassen Sie die Route. Testen Sie den Worker, Tunnel, Proxy-Typ, Zielregion und Ziel zusammen.
- Vergleichen Sie die Proxy-Kategorien. Gehen Sie nicht davon aus, dass ein Ergebnis aus einem Rechenzentrum das Verhalten von Wohn- oder Mobilproxies vorhersagt.
- Bewahren Sie Sitzungen dort, wo es nötig ist. Verwenden Sie Sticky-Sitzungen für mehrstufige Workflows und testen Sie dann die Rotation separat.
- Überprüfen Sie den Transport. Vergleichen Sie HTTP/S-Verkehr mit SOCKS5, wenn die Anwendung beide unterstützt.
- Testen Sie größere Payloads. Kleine Anfragen können erfolgreich sein, während große Antworten fehlschlagen können.
- Vorsichtig reduzieren. Verringern Sie die MTU der Schnittstelle oder des Tunnels in kontrollierten Schritten und testen Sie dann den genauen Job erneut.
- Überwachen Sie die Stabilität. Überprüfen Sie Praktiken zur Netzwerkstabilität zusammen mit Latenz, Zeitüberschreitungen, Retransmissionen und Anwendungsfehlern.
- Halten Sie die Compliance im Blick. Verwenden Sie Automatisierung für autorisierte Forschung, Kontoverwaltung, Anzeigenverifizierung, Preismonitoring, Markenschutz und QA und befolgen Sie die Regeln jeder Plattform.
Die beste Konfiguration ist nicht die größte Zahl auf einer Schnittstelle. Es ist der größte sichere Wert, der konsistent über die gesamte Route funktioniert, von der Ihr Geschäftsprozess abhängt.
Evoproxy bietet mobile 4G-, LTE- und 3G-Proxy-Konnektivität für Teams, die konforme Social-Media-Verwaltung, Anzeigenverifizierung, Marktforschung, geoabhängige QA und Überwachungs-Workflows durchführen. Besuchen Sie Evoproxy, um eine mobile Route zu testen und zu bewerten, wie sich der Carrier-Pfad mit Ihren Sitzungen, Payloads und MTU-Anforderungen verhält.


