Die Auditwoche zeigt normalerweise dasselbe Muster. Ein Team sagt, es habe die DSGVO eingehalten, weil die Rechtsabteilung die Datenschutzerklärung im letzten Jahr genehmigt hat, die Technik ein Cookie-Banner hinzugefügt hat und die Sicherheit eine punktuelle Überprüfung durchgeführt hat. Dann kommen die schwierigen Fragen. Können Sie beweisen, dass eine Löschanfrage die Backups erreicht hat? Welche Systeme halten noch alte Lead-Daten? Hat Ihre Modelltrainingspipeline einen Löschpfad, nachdem die Zustimmung widerrufen wurde? Wer hat den Übergang vom Eingabeformular zum nachgelagerten Prozessor getestet?
Hier hört das Testen der DSGVO-Compliance auf, eine politische Übung zu sein, und wird zu einer technischen.
Für Teams, die soziale Konten in verschiedenen Regionen betreiben, Werbelieferungen validieren, Preise überwachen, öffentliche Marktsignale scrapen oder QA-Tests für lokalisierte Abläufe durchführen, ist die Lücke noch ausgeprägter. Oft haben Sie es mit mehreren Prozessoren, regionsspezifischen Schnittstellen, automatisierten Pipelines und standortabhängigen Benutzerreisen zu tun. Die rechtlichen Pflichten sind dieselben, aber die Fehlermodi sind operationell. Ein Zustimmungsstatus, der nicht synchronisiert, eine DSAR-Warteschlange, die Anfragen ohne Vorankündigung fallen lässt, oder ein Aufbewahrungsjob, der die Objektspeicherung überspringt, kann viel ordentliche Dokumentation zunichte machen.
Warum DSGVO-Compliance-Tests ein echtes Programm verdienen
Die Organisationen, die am meisten kämpfen, sind selten die ohne Dokumentation. Es sind die, die das Testen wie ein jährliches Abhaken behandeln.
Eine typische Fehlersequenz sieht vertraut aus. Der Support erhält eine Löschanfrage und schließt das Ticket, nachdem der Benutzer aus der Produktionsanwendung entfernt wurde. Das Marketing hat die Person immer noch in einem Legacy-CRM. Die Analytics-Protokolle enthalten weiterhin Identifikatoren. Ein interner KI-Workflow hat Quellaufzeichnungen in ein Trainings- oder Evaluierungsdatensatz kopiert, und niemand hat definiert, wie die Löschung dort propagiert werden sollte. Wenn ein Regulierer oder Kunde nach Beweisen fragt, hat das Team Screenshots, nicht einen Kontrollpfad.
Dieser Ansatz hält in einem regulatorischen Umfeld nicht stand, das bereits etwa 7,1 Milliarden Euro an kumulierten DSGVO-Strafen in 2.685 dokumentierten Fällen produziert hat, wobei die Datenbank auf 3.062 Fälle ansteigt, wenn teilweise spezifizierte Strafen einbezogen werden, laut den Zahlen und Fakten des CMS DSGVO-Durchsetzungs-Trackers. Das ist wichtig, denn die Durchsetzung in diesem Maßstab verändert, wie reife Teams testen. Sie fragen nicht nur, ob eine Richtlinie existiert. Sie fragen, ob die Kontrolle unter normalen Fehlerszenarien funktioniert.
Praktische Regel: Wenn eine Kontrolle nicht wiederholt, nachgewiesen und mit einer rechtlichen Pflicht verknüpft werden kann, ist sie nicht reif genug für die Auditwoche.
Das Gesetz selbst gibt Ihnen Prinzipien und Verpflichtungen, nicht eine einzige Testmethodik. Die Europäische Kommission ist sich einig, dass nur der DSGVO-Text rechtliche Gültigkeit hat, während Leitmaterial erklärend, aber nicht bindend ist. Deshalb verknüpft ein starkes Programm jeden Test mit einer spezifischen Pflicht, anstatt zu behaupten, ein Tool oder Setup sei „DSGVO-konform“ für sich allein. Siehe die Übersicht zum Datenschutz der Europäischen Kommission.
Der vierphasige Loop, der in der Praxis funktioniert
Ich habe festgestellt, dass die zuverlässigsten Programme als Kontrollschleife mit vier Teilen laufen:
Umfang und Mapping Identifizieren Sie Systeme, Prozessoren, Datenkategorien, rechtliche Grundlagen, Übertragungswege und risikobehaftete Workflows.
Testen Sie die grundlegenden Datenschutzkontrollen Validieren Sie Zustimmung, Minimierung, Zugriff, Export, Löschung und Aufbewahrung in realistischen End-to-End-Pfaden.
Technische Sicherheitsvorkehrungen validieren Überprüfen Sie Sicherheitsmaßnahmen, Protokollabdeckung, Zugriffsrestriktionen und Bereitschaft zur Incident-Response.
Berichten und iterieren Beweisen Sie, weisen Sie Abhilfemaßnahmen zu, wiederholen Sie fehlgeschlagene Behauptungen und integrieren Sie neue Verarbeitung in den nächsten Zyklus.
Warum das für technische Wachstumsteams wichtig ist
Wenn Sie geo-targetierte Kampagnen, lokalisierte Verkaufsstellen, soziale Konten oder Werbeüberprüfungen durchführen, ändern sich Ihre Verarbeitungen häufig. Neue Landingpages erscheinen. Neue Analytics-Felder werden hinzugefügt. Neue Regionen werden getestet. Diese Fluktuation ist genau der Grund, warum einmalige Überprüfungen schlecht altern.
DSGVO-Compliance-Tests funktionieren, wenn sie wie QA für Datenschutzkontrollen aufgebaut sind. Wiederholbar. Versioniert. Mit Änderungen verknüpft.
Umfang, Datenmapping und Entscheidung, ob eine DPIA erforderlich ist
Zu spät zu beginnen, ist ein häufiger Fehler. Testtickets werden eröffnet, bevor die Organisation weiß, wo persönliche Daten eintreten, wo sie sich bewegen und welche Systeme Risiken aus der upstream-Verarbeitung erben.
Eine praktikable Struktur ist ein 12-wöchiges phasenweises Programm. Ein praktisches Modell beginnt mit Woche 1 bis 2 für automatisierte Entdeckung persönlicher Daten und Datenflussmapping, priorisiert dann risikobehaftete Systeme wie Daten besonderer Kategorien, internetbasierte Apps, Kundenportale, APIs, Identitätssysteme und gemeinsame Speicher vor weniger risikobehafteten internen Tools und Protokollpipelines. Diese Sequenzierung wird in diesem Workflow für DSGVO-Compliance-Tests beschrieben. Selbst wenn Ihr genaues Timing abweicht, ist die Logik solide. Testen Sie zuerst die Systeme, die am wahrscheinlichsten einen wesentlichen Datenschutzimpact erzeugen.
Was Sie vor dem Testen mappen sollten
Ihr Inventar sollte einfach genug sein, damit Ingenieure es aktualisieren können, und spezifisch genug, damit ein Rechtsberater oder ein DSB es überprüfen kann. Ich verwende Felder wie diese:
Systemname Produkt-App, CRM, Support-Plattform, Lager, Objektspeicher-Bucket, Modellregister oder Warteschlange.
Datenkategorie Kontodaten, Verhaltensdaten, Daten besonderer Kategorien, Mitarbeiterdaten, Kinderdaten oder abgeleitete Profildaten.
Verarbeitungszweck Authentifizierung, Betrugsprävention, Werbemessung, Kundenunterstützung, Personalisierung, Analytik, Training oder QA.
Rechtliche Grundlage Zustimmung, Vertrag, rechtliche Verpflichtung, berechtigte Interessen usw.
Aufbewahrungsregel Angegebene Aufbewahrungsfrist, Auslöserereignis, Löschmethode und Ausnahmepfad.
Prozessorgrenze Internes Steuerungssystem, Prozessor, Unterprozessor oder gemeinsamer Workflow.
Übertragungsdetails Grenzüberschreitender Übertragungsweg und Übertragungsmechanismus, wo relevant.
Löschpfad Direkte Löschung, Tombstone plus Löschung, Backup-Ablauf oder nicht unterstützt.
Wenn Ihr Team auch Automatisierung oder öffentliche Datensammlung betreibt, halten Sie Ihre Sammlungstandards dokumentiert. Ein prägnanter Richtlinienverweis wie die Richtlinien für Web-Scraping-Ethische hilft, legitime Marktforschung und QA von schlampigen Datenpraktiken zu trennen.
DPIA-Entscheidungen benötigen eine tatsächliche Regel
Die schwächste Phrase in vielen Datenschutzprogrammen ist „wir dachten nicht, dass dies ein hohes Risiko darstellt.“ Das wird einer Prüfung allein nicht standhalten.
Ein besserer Ansatz ist, gegen Artikel 35(3) vermutete Fälle und die EDPB-Kriterien zu testen, die auf ein wahrscheinliches hohes Risiko hinweisen. Aktuelle Leitlinien heben auch eine Nuance hervor, die Teams übersehen: Wenn Sie sich nur auf ein Kriterium verlassen, um zu sagen, dass keine DPIA erforderlich ist, dokumentieren Sie diese Begründung. Siehe diese DPIA-Trigger-Erklärung.
Artikel 35(3) DPIA-Trigger-Entscheidungsmatrix
| Vermuteter Fall (Art. 35(3)) | Testbare Bedingung | Schwellenwert für Indikatoranzahl | Zu erfassende Beweise |
|---|---|---|---|
| Systematische und umfassende Bewertung mit automatisierter Verarbeitung | Profile von Personen zur Beeinflussung der Berechtigung, Rangfolge oder materiellen Behandlung | DPIA vermutet | Entscheidungslogik, verwendete Felder, Auswirkung der Ergebnisse, menschlicher Überprüfungsweg |
| Großangelegte Verarbeitung von Daten besonderer Kategorien oder hochsensibler Daten | Speichert oder analysiert Gesundheits-, biometrische oder ähnlich sensible Daten in großem Umfang | DPIA vermutet | Dateninventar, Zugriffsmodell, Aufbewahrung, Liste der Verarbeiter |
| Systematische Überwachung öffentlich zugänglicher Bereiche | Beobachtet Verhalten auf persistente oder umfassende Weise | DPIA vermutet | Überwachungsumfang, Datenfelder, Benachrichtigungsweg, Speicherdauer |
| Verwendung innovativer oder neuartiger Technologien | KI oder Automatisierung verändert Risiko, Schlussfolgerung oder Nachverfolgbarkeit | Zwei oder mehr Indikatoren | Modelleingaben, Trainingsquellen, Opt-out-Weg, Löschmethode |
| Beteiligung von Kindern oder schutzbedürftigen Gruppen | Verarbeitung betrifft Nutzer mit eingeschränkter Macht oder Bewusstsein | Zwei oder mehr Indikatoren | Definition der Nutzersegmente, Einwilligungsweg, Schutzmaßnahmen |
| Automatisierte Entscheidungen mit erheblicher Wirkung | Ausgaben beeinflussen Rechte, Zugang oder materielle Ergebnisse | DPIA vermutet | Berufungsverfahren, menschlicher Eingriffsweg, Prüfprotokolle |
Dokumentation des „keine DPIA“-Weges
Wenn Sie zu dem Schluss kommen, dass keine DPIA erforderlich ist, halten Sie dies in der gleichen disziplinierten Weise fest, wie Sie eine erforderliche DPIA dokumentieren würden.
Erfassen Sie:
- Welche vermuteten Fälle getestet wurden
- Welche Kriterien vorhanden oder nicht vorhanden waren
- Warum der Schwellenwert nicht erreicht wurde
- Welche Schutzmaßnahme das verbleibende Risiko verringert hat
- Wer die Entscheidung genehmigt hat und wann
- Welche zukünftige Änderung die Analyse wieder öffnen würde
Eine kurze, datierte „keine DPIA erforderlich“-Notiz mit Gründen ist weit stärker als eine ungeschriebene Annahme, die jeder sechs Monate später vergisst.
Kernkontrolltests für Einwilligung, DSARs und Aufbewahrung
Viele Programme hören auf, poliert zu klingen, und zeigen, ob sie funktionieren.
Die nützlichsten Testfälle sind nicht abstrakt. Sie sind Behauptungen mit Beweisen. Wenn Ihr Publikum soziale Teams, Anzeigenoperationen oder QA-Ingenieure umfasst, denken Sie in Begriffen, die sie bereits verwenden: Auslöser, erwartete Ausgabe, beobachtete Ausgabe, Rückgängigmachung und Nachweis.
Einwilligungstests, die echte Abweichungen erfassen
Einwilligungsfehler entstehen häufig aus nicht übereinstimmenden Zuständen über das Frontend, die Tag-Schicht, App-Ereignisse und nachgelagerte Verarbeiter.
Ich möchte normalerweise den Nachweis dieser Bedingungen:
Granulare Wahl existiert Die Benutzeroberfläche trennt Kategorien, anstatt alles in einen einzigen Akzeptanzzustand zu bündeln.
Widerrufsparität existiert Die Einwilligung zu widerrufen ist nicht schwieriger als sie zu gewähren. Der gleiche Nutzer kann die Wahl über einen aktiven Weg umkehren, nicht über einen versteckten Unterstützungsprozess.
Zustandsübertragung funktioniert Sobald sich die Einwilligung ändert, aktualisiert sich das nachgelagerte Sammelverhalten konsistent über Skripte, SDKs und Exporte.
Regionale Logik ist korrekt Das Banner, der Benachrichtigungstext und der Standardzustand entsprechen der Region und dem Verarbeitungskontext des Nutzers.
Eine nützliche Behauptung liest sich so: „Angenommen, ein Nutzer in Region X lehnt die Einwilligung für Analysen ab, dann enthalten die Ereignis-Payloads nach der Aktualisierung keine optionalen Analyse-Identifikatoren, und nachgelagerte Exporte spiegeln denselben Zustand wider.“ Die Beweise sind eine Bildschirmaufnahme, ein Beispiel für ein Ereignisprotokoll, ein Einwilligungsstatusprotokoll und eine Exportüberprüfung.
DSAR-Tests müssen End-to-End durchgeführt werden
Ein Antrag auf Auskunft oder Löschung ist der Punkt, an dem fragmentierte Systeme aufgedeckt werden. DLA Piper berichtete von etwa 1,2 Milliarden Euro an GDPR-Strafen, die allein 2025 verhängt wurden, was die kumulierte Summe auf etwa 7,1 Milliarden Euro bis zum 10. Januar 2026 bringt, während die Verletzungsbenachrichtigungen einen Durchschnitt von 443 pro Tag erreichten, was einem Anstieg von 22 % im Vergleich zum Vorjahr entspricht und das erste Mal markiert, dass der tägliche Durchschnitt 400 überschritt, seit die GDPR begann, laut der DLA Piper GDPR-Strafen- und Datenverletzungsumfrage. Dieses Muster ist ein Grund, warum reife Tests jetzt die Ausführung von Workflows, Protokollierung und Reaktionsgeschwindigkeit betonen, anstatt nur die Überprüfung vor dem Start.
Für DSARs testen Sie nicht nur die Aufnahme. Testen Sie die gesamte Kette:
Antragseingang Kann der Antrag zuverlässig über den öffentlichen Weg und den internen Unterstützungsweg eingereicht werden?
Identitätsprüfung Ist die Überprüfung verhältnismäßig, dokumentiert und nicht übermäßig für die angeforderten Daten?
Suche und Abruf Geben alle relevanten Systeme Daten zurück, die mit dem Subjektidentifikator-Set verknüpft sind, das Sie in der Produktion verwenden?
Exportqualität Ist der Export verständlich, vollständig und strukturiert genug, um nützlich zu sein?
Löschübertragung Erreicht die Löschung die primären Speicher, abgeleitete Tabellen, Warteschlangen, Backups und nachgelagerte Verarbeiter?
Ausnahmebehandlung Sind rechtmäßige Aufbewahrungs- oder rechtliche Halteausnahmen mit klarem Umfang und Ablauf dokumentiert?
Schließen Sie einen Löschtest nicht ab, wenn der App-Datensatz verschwindet. Schließen Sie ihn ab, wenn jede nachgelagerte Kopie entweder gelöscht oder unter einer dokumentierten Ausnahme erfasst ist.
Aufbewahrung und Minimierung sind Bereiche, in denen versteckte Kopien auftauchen
Ein Großteil der GDPR-Probleme befindet sich in der Nicht-Produktion. Ein starker Maßstab hier ist die Validierung der Behebung. Der 7. Bericht zur Durchsetzung der GDPR verzeichnete 2.685 Strafen bis zum 1. März 2026, die insgesamt etwa 6,11 Milliarden Euro betrugen, und ein wiederholt vernachlässigter Bereich in der praktischen Prüfung ist die Datenhygiene in der Nicht-Produktion. Teams sollten überprüfen, dass Staging-, CI- und lokale Systeme nur maskierte, synthetische oder anonymisierte Daten enthalten, sowie Überprüfungen der Einwilligungsflüsse, Lösch- und Exportanfragen und Dokumentationen der Prozesse der Anbieter, wie in dieser Analyse zur Durchsetzung und Prüfung der GDPR besprochen.
Ich würde das in konkrete Überprüfungen umwandeln:
Minimierungsbehauptung Ereignisschemas enthalten nur Felder, die für den dokumentierten Zweck erforderlich sind.
Aufbewahrungsbehauptung TTL- oder Löschjobs entfernen abgelaufene Datensätze planmäßig, und die Löschung ist in den Systemprotokollen sichtbar.
Sicherungsbehauptung Sicherungskopien unterstützen entweder gezielte Löschungen oder haben einen dokumentierten Ablaufweg, der mit der Richtlinie übereinstimmt.
Synthetische Datenbehauptung Test-, Staging- und lokale Entwicklungsumgebungen enthalten keine aktiven personenbezogenen Daten, es sei denn, dies ist eng gerechtfertigt und kontrolliert.
KI und Automatisierung benötigen separate Löschtests
Dies ist noch unzureichend getestet. Aktuelle Durchsetzungs-Checklisten betonen die Überprüfung, dass Datenschutzhinweise, Einwilligungsflüsse, Bewertungen des berechtigten Interesses und Löschanfragen über primäre Systeme, Backups, Drittanbieterverarbeiter und KI-Trainingssets propagiert werden, was einen Schritt in Richtung kontinuierlicher operativer Tests darstellt. Siehe die GDPR-Durchsetzungs-Hitzekarte und die Diskussion der Checkliste.
Wenn Ihr Team Workflows für Scoring, Empfehlungen oder Klassifikationen erstellt, fügen Sie einen speziellen Test für Trainings- und Evaluierungsartefakte hinzu. Stellen Sie zwei direkte Fragen: Können Sie identifizieren, wo die Daten eines Subjekts in die Pipeline eingegangen sind? Können Sie sie in zukünftigen Modellen entfernen oder unterdrücken?
Sicherheitskontrollen, Protokollierung und Tests der Incident-Response
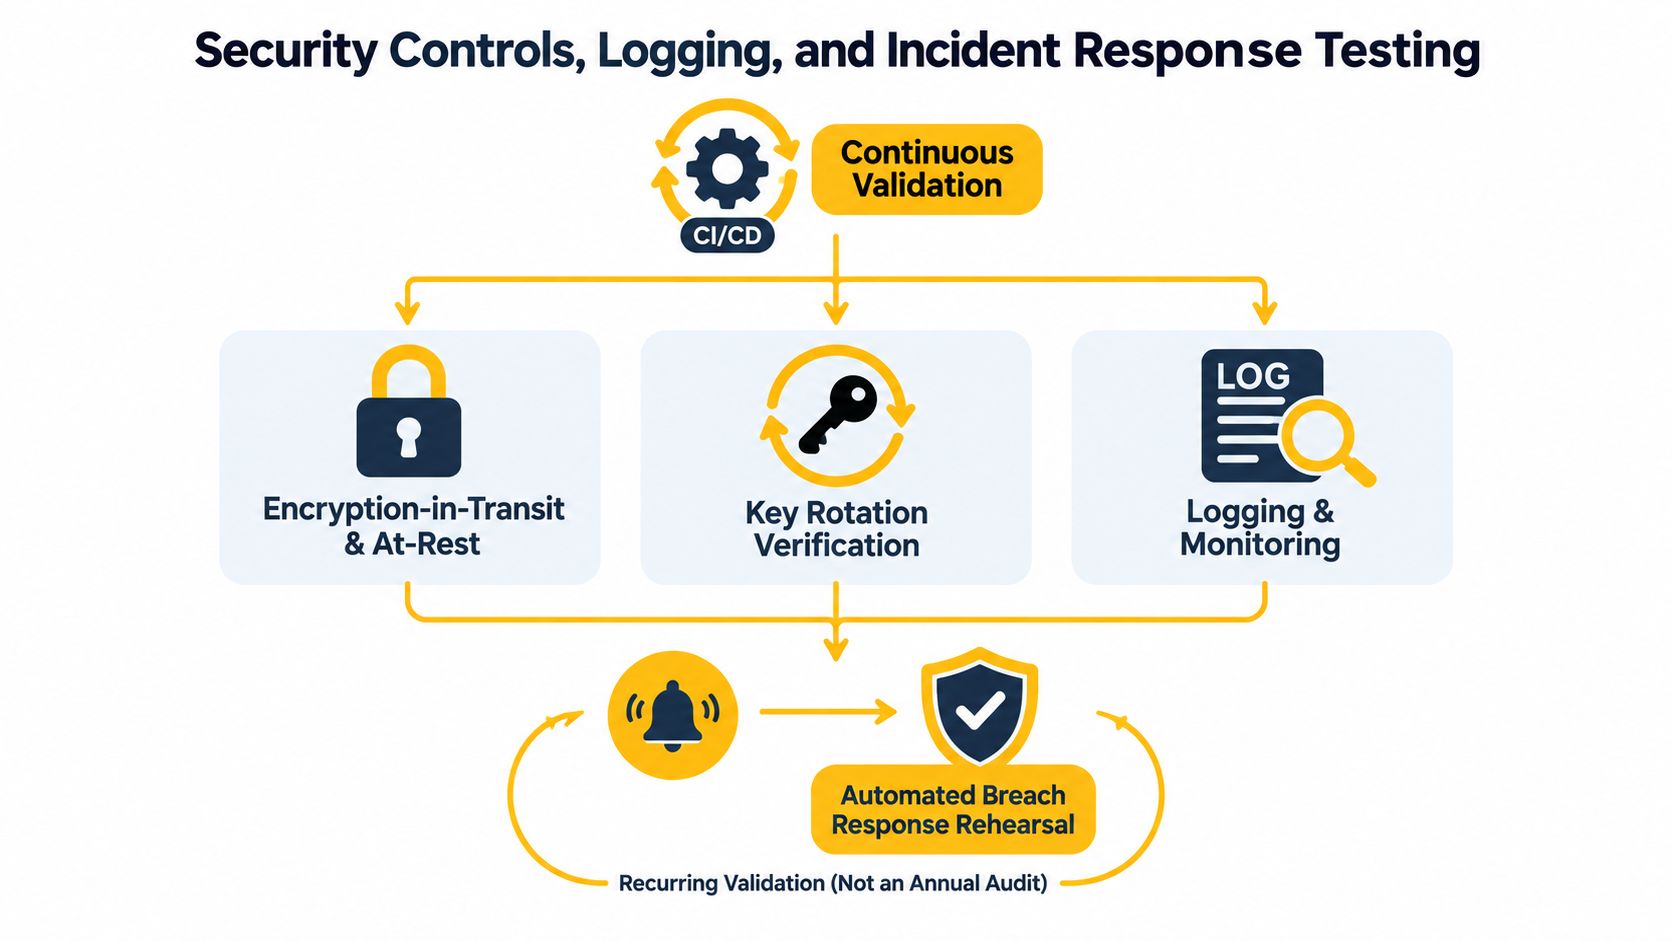
Datenschutzkontrollen scheitern, wenn Sicherheitstests als einmal jährlich durchgeführtes Ereignis behandelt werden. Die UK GDPR ist hier ungewöhnlich explizit. Die ICO sagt, dass Organisationen einen Prozess für regelmäßige Tests, Bewertungen und Evaluierungen der Wirksamkeit von Sicherheitsmaßnahmen haben müssen. Diese Formulierung ist wichtig, da sie wiederkehrende Validierung zu einer rechtlichen Erwartung macht, nicht nur zu guter Ingenieurethik. Der operationale Referenzpunkt ist der ICO-Leitfaden zur Datensicherheit.
Artikel 32 in Aussagen umwandeln
Beginnen Sie mit Aussagen, nicht mit Bestrebungen.
Verschlüsselung während der Übertragung Sensible Pfade lehnen unsicheren Transport ab und zeigen nur genehmigte sichere Pfade an.
Verschlüsselung im Ruhezustand Speicher, die persönliche Daten enthalten, verwenden den erwarteten Schutz auf Speicher- oder Anwendungsebene, und der Schlüsselbesitz ist dokumentiert.
Nachweis der Schlüsselrotation Rotationsereignisse werden protokolliert, sind überprüfbar und mit dem Vermögensinventar verknüpft.
Zugriffssegregation Bevorzugte Rollen sind enger gefasst als Standardbetriebsrollen, und Testkonten dürfen die Grenze nicht überschreiten.
Protokollierungsabdeckung Systeme, die persönliche Daten verarbeiten, geben Zugriffs-, Administrationsaktionen und Fehlermeldungen in einen zentralen Überprüfungsweg aus.
Was als Beweis gesammelt werden soll
Ich bevorzuge Beweise, die ein anderer Ingenieur reproduzieren kann, ohne den ursprünglichen Tester zu fragen, was er gemeint hat.
Gute Beweise umfassen:
- Konfigurationssnapshot zum Testzeitpunkt
- Identität des Ausführenden und Genehmigungskontext
- Testausgabe mit Bestehen- oder Nichtbestehen-Ergebnis
- Verknüpftes Behebungsticket für Fehler
- Erneuter Testergebnis nach der Behebung
Dieser Schritt zur erneuten Prüfung ist wichtig. Eine Sicherheitsüberprüfung ohne Validierung der Behebung ist ein falsches Ende.
Eine bestandene Kontrolle ohne reproduzierbare Beweise ist schwächer als eine fehlgeschlagene Kontrolle mit einem klaren Ticket, Eigentümer und Wiederholungsdatum.
Den Zeitplan für den Vorfall üben
Ihr Vorfallworkflow sollte geübt werden, bevor Sie ihn benötigen. Führen Sie eine Tischübung oder ein geskriptetes Proben von der Alarmierung bis zur Offenlegungsentscheidung durch. Schließen Sie ein Beinahe-Vorfall-Szenario ein, da Teams oft zu sehr auf bestätigte Kompromisse fokussiert sind und die Grauzone, in der die Fakten unvollständig sind, zu wenig testen.
Eine praktische Übung überprüft:
Erkennung Hat die Überwachung ein umsetzbares Signal erzeugt?
Triage Wer klassifiziert, ob persönliche Daten betroffen sein könnten?
Eindämmung Kann das Team den Zugriff einschränken oder eine weitere Exposition schnell stoppen?
Bewertung Welche Datenkategorien, Systeme und Betroffene könnten betroffen sein?
Benachrichtigungsentscheidung Gibt es eine dokumentierte Begründung für die Meldung oder Nichtmeldung?
Beweissicherung Werden Protokolle, Screenshots und Zeitlinienartefakte unveränderlich gespeichert?
Wenn Sie Benutzeraktivitäten über Regionen oder Kanäle hinweg verarbeiten, führen Sie dasselbe Szenario gegen Web-, API- und Support-Workflows durch. Die Lücken sind selten identisch.
Werkzeuglandschaft und Netzwerksetup für konformes Testen
Kein einzelnes Werkzeug macht einen Workflow GDPR-konform. Das ist die erste Kaufregel.
Was Werkzeuge tun können, ist, enge Teile der Kontrollkette zu überprüfen. Sie benötigen weiterhin dokumentierten Umfang, rechtliche Überprüfung, Eigentum und erneute Tests. Für Teams, die soziale Veröffentlichungen, Anzeigenprüfungen, Marktanalysen, SEO-Überwachung oder geoabhängige QA durchführen, ist die Netzwerkschicht ebenfalls wichtig, da der Standort beeinflusst, was der Benutzer sieht und welche Daten verarbeitet werden.
Werkzeugkategorien für GDPR-Konformitätstests
| Werkzeugkategorie | Was es überprüft | Wesentliche Einschränkung |
|---|---|---|
| Datenentdeckungsscanner | Wo persönliche Daten in Datenbanken, Speicher und Protokollen erscheinen | Sie können Kontext, rechtliche Grundlage und nachgelagerte Geschäftsverwendung übersehen |
| Einwilligungs-Workflow-Tools | Bannerstatus, Präferenzaufnahme und Verbreitungssignale | Sie beweisen nicht, dass jeder nachgelagerte Verarbeiter den Status eingehalten hat |
| DSAR-Workflow-Systeme | Erfassung, Routing, Genehmigung und Fallverfolgung | Sie können Retrieval-Lücken in Quellsystemen verbergen |
| Synthetische Datengeneratoren | Reduzierte Exposition in Nicht-Produktionsumgebungen | Sie beheben nicht von selbst schlechte Aufbewahrungs- oder Zugriffskontrollen |
| Zentralisierte Protokollierungsstacks | Auditierbarkeit von Zugriffs-, Änderungs- und Vorfallereignissen | Die Abdeckung ist nur so gut wie die Integrationen, die sie speisen |
Netzwerkauswahl beeinflusst die Testqualität
Wenn Sie regionalspezifische Banner, lokalisierte Anzeigenrendering, länderbasierte Routing oder Kontoschutz benötigen, die je nach Benutzernetzwerk variieren, sollte Ihr Testverkehr dem legitimen Benutzerverkehr aus der relevanten Geografie ähneln.
Hier unterscheiden sich Rechenzentrums-, Wohn- und mobile Ausgänge:
Rechenzentrumsproxies stammen von Hosting-Anbietern. Sie sind nützlich für stabile Automatisierung, aber sie sind oft leichter von Zielsystemen als Nicht-Verbraucherverkehr zu identifizieren.
Wohnproxies leiten durch Haushalts-IP-Räume. Sie können gewöhnliche Browsing-Muster für Regionstests besser nachahmen.
Mobile 4G- und 5G-Proxies leiten durch Carrier-Netzwerke. Sie sind oft schwerer einem bestimmten Benutzer zuzuordnen, da Carrier-Grade NAT es vielen Abonnenten ermöglicht, einen begrenzten IPv4-Pool zu teilen, was den mobilen Verkehr für Reputationssysteme mehr wie normalen Verbraucherverkehr erscheinen lässt. Eine praktische Überprüfung besteht darin, den Ausgang ASN, oder autonomen Systemnummer, zu überprüfen, da ein echter mobiler Ausgang zu einem drahtlosen Carrier-ASN und nicht zu einem Hosting-Unternehmen-ASN aufgelöst werden sollte. Dieses Verhalten wird in dieser Diskussion über CGNAT und mobiles IP-Teilen erklärt.
Für QA- und Compliance-Tests bedeutet das nicht „verwenden Sie überall Mobilgeräte“. Es bedeutet, den Netzwerktyp zu verwenden, der dem Flow entspricht, den Sie validieren, und dies dann zu dokumentieren.
Rotation, Beständigkeit und Protokollwahl
Ihr Testprotokoll sollte die Netzwerkmechanik enthalten:
- IP-Rotation für wiederholte unabhängige Sitzungen
- Sticky Sessions wenn Kontinuität über mehrstufige Workflows wichtig ist
- Austrittsgeografie bis hin zum verwendeten Land oder zur Region
- Protokollwahl, normalerweise HTTP/HTTPS oder SOCKS5
Diese Details beeinflussen das beobachtete Verhalten. SOCKS5 wird häufig für Nicht-Browser-Automatisierung verwendet, und einige Proxy-Setups implementieren Geo-Targeting über Benutzernamen oder Endpunktparameter anstelle des Protokolls selbst. Das ist eine nützliche Testbequemlichkeit, bedeutet aber auch, dass die Reproduzierbarkeit davon abhängt, diese Parameter sorgfältig zu protokollieren, wie in dieser Dokumentation zu SOCKS5 und Geo-Targeting dargelegt.
Wenn Sie eine dokumentierte mobile Option für geo-sensitive QA benötigen, ist ein Beispiel Anleitungen zur Einrichtung der Testumgebung, gepaart mit einem Anbieter wie Evoproxy, der französische mobile 4G-Konnektivität für regionen-genaue Validierung bietet. Richtig eingesetzt ist das nur eine Infrastrukturwahl unter mehreren. Der Compliance-Teil ist die Beweisspur, die Sie um jeden Lauf herum aufbewahren.
Berichtshäufigkeit, Beweisvorlagen und Beispielskripte
Tests werden ernst genommen, wenn die Berichtshäufigkeit langweilig, konsistent und schwer zu bestreiten ist.
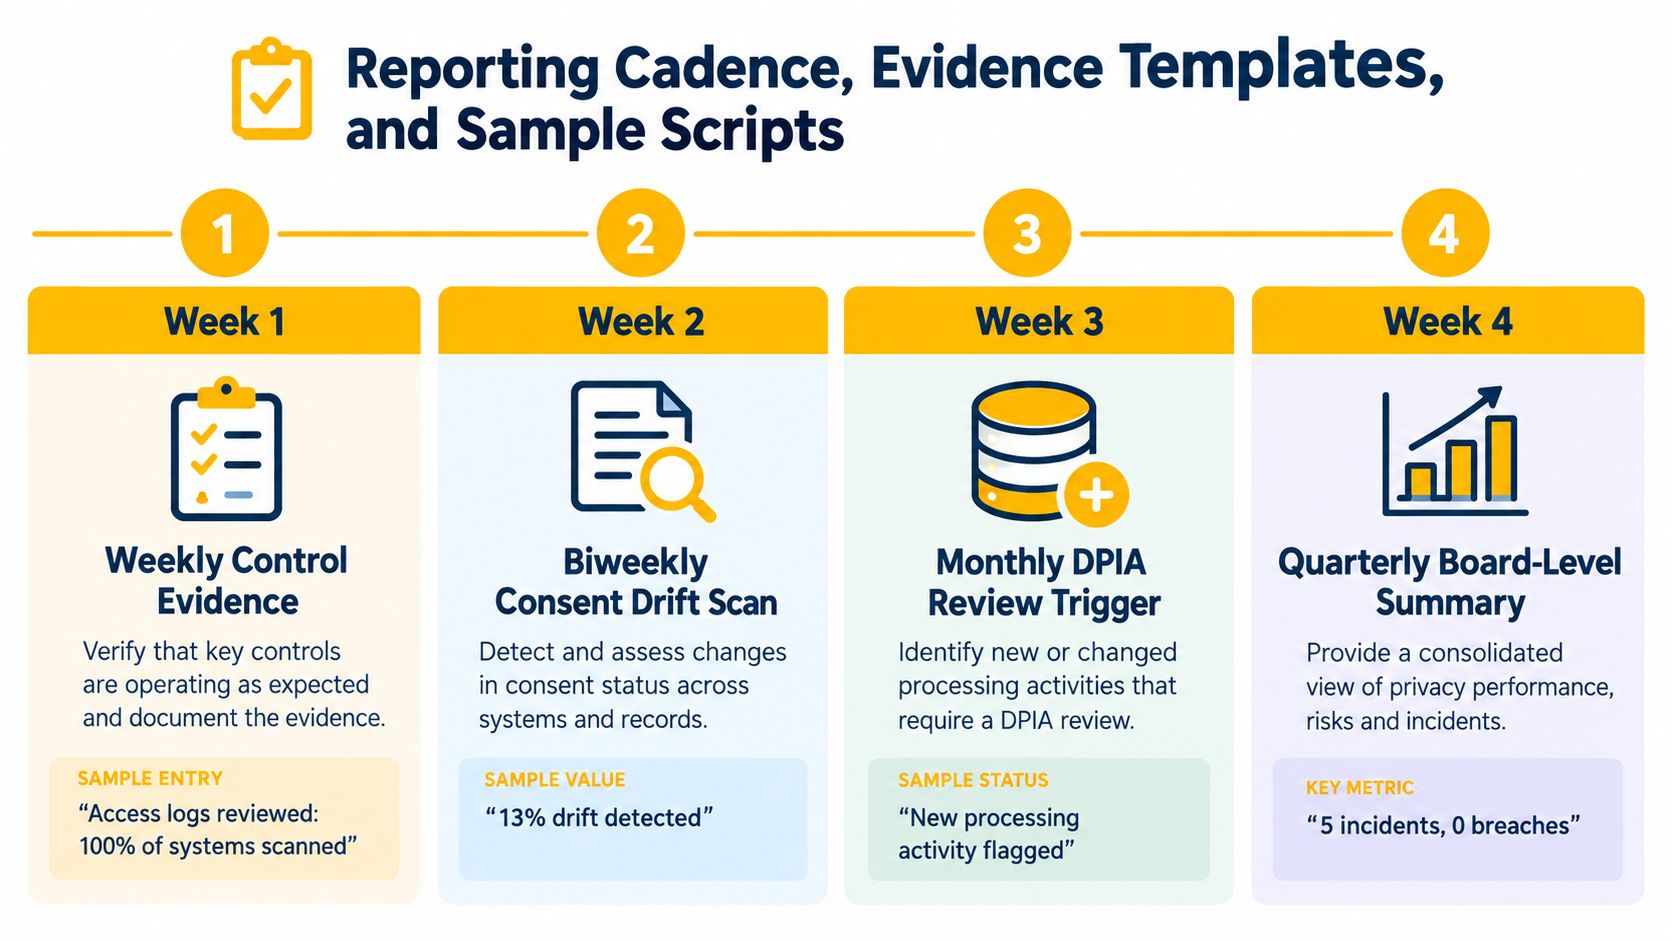
Eine Häufigkeit, die Teams tatsächlich aufrechterhalten können
Verwenden Sie einen kurzen Zyklus, der prüfungsbereite Beweise liefert, ohne den Datenschutz zu einem Nebenprojekt zu machen, das niemand aufrechterhalten kann.
Wöchentliche Beweisüberprüfung Bestätigen Sie, dass die geplanten Kontrolltests durchgeführt wurden, überprüfen Sie Fehler und weisen Sie Behebungsinhaber zu.
Monatliche Verarbeitungsüberprüfung Überprüfen Sie, ob neue Workflows, Anbieter, Regionen oder KI-Nutzungen die DPIA-Position geändert haben.
Vierteljährliche Zusammenfassung für Führungskräfte Fassen Sie den Gesundheitszustand der Kontrollen, ungelöste Risiken, wiederkehrende Fehler-Themen und überfällige Behebungen zusammen.
Minimale Beweisvorlage
Ein praktisches Protokoll benötigt normalerweise diese Felder:
| Feld | Warum es wichtig ist |
|---|---|
| Kontrollinhaber | Jemand muss für Wiederholungen und Abhilfemaßnahmen verantwortlich sein |
| Testumfang | Definiert Systeme, Prozessoren und Identifikatoren im Umfang |
| Assertionslauf | Gibt genau an, was getestet wurde |
| Ergebnis | Bestanden, nicht bestanden oder blockiert |
| Beweisweg | Verweist auf Protokolle, Screenshots, Aufzeichnungen oder Exporte |
| Abhilfemaßnahmeninhaber | Benannt, wer das Problem behebt |
| Retestdatum | Verhindert, dass ein „bekanntes Problem“ dauerhaft wird |
Beispiel für einen Verstoß gegen die Aufbewahrungsrichtlinien
Hier ist der Stil der Skriptausgabe, den ich von einem fehlgeschlagenen Aufbewahrungssweep erwarten würde:
Verstoß gegen die Aufbewahrungsrichtlinien. Die Quellabfrage zielte auf abgelaufene Kunden-Support-Anhänge ab, die älter sind als die dokumentierte Aufbewahrungsgrenze. Das erwartete Ergebnis waren null aktive Datensätze. Das tatsächliche Ergebnis gab Datensätze zurück, die weiterhin im Objektspeicher vorhanden und in der Suche indiziert sind. Die Schwere wurde als hoch eingestuft, da die Löschautomatisierung lief, aber die abgeleiteten Metadaten nicht gelöscht wurden. Das verlinkte Ticket zur Abhilfemaßnahme enthält den Speicherpfad, den Zeitstempel des Laufs, die Identität des Ausführenden und den Konfigurationssnapshot, der für den Test verwendet wurde.
Der Schlüssel ist Reproduzierbarkeit. Jedes Artefakt sollte einen Zeitstempel, die Identität des Ausführenden oder des Dienstkontos, die Konfigurationsversion und einen unveränderlichen Speicherpfad tragen. Halten Sie Testartefakte lange genug, um die Verantwortlichkeit zu unterstützen, wenden Sie jedoch auch Aufbewahrungsrichtlinien auf die Artefakte selbst an.
Wiederkehrende Test-Checkliste und nächste Schritte
Die wiederkehrende Checkliste ist einfach. Die Disziplin ist es nicht.
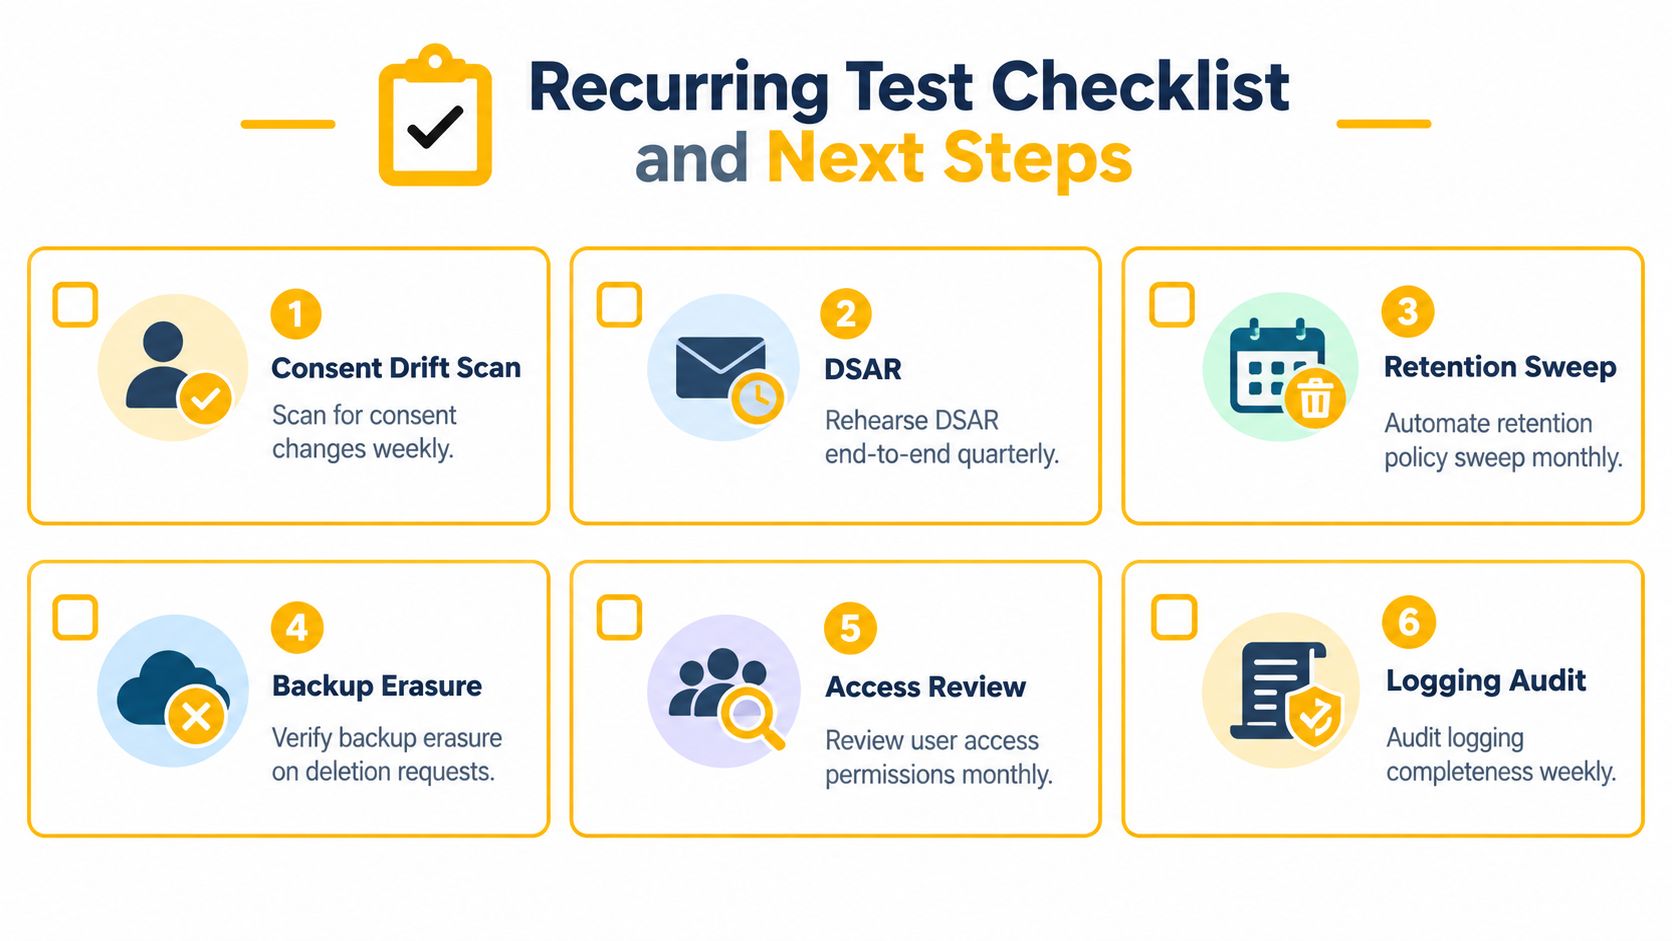
Verwenden Sie einen festen Zeitplan, der Folgendes abdeckt:
- Wöchentliche Einwilligungsdrift-Scans über Banner, SDK-Zustände und nachgelagerte Prozessoren
- Vierteljährliche DSAR-Proben vom Eingang bis zum Export oder zur Löschung
- Monatliche Aufbewahrungssweeps für primäre Speicher, Protokolle und Objektspeicher
- Sicherungs-Löschprüfungen wann immer sich Löschpfade oder Speicherarchitekturen ändern
- Monatliche Zugriffsüberprüfungen für privilegierte und Support-Rollen
- Wöchentliche Protokollintegritätsprüfungen zur Bestätigung, dass die Prüfungsabdeckung vollständig ist
Für geoabhängige Abläufe zeichnen Sie den Netzwerkpfad auf, der verwendet wurde, um lokalisierte Banner, grenzüberschreitende Routen oder regionsspezifische Anfragen zu testen. Dieser Datensatz sollte Sitzungsverhalten, Geografie und Protokollentscheidungen enthalten, neben Ihrem umfassenderen Verweis auf die Compliance-Anforderungen. Wenn Ihre Arbeit von standortgenauer QA abhängt, können mobile 4G-Proxys eine praktische Option sein, da sie das gewöhnliche Verbraucher-Routing besser nachahmen als Rechenzentrums-Ausgänge, insbesondere wenn Sie wiederholbare Tests benötigen, ohne die Prüfspur zu brechen.
Wenn Ihr Team geo-genaue Tests für lokalisierte Einwilligungsbanner, regionale Anzeigenprüfungen oder grenzüberschreitende Benutzerflüsse benötigt, bietet Evoproxy mobile 4G-Infrastruktur, die zu diesen compliance-sensiblen QA-Szenarien passt. Es ist nützlich, wenn Sie dokumentierte Sitzungssteuerung, realistische carrier-basierte Ausgänge und reproduzierbare Regionstests benötigen, ohne die Netzwerkschicht als nachträglichen Gedanken zu behandeln. Sie können die Einrichtungsmöglichkeiten sehen und die Eignung für Ihren Workflow unter Evoproxy bewerten.


