Ihr Dashboard ist stabil, Ihre Sammeljobs laufen seit Wochen, und dann beginnt ein Ziel, CAPTCHAs mitten in einer Kampagne zurückzugeben. Oder Ihr Social-Media-Team bemerkt, dass die Überwachung öffentlicher Profile langsamer geworden ist, während ein Mitbewerber anscheinend dieselben Informationen ohne Unterbrechung sammelt. Die erste Lösung, die viele Teams ausprobieren, ist das Ändern des User-Agent-Headers.
Das kann helfen, aber nur auf der oberflächlichsten Ebene. User-Agent-Rotation ändert die Browser-Identität, die eine Anfrage zu verwenden vorgibt. Es ändert nicht automatisch den IP-Ruf, den TLS-Handshake, das HTTP/2-Verhalten, Cookies, die JavaScript-Umgebung oder die Anforderungszeit, die eine moderne Verteidigung korrelieren kann. Richtig eingesetzt unterstützt es eine kohärente Sitzungsidentität. Wird es als zufälliger Zeichenfolgen-Generator verwendet, kann es einen ansonsten gewöhnlichen Scraper leichter klassifizierbar machen.
Was User-Agent-Rotation 2026 tatsächlich bewirkt
Ein User-Agent ist ein Anfrage-Header, der den angegebenen Browser, das Betriebssystem und die Client-Familie identifiziert. User-Agent-Rotation variiert diesen Wert über Identitäten, sodass ein Sammelsystem nicht jede Anfrage als denselben Client präsentiert. Vollständigere Implementierungen stimmen auch verwandte Hinweise wie Accept-Language und Sec-CH-UA ab, die Details zur Region und zur Browser-Familie beschreiben.
Das nützliche mentale Modell ist ein Stapel. Die Proxy-IP und ASN liefern die Netzwerkidentität, der User-Agent und Begleit-Header liefern die angegebene Browser-Identität, und das Verhalten liefert den stärksten Kontext. Eine Anfrage, die vorgibt, von einem aktuellen Desktop-Browser zu kommen, aber aus einem Datacenter-Bereich mit niedrigem Ruf ankommt, eine inkompatible TLS-Signatur verwendet und Seiten in maschinenähnlichen Intervallen anfordert, sieht immer noch inkonsistent aus.
Historische Verkehrsforschung zeigt, warum feste Identifikatoren eine schwache betriebliche Wahl wurden. Eine Studie von SIGCOMM IMC 2017 ergab, dass die häufigsten User-Agents nur 26 % des Verkehrs ausmachten und 94.876 einzigartige User-Agent-Zeichenfolgen über mehr als 40 Millionen HTTP-Flüsse in einem Datensatz zur Erkennung bösartiger Aktivitäten identifiziert wurden. Diese Ergebnisse veranschaulichen, wie fragmentiert der echte Client-Verkehr sein kann, aber sie bedeuten nicht, dass eine große zufällige Liste automatisch realistisch ist. Die praktische Lektion besteht darin, zu vermeiden, jede Anfrage mit einem fest codierten Label zu präsentieren, während jede ausgewählte Identität intern konsistent bleibt. Die SIGCOMM IMC-Studie liefert den zugrunde liegenden historischen Kontext.
Praktische Regel: Rotieren Sie vollständige browserähnliche Identitäten zwischen Sitzungen, nicht isolierte Zeichenfolgen zwischen benachbarten Anfragen.
Wobei es hilft
Die Rotation kann einfache Regeln reduzieren, die ein wiederholtes Bibliotheksstandard oder eine kleine, statische Menge von Client-Labels ablehnen. Sie kann auch den Verkehr über Browser-Familien und Geräte-Kategorien verteilen, wenn Ihr legitimer Arbeitsablauf mehrere Zielgruppen repräsentiert, wie regionale Anzeigenüberprüfung, mobile QA oder Marktforschung.
Es wird ein Missverhältnis auf der Transportschicht nicht lösen. Neueste Hinweise berichten, dass unter 54.945 einzigartigen User-Agents 51.268 oder 93 % als Bots durch eine Methode zur Kohärenz von User-Agents identifiziert wurden, was zeigt, wie oft ein plausibel aussehender Header mit dem Rest einer Anfrage in Konflikt steht. Dieselben Hinweise besagen, dass gegen stärkere Verteidigungen die User-Agent-Rotation allein ungefähr nichts beiträgt, da TLS- und Browser-Fingerabdrücke mehr Gewicht haben. Die praktische Analyse der User-Agent-Rotation macht diese Einschränkung deutlich.
Behandeln Sie den Header als Anspruch, nicht als Verkleidung. Wenn der Rest Ihres Clients den Anspruch nicht unterstützen kann, fügt die Rotation nur Rauschen hinzu, ohne Vertrauen zu schaffen.
Der Anfrage-Fingerabdruck und warum Header allein nicht ausreichen
Ein moderner Anfrage-Fingerabdruck enthält mehrere Signale, die Verteidiger gemeinsam bewerten können. Der sichtbare User-Agent ist nur eines davon.
Die Schichten, die übereinstimmen müssen
Beginnen Sie mit dem Netzwerkpfad. Die IP-Subnetz, ASN und Geografie sollten für das Browserprofil und die Aufgabe sinnvoll sein. Eine Desktop-Browser-Behauptung aus einem Mobilfunknetz kann für einen Teil des Verkehrs plausibel sein, wird jedoch weniger plausibel, wenn jedes andere Signal Desktop sagt. Ein behaupteter lokaler Benutzer sollte auch nicht während einer Sitzung zwischen inkompatiblen Regionen springen.
Der TLS-Handshake kommt als Nächstes. JA3 und JA4 sind Abkürzungen für Methoden zur Beschreibung der TLS-Verhandlung eines Clients. Sie können offenbaren, dass eine Anfrage von einer generischen HTTP-Bibliothek erstellt wurde, selbst wenn ihr Header sagt, dass es sich um einen vertrauten Browser handelt. HTTP/2-Einstellungen, Verbindungswiederverwendung, Header-Reihenfolge und Kompressionsverhandlung fügen eine weitere Schicht hinzu.
Dann kommen die browserbezogenen Signale. Sec-CH-UA, Sec-CH-UA-Mobile und Sec-CH-UA-Platform sollten mit der Hauptzeichenfolge übereinstimmen. Accept-Language sollte zur angegebenen Region passen. Cookies sollten wie eine Browsersitzung bestehen bleiben, während die Ansichtsfensterabmessungen, die JavaScript-Ausführung und die Navigationszeit die gleiche Geräteklasse beschreiben sollten.
Eine Desktop-Chrome-Zeichenfolge ohne kohärente Client-Hinweise, eine ungewöhnliche Header-Reihenfolge und ein generisches TLS-Profil können schnell markiert werden. Nur die Zeichenfolge zu ändern, behebt diese Widersprüche nicht. Teams, die sich mit dieser breiteren Schicht befassen, sollten Hinweise zum Schutz des Fingerabdrucks als separate ingenieurtechnische Herausforderung behandeln, anstatt anzunehmen, dass Header das Problem lösen.
| Signal | Niedrigaufwendige Scraper-Anfrage | Browserähnliche Anfrage |
|---|---|---|
| User-Agent | Eine kopierte Zeichenfolge für jede Aufgabe | Aktuelle Zeichenfolge aus einem gepflegten Profil ausgewählt |
| Client-Hinweise | Fehlend oder inkonsistent | Entspricht der Browser-Familie, Plattform und mobilem Zustand |
| Locale | Feste Sprache, die nicht mit dem Ziel verbunden ist | Accept-Language passt zur ausgewählten Geografie |
| TLS | Generischer Bibliotheks-Handshake | Handshake, der vom angegebenen Client unterstützt wird |
| Header-Reihenfolge | Standardreihenfolge der Bibliothek | Konsistent mit der Client-Implementierung |
| Cookies | Oft neu erstellt oder verworfen | Für die Sitzung erhalten |
| Timing | Identische, schnelle Intervalle | Anforderungs-Taktung folgt dem Arbeitsablauf |
| IP-Identität | Statische oder nicht übereinstimmende Abgangs-IP | Proxy-Geografie und Sitzungsverhalten passen zum Profil |
Der wichtige Unterschied besteht zwischen Ändern eines Labels und Aufrechterhalten einer Identität. Die User-Agent-Rotation verdient ihren Platz nur, wenn das ausgewählte Label mit dem Netzwerk, dem Protokoll und dem Browserverhalten darum herum übereinstimmt.
Aufbau eines realistischen User-Agent-Pools
Ein nützlicher Pool ist klein, aktuell und intern konsistent. Das Kopieren einer langen Liste aus einem alten Snippet schafft Wartungsarbeit und erhöht die Wahrscheinlichkeit, dass ein Profil eine Browser-Version, ein Betriebssystem oder eine Engine-Kombination beansprucht, die nicht mehr sinnvoll ist.
Beginnen Sie mit Profilen, nicht mit Zeichenfolgen
Holen Sie sich aktuelle Browser-Zeichenfolgen aus einer gepflegten Quelle und entfernen Sie dann Einträge, die veraltet oder strukturell inkonsistent sind. Ein praktischer Produktionsleitfaden empfiehlt 5 bis 15 gut gepflegte, marktanteilsgewichtete User-Agents, wobei Desktop-Chrome global mehr Gewicht hat und Safari für auf die USA ausgerichteten Verkehr mehr Gewicht erhält. Der Leitfaden zur User-Agent-Rotation betont auch, dass eine kleine Menge konsistenter Profile nützlicher ist als eine große Sammlung alter Werte.
Für jedes Profil speichern Sie ein vollständiges Bundle:
- Hauptidentität: User-Agent, Browser-Familie, Plattform und mobiler Zustand.
- Locale-Signale:
Accept-Languageund die beabsichtigte Geografie. - Client-Hinweise:
Sec-CH-UA,Sec-CH-UA-MobileundSec-CH-UA-Platform. - Navigationsmetadaten: Ein kohärentes
Sec-Fetch-*Set für den Anfrage-Typ. - Transportunterstützung: Ein Client, der in der Lage ist, einen Protokoll-Fingerabdruck zu erzeugen, der zum Profil passt.
Gewichten Sie den Pool, anstatt gleichmäßig auszuwählen. Desktop-Browser-Profile können mehr Verkehr erhalten, wenn dies Ihre Zielgruppe widerspiegelt. Mobile Profile sollten für mobile Arbeitsabläufe ausgewählt werden, nicht weil sie weniger überprüft erscheinen.
Geben Sie ein Bundle zurück
Ein minimales Python-Muster kann ein Profilobjekt anstelle eines nackten Headers zurückgeben:
import random
profiles = [ { "name": "desktop_chrome", "weight": 7, "headers": { "User-Agent": "CURRENT_DESKTOP_CHROME", "Accept-Language": "de-DE,de;q=0.9", "Sec-CH-UA": "MATCHING_CHROME_HINTS", "Sec-CH-UA-Mobile": "?0", "Sec-CH-UA-Platform": '"Windows"' } }, { "name": "mobile_safari", "weight": 2, "headers": { "User-Agent": "CURRENT_IPHONE_SAFARI", "Accept-Language": "de-DE,de;q=0.9" } } ]
def choose_profile(): return random.choices( profiles, weights=[p["weight"] for p in profiles], k=1 )[0]
In Node kann die gleiche Idee absichtlich einfach bleiben:
const profiles = [ { name: "desktop_chrome", weight: 7, headers: { "user-agent": "CURRENT_DESKTOP_CHROME", "accept-language": "de-DE,de;q=0.9", "sec-ch-ua": "MATCHING_CHROME_HINTS", "sec-ch-ua-mobile": "?0", "sec-ch-ua-platform": ""Windows"" } }, { name: "mobile_safari", weight: 2, headers: { "user-agent": "CURRENT_IPHONE_SAFARI", "accept-language": "de-DE,de;q=0.9" } } ];
function chooseProfile() { const total = profiles.reduce((sum, p) => sum + p.weight, 0); let point = Math.random() * total; for (const profile of profiles) { point -= profile.weight; if (point <= 0) return profile; } return profiles[profiles.length - 1]; }
Rotieren Sie keine mobile Identität durch eine Desktop-Sitzung. Hängen Sie keine Chrome-Client-Hinweise an eine andere Browserfamilie an. Diese kleinen Unterschiede sind schädlicher als die Verwendung eines einzigen, ehrlichen Profils für ein Ziel mit geringem Widerstand.
Benutzer-Agent-Rotation mit Proxy-Rotation kombinieren
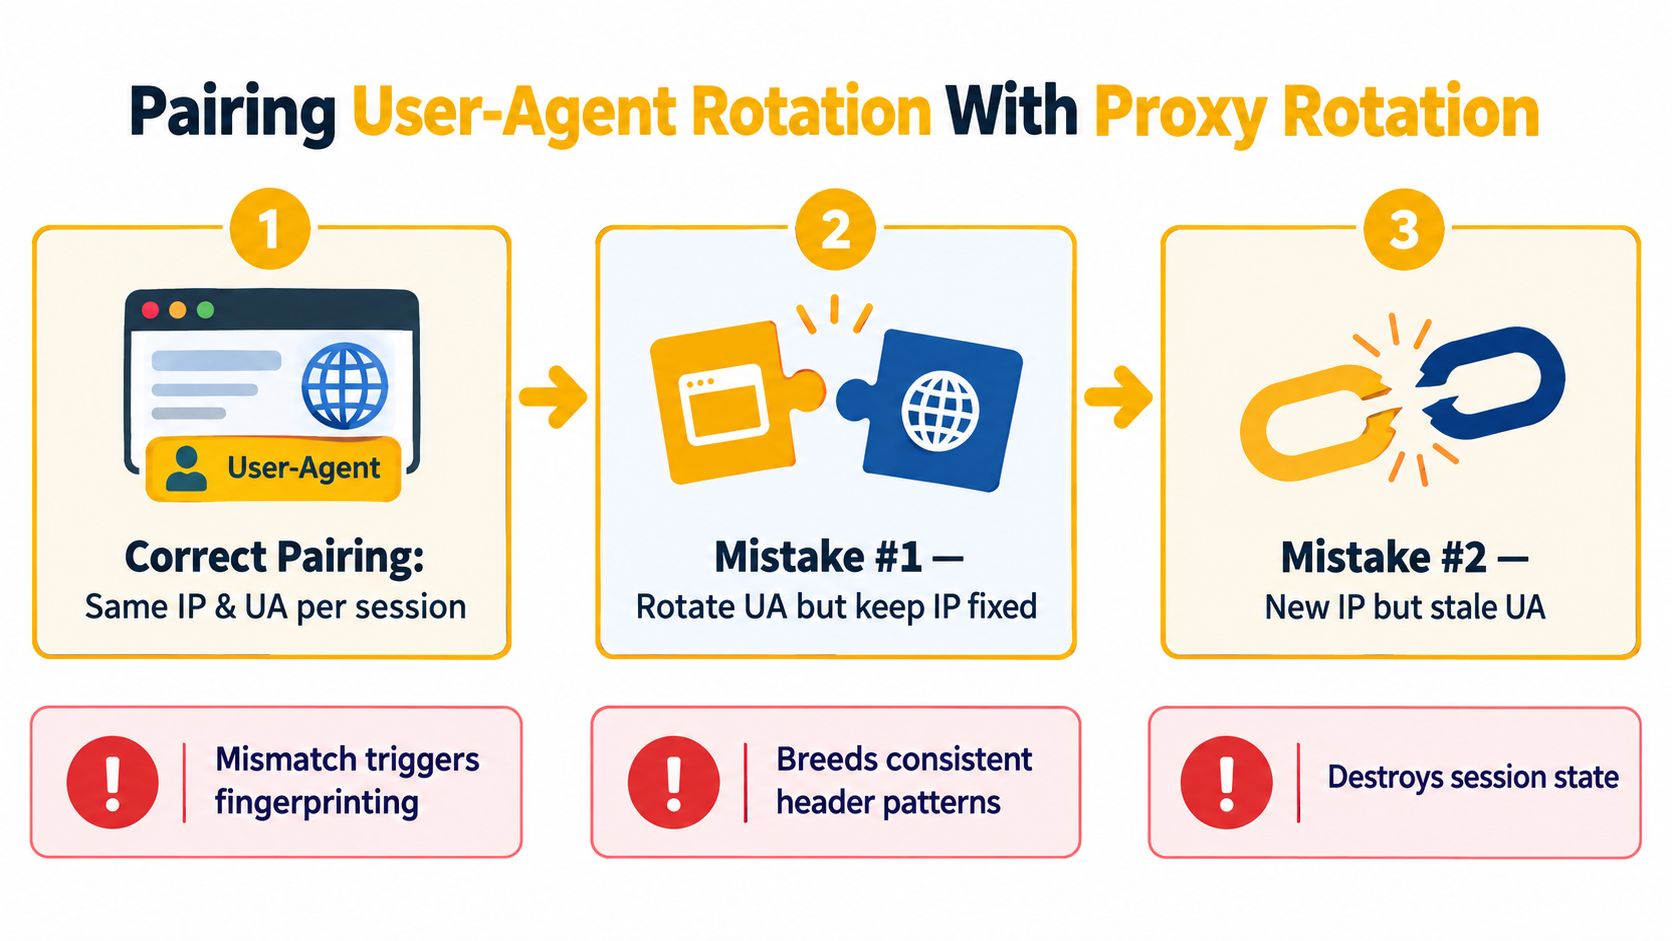
Der Benutzer-Agent und die Ausgangs-IP sollten als eine Identität behandelt werden. Das Rotieren des Headers bei gleichbleibender statischer Rechenzentrumsadresse schafft einen wiederholten Netzwerkursprung mit wechselnden Browseransprüchen. Das Rotieren des Proxys bei Festlegung eines Browser-Builds schafft das gegenteilige Muster. Keines ist automatisch falsch, aber beide müssen mit dem Workflow übereinstimmen, den Sie modellieren.
Proxy-Kategorien haben unterschiedliche Vor- und Nachteile. Rechenzentrums-Proxys sind im Allgemeinen schnell und wirtschaftlich für öffentliche, niedrigschwellige Seiten, bei denen das Ziel die IP-Reputation nicht stark bewertet. Residential-Proxys nutzen Verbraucher-Netzwerk-Ausgänge und können geografisch verteilten Haushaltsverkehr besser anpassen. Mobile Proxys nutzen 4G, 5G oder verwandte Carrier-Konnektivität, die schwerer zu blockieren sein kann, da die Adressen zu Mobilfunknetzen gehören und die Verkehrsströme echter Abonnenten teilen.
Mobile Netzwerke bringen auch eine spezifische Komplikation mit sich, Carrier-Grade NAT oder CGNAT. Es ermöglicht vielen Abonnenten, eine öffentliche IPv4-Adresse zu teilen, und die IETF hat den 100.64.0.0/10 gemeinsamen Adressraum für diese Carrier-Ebene in RFC 6598 reserviert. Die Erklärung von CGNAT und gemeinsamen mobilen IPs ist nützlich, um zu interpretieren, warum eine IP viele nicht verwandte Benutzer darstellen kann. Gemeinsame Carrier-Adressen können die Plausibilität verbessern, bedeuten jedoch auch, dass die IP-Reputation kein perfektes Maß für das Verhalten eines Betreibers ist.
Identitäten an Sitzungen binden
Eine sticky session bewahrt die gleiche Ausgangs-IP für einen definierten Zeitraum. Eine rotierende Sitzung ändert die Ausgangsadresse zwischen Anfragen oder nach einem konfigurierten Intervall. HTTP und SOCKS5 sind gängige Weiterleitungsfamilien. SOCKS5 funktioniert auf der Transportschicht über verschiedene Anwendungsprotokolle hinweg, während HTTP-Proxys häufig für Webverkehr verwendet werden. HTTP Keep-Alive kann auch eine Ausgangs-IP innerhalb einer TCP-Verbindung bewahren, sodass eine neue Verbindung erforderlich sein kann, bevor eine neue Adresse erscheint. Diese Übersicht über Proxy-Protokolle behandelt diese verbindungsbezogenen Details.
Ein kleiner Python-Helfer kann das Profil und den Proxy-Sitzungsschlüssel binden:
import uuid
class IdentitySession: def init(self, profile, proxy_endpoint): self.session_key = str(uuid.uuid4()) self.profile = profile self.proxy = f"{proxy_endpoint}?session={self.session_key}"
def request_options(self): return { "headers": self.profile["headers"], "proxies": { "http": self.proxy, "https": self.proxy } }
In Node halten Sie die gleiche Zuordnung an der Browser- oder Kontextgrenze:
function createIdentity(profile, proxyEndpoint) {
const sessionId = crypto.randomUUID();
return {
sessionId,
profile,
proxy: ${proxyEndpoint}?session=${sessionId},
signal: AbortSignal.timeout(120000)
};
}
Verwenden Sie Residential- oder Mobile-Ausgänge, wenn IP-Reputation, Geografie oder Carrier-Kontext wichtig sind. Rechenzentrums-Ausgänge haben immer noch ihren Platz für niedrigschwellige Erhebungen, interne QA und Arbeitslasten, bei denen Geschwindigkeit und Kosten wichtiger sind als die Ähnlichkeit zum Verbraucher-Netzwerk. Befolgen Sie die Zugriffsregeln des Ziels und halten Sie die Erhebung auf legitime, autorisierte Zwecke beschränkt. Für Routing-Mechaniken bietet die Anleitung zu rotierenden Proxy-Servern einen nützlichen Bezug.
Eine Identität pro Sitzung anstelle von pro Anfrage halten
Der Reflex, bei jeder Anfrage zu rotieren, ist normalerweise kontraproduktiv. Ein echter Browser wechselt zwischen zwei Seitenaufrufen nicht von einem Browser-Build zu einem anderen, während der Scraper, der bei jedem GET die Identitäten wechselt, eine klare Sitzungsanomalie erzeugt.
Eine Sitzung trägt den Zustand über Cookies hinaus. Die TLS-Verbindung kann wiederverwendet werden, die Header-Reihenfolge bleibt stabil, Client-Hinweise beschreiben eine Browserfamilie, und Ansichten oder JavaScript-Ergebnisse repräsentieren weiterhin ein Gerät. Wenn die erste Anfrage Desktop Chrome beansprucht und die nächste Mobile Safari beansprucht, während dieselben Cookies und Verbindungen verwendet werden, hat der Server eine einfache Inkonsistenz zu bewerten.
Ein Sitzungslevel-Muster
Halten Sie die Identität innerhalb des Sitzungsobjekts unveränderlich:
import requests
class StickyIdentity: def init(self, profile, proxy): self.session = requests.Session() self.profile = profile self.proxy = proxy self.session.headers.update(profile["headers"])
def get(self, url, **kwargs): kwargs.setdefault("proxies", { "http": self.proxy, "https": self.proxy }) return self.session.get(url, **kwargs)
identity = StickyIdentity(profile, proxy) response = identity.get("https://target.example/page")
Das Node-Äquivalent kann einen Browserkontext auf eine Identität beschränken und ihn sauber abbrechen:
async function runIdentity(browser, profile, proxy, work) { const controller = new AbortController(); const context = await browser.newContext({ proxy, extraHTTPHeaders: profile.headers, userAgent: profile.headers["user-agent"] });
try { return await work(context, controller.signal); } finally { controller.abort(); await context.close(); } }
Der praktische Leitfaden zur Sitzungspersistenz erklärt, warum ein sticky Routing-Modus sich von der Anfrageebene-Rotation unterscheidet. Der Sitzungsschlüssel, Cookies, der Proxy-Routen und das Header-Bündel sollten zusammen bewegt werden.
| Dimension | Bei jeder Anfrage rotieren | Pro Sitzung rotieren | Hinweise |
|---|---|---|---|
| Identitätskontinuität | Schlecht | Stark | Sitzungszustand erwartet Kontinuität |
| Implementierung | Einfach | Überlegter | Speichern Sie ein vollständiges Profilobjekt |
| Erkennungsrisiko | Höher, wenn der Zustand anhält | Geringer, wenn die Signale übereinstimmen | Kontext ist wichtiger als Zufälligkeit |
| Beste Passform | Zustandslos, niedrigschwellige Überprüfungen | Durchsuchen, Anmelden, Warenkorb und Seitenreisen | Verwenden Sie die kleinste Identitätsgrenze, die passt |
| Ausnahmen | Breite Stichproben über unabhängige Kontexte | Standard für normale Besuche | Werbeüberprüfung kann viele geo-Identitäten erfordern |
Die Rotation pro Anfrage hat immer noch enge Anwendungen, wie unabhängige Werbeüberprüfungen an vielen Standorten, bei denen jede Anfrage eine separate Beobachtung darstellt. Es sollte nicht die Standardmethode für einen mehrseitigen Besuch, einen authentifizierten Workflow oder eine Aufgabe sein, bei der Cookies und Navigationsverlauf wichtig sind.
Testen, Überwachen und Erkennen von Fingerabdruckdrift
Ein Rotationssystem benötigt Beobachtbarkeit. Eine Anfrage, die HTTP-Erfolg zurückgibt, ist nicht genug, wenn der Body eine Herausforderung, eine unvollständige Seite oder ein verändertes Ergebnis ist. Überwachen Sie die Identität als Produktionsabhängigkeit, nicht als Header-Wörterbuch, das in einem Worker versteckt ist.
Verfolgen Sie drei betriebliche Signale
Zuerst messen Sie die Erfolgsquote nach Benutzer-Agent-Familie. Ein plötzlicher Rückgang bei einem Profil deutet normalerweise auf veraltete Browser-Metadaten, einen fehlerhaften Pooleintrag oder eine Diskrepanz mit der zugehörigen Proxy-Route hin. Zweitens verfolgen Sie CAPTCHA- oder Sperrantworten vom ersten Kontakt bis zum frühen Teil einer Sitzung. Ein Anstieg kurz nach Beginn einer neuen Identität deutet oft auf ein IP- oder Transportproblem hin, anstatt auf einen fehlenden String.
Drittens, zeichnen Sie Fingerprint-Drift auf. Vergleichen Sie die deklarierte Browser-Familie und Plattform mit dem Verhalten des TLS-Clients, der HTTP-Version, der Header-Reihenfolge und den verfügbaren Client-Hinweisen. Wenn Ihr Client einen aktuellen Browser angibt, aber einen bibliotheksförmigen Handshake ausgibt, markieren Sie diese Identität als ungesund, anstatt sie wiederholt zu versuchen.
Der bereitgestellte Feldbenchmark gibt eine klare Warnung vor oberflächlichen Lösungen. Bei einem 252-URL-Fixture-Set erreichten Python-Anfragen mit Benutzer-Agent-Rotation eine Erfolgsquote von 37,3%, während ein Client, der Chrome 131 nachahmte, 78,2% erreichte. Der Benchmark-Bericht zeigt, warum eine tiefere Browser-Ausrichtung wichtiger sein kann als das Ändern des sichtbaren Headers.
Alerts umsetzbar machen
Verwenden Sie Schwellenwerte, die Ihre eigene Basislinie widerspiegeln, anstatt die eines anderen zu kopieren. Zum Beispiel:
- Pool-Gesundheit: Warnen Sie, wenn eine Browser-Familie unter ihrem normalen Basiswert über eine längere Probezeit abschneidet.
- Frühe Herausforderungsrate: Quarantäne eine Identität, wenn CAPTCHAs sofort nach der Sitzungscreation erscheinen.
- Transport-Diskrepanz: Behandeln Sie ein TLS-Client-Hello, das dem angegebenen Browser widerspricht, als schwerwiegenden Fehler.
- Proxy-Diagnose: Wenn jedes Profil auf einer Route fehlschlägt, aber anderswo funktioniert, untersuchen Sie zuerst die Proxy-Ebene.
- Inhaltsvalidierung: Vergleichen Sie die erwartete Seitenstruktur, nicht nur die Statuscodes.
Ein kompaktes Ereignisformat reicht für eine Metriken-Pipeline:
{ "metric": "collector.identity_request", "ua_family": "desktop_chrome", "proxy_type": "mobile", "geo": "target_locale", "status_class": "success", "captcha": false, "tls_profile": "browser_aligned", "header_order": "expected" }
Führen Sie A/B-Tests mit einem aktuellen Pool und einer absichtlich engen Kontrollgruppe durch. Ziehen Sie veraltete Einträge dynamisch zurück, indem Sie sie in der gemeinsamen Konfiguration als ungesund markieren, und ersetzen Sie sie dann, ohne jeden Worker neu bereitzustellen. Wenn Fehler eine ASN, Geografie oder Proxy-Sitzung verfolgen, anstatt eine Benutzer-Agent-Familie, hören Sie auf, Header zu bearbeiten, und beheben Sie Routing, Reputation oder Sitzungsgrenzen.
Best Practices-Checkliste und wo es als Nächstes hingeht
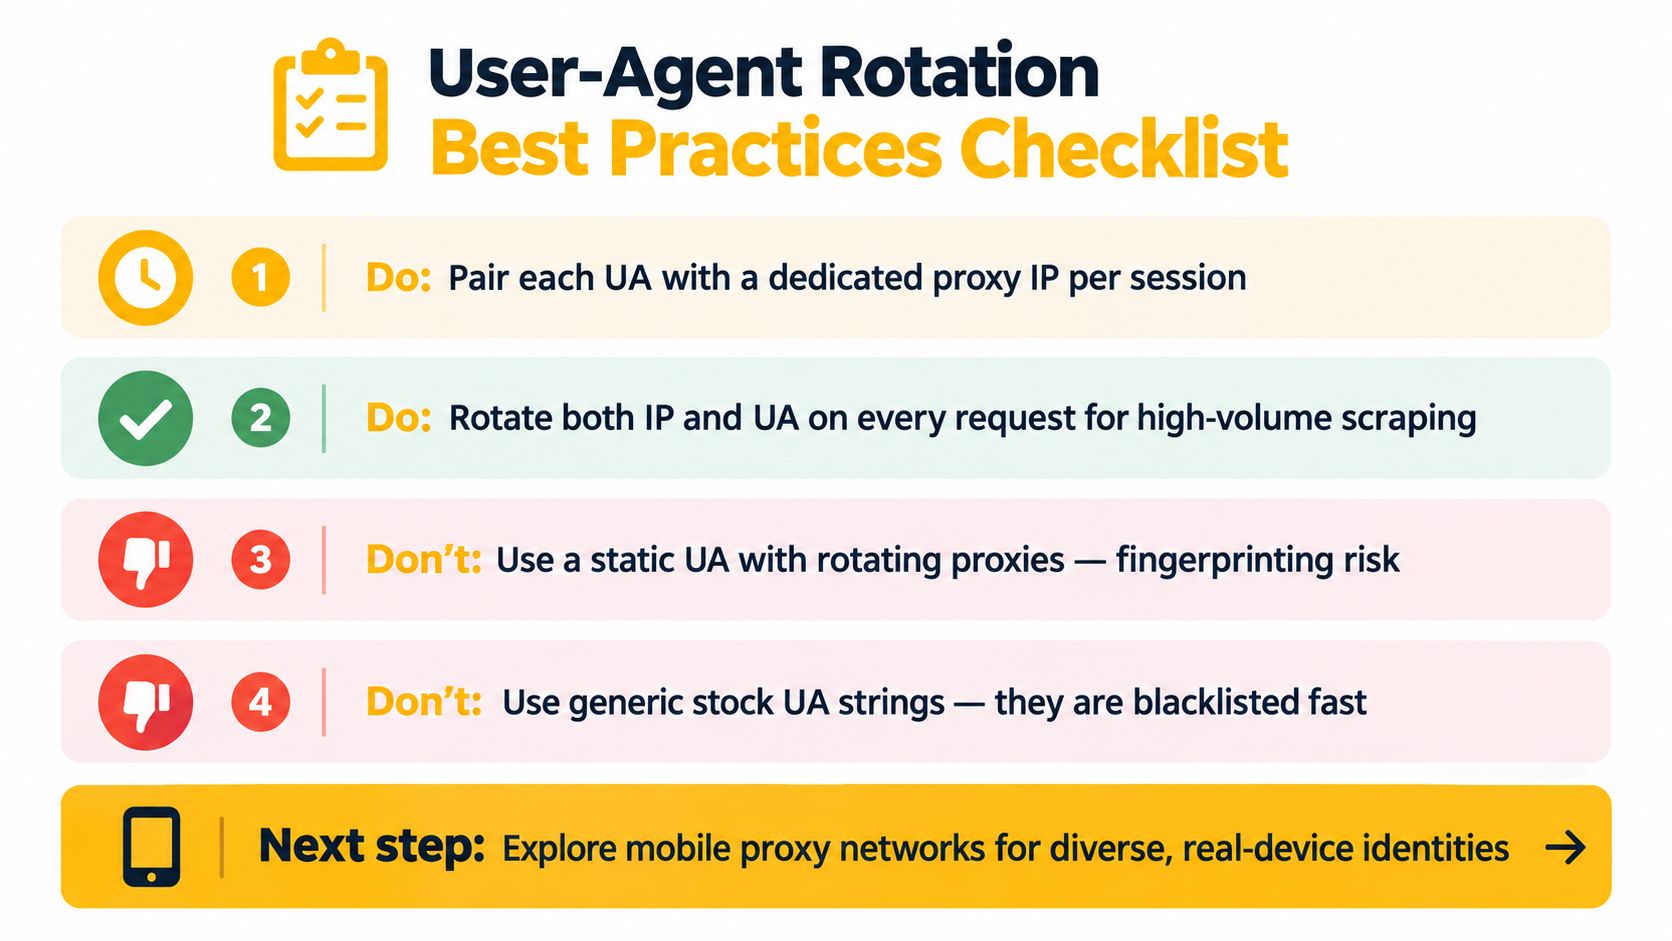
Die Rotation von Benutzer-Agenten funktioniert, wenn sie ein kohärentes Identitätsmodell unterstützt. Sie schlägt fehl, wenn Teams sie als kosmetische Änderung betrachten, die nach dem Rest der Anfrage angewendet wird, der bereits dem Anspruch widersprochen hat.
Identitäts-Hygiene
- Netzwerk abgleichen: Wählen Sie eine Proxy-Geografie und Netzwerk-Kategorie, die zum Browser-Profil und Anwendungsfall passen.
- Protokoll abgleichen: Halten Sie TLS-, HTTP/2-Verhalten, Header-Reihenfolge und Client-Hinweise mit dem angegebenen Browser kompatibel.
- Locale abgleichen: Richten Sie
Accept-Language, Zielgeografie und Browser-Plattform aus, anstatt nicht verwandte Signale zu mischen. - Code-Pfade überprüfen: Suchen Sie nach einem Desktop-Benutzer-Agent, der mit einer mobilen Route gepaart ist, einem Chrome-String ohne übereinstimmendes
Sec-CH-UAund jeglicher Header-Änderung innerhalb einer aktiven Sitzung.
Pool-Management
Halten Sie einen kurzen, aktuellen Pool statt eines riesigen Archivs. Gewichten Sie Profile entsprechend dem Verkehr, den Sie legitim repräsentieren, ziehen Sie veraltete Versionen zurück und speichern Sie vollständige Bündel mit Metadaten. Ein Profil sollte seine erwartete Plattform, mobilen Zustand, Locale und Transportanforderungen enthalten.
Generische Standard-Strings sind eine schlechte Grundlage, da sie oft die begleitenden Header und das Protokollverhalten fehlen, die sie glaubwürdig machen. Die historischen Verkehrsdaten und die jüngsten Kohärenzfunde weisen in dieselbe Richtung. Diversität ist wichtig, aber Konsistenz ist wichtiger.
Sitzungsdisziplin und Überwachung
- Verwenden Sie eine Identität pro Besuch: Halten Sie den Benutzer-Agent, begleitende Header, Cookies und die Proxy-Sitzung zusammen.
- Rotieren Sie an logischen Grenzen: Ändern Sie Identitäten zwischen unabhängigen Aufgaben, Geografien oder Sitzungen, nicht zwischen zwei verknüpften Seitenanfragen.
- Inhaltsqualität messen: Erkennen Sie Herausforderungen und degradierte Seiten, auch wenn der Server einen erfolgreichen Status zurückgibt.
- Drift quarantänisieren: Entfernen Sie Profile, die Transport-Diskrepanzen oder frühes Herausforderungsverhalten zeigen.
- Autorisierung respektieren: Verwenden Sie Automatisierung für legitime Forschung, QA, Anzeigenüberprüfung, Preisüberwachung, Markenschutz und Kontobetrieb, die den geltenden Plattformregeln entsprechen.
Für Teams, die soziale Daten sammeln oder Affiliate- und Werbeflüsse in großem Maßstab validieren, kann mobile 4G-Konnektivität einen angemesseneren IP-Schicht-Kontext bieten als eine generische Rechenzentrumsroute. Evoproxy bietet konfigurierbare mobile Proxy-Sitzungen, einschließlich zeitbasierter Rotation und sitzungsorientierter Routing, damit Sie testen können, ob carrier-basierter Egress zu Ihrem Identitätsmodell passt, ohne dass die Benutzer-Agent-Schicht die gesamte Last trägt.
Evoproxy bietet mobile 4G-Proxy-Konnektivität für Arbeitsabläufe wie soziale Medienoperationen, geoabhängige QA, Marktforschung und Affiliate-Überprüfung, mit konfigurierbarem Sitzungs- und Rotationsverhalten. Besuchen Sie Evoproxy, um das mobile IP-Routing neben Ihrer Browser-Profil-Strategie zu bewerten und einen konsistenteren Identitätsstapel aufzubauen.


