Eine Kampagne steht kurz vor dem Start, ein Checkout-Prozess wird neu geschrieben, oder ein mobiles App-Team muss das Verhalten der API in verschiedenen Regionen validieren. Das Verkehrsmodell ist klar genug. Die Entscheidung über die Werkzeuge ist es normalerweise nicht. Sie können ein Code-first-Framework, einen GUI-gesteuerten Recorder, ein Open-Source-Arbeitstier oder eine verwaltete Plattform wählen, die den Großteil der Infrastruktur verbirgt. Jede Wahl beeinflusst, wie schnell Sie Tests erstellen können, wie einfach Sie sie warten können und wie viel operativen Aufwand Sie später erben.
Lasttests sind simulierte Anforderungen, die verwendet werden, um Antwortzeiten, Durchsatz, Fehlerverhalten und die allgemeine Systemstabilität bei gleichzeitiger Nutzung zu bewerten. In der Praxis beantworten gute Lasttests sehr praktische Fragen. Wird die Authentifizierung bei Spitzenanmeldungen zusammenbrechen? Wird die Ratenbegrenzung korrekt funktionieren? Wird ein regionaler Checkout-Prozess langsamer, wenn eine Kampagne Benutzer gleichzeitig aus mehreren Ländern sendet?
Die richtigen Vergleichspunkte sind einfach. Achten Sie auf das Skriptmodell, die Protokollunterstützung, die Optionen für verteilte Ausführung, die Qualität der Berichterstattung, den Preisansatz, die Wartungsbelastung und ob das Tool verantwortungsvolles Geo-Testing unterstützen kann, wenn der Standort wichtig ist.
Dieser letzte Punkt wird oft missverstanden. Mobile, Wohn- und Rechenzentrumsproxies lösen unterschiedliche Probleme mit Ursprung-IP und Standort-Tests. Sie sind keine Lastgeneratoren und keine Browsersimulatoren. Verwenden Sie sie nur, wenn der Anwendungsfluss von Geografie, ASN oder Netzwerkidentität abhängt. Wenn Sie nur die Kapazität der API validieren, fügen sie oft unnötiges Rauschen hinzu.
1. Apache JMeter
Apache JMeter bleibt die Standardantwort, wenn ein Team eine breite Protokollabdeckung ohne Lizenzprobleme benötigt. Apache beschreibt es als eine 100% reine Java-Anwendung, die entwickelt wurde, um funktionales Verhalten zu testen und die Leistung zu messen, was erklärt, warum es immer noch gut zu protokollintensiven Backends und wiederverwendbaren CI-Jobs passt. Es ist besonders nützlich, wenn ein Team APIs, Datenbanken, Warteschlangen und ältere Dienstmuster von einem Ort aus testen muss.
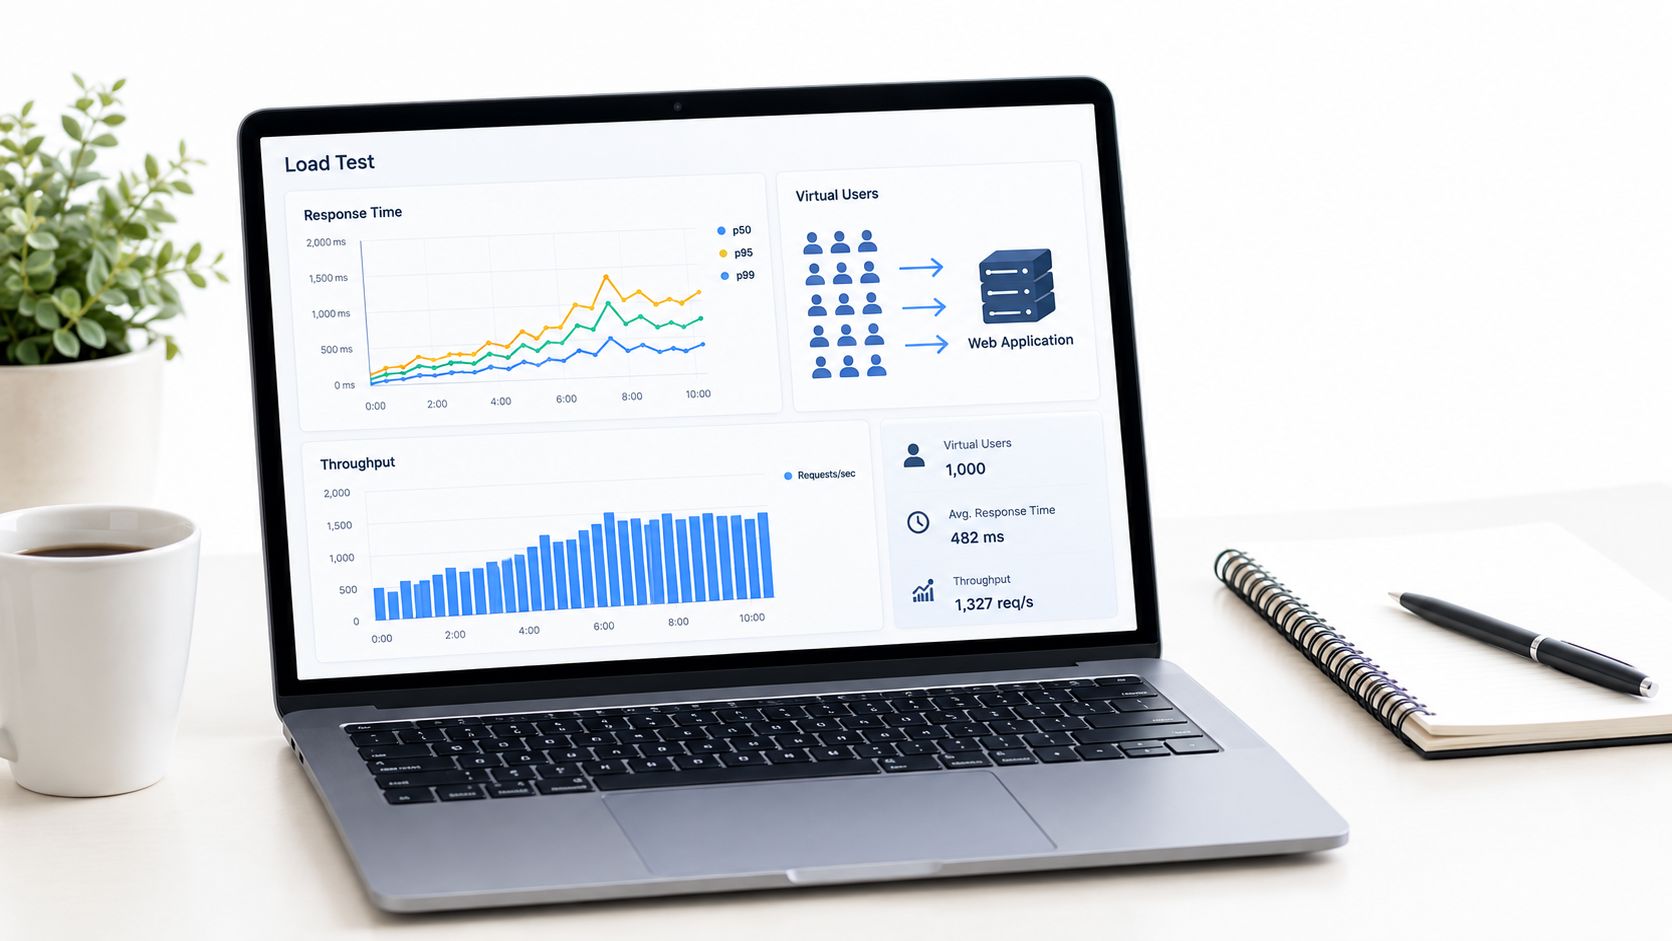
Ein häufiges Muster ist ein QA-Team, das die Kontoanmeldung, das Zurücksetzen des Passworts und die Sitzungsverwaltung vor einem Start validiert. Ein anderes ist ein Affiliate- oder Wachstumsteam, das einen Landing-Page-API-Pfad vor einem Anstieg des bezahlten Verkehrs auf Druck testet. JMeter funktioniert hier gut, weil Sie klein anfangen, Testelemente wiederverwenden und Assertions hinzufügen können, ohne das gesamte Testgerüst neu zu erstellen.
Wo JMeter am besten passt
JMeter ist am stärksten, wenn die Testoberfläche breiter ist als einfaches HTTP.
- Multi-Protokoll-Validierung: Es eignet sich für Teams, die Web-Endpunkte, JDBC-gestützte Flüsse oder Dienstintegrationen in einem Projekt testen.
- Skriptbare Wiederholbarkeit: Die CLI-Ausführung erleichtert es, geplante Überprüfungen in CI/CD durchzuführen, nachdem der Testplan stabil ist.
- Niedrige Einstiegskosten: Open Source ist wichtig, wenn ein Team viele Wiederholungen benötigt und keine Beschaffung einbeziehen möchte.
Praktische Regel: Beginnen Sie mit einer Basislinie und steigern Sie allmählich. Plötzliche Spitzen sind nützlich für Stresstests, aber sie sind ein schlechter erster Versuch, um normales Verhalten zu verstehen.
Es hilft auch, die Zielverzögerung von Netzwerkpfadproblemen zu trennen. Bevor Sie die App beschuldigen, überprüfen Sie die Route, das DNS-Verhalten und den Proxy-Pfad, wenn Sie einen verwenden. Ein einfacher Proxy-Geschwindigkeitstest-Workflow ist oft ausreichend, um Rauschen in der Testumgebung zu erfassen, bevor es Ihre Ergebnisse verunreinigt.
Der Nachteil von JMeter ist die Wartung. Die Korrelation kann chaotisch werden, wenn Tokens, dynamische IDs und verkettete Zustände überall vorhanden sind. Es ist immer noch eines der praktischsten Lasttest-Tools, belohnt jedoch Teams, die Testpläne wie Vermögenswerte behandeln und nicht als wegwerfbare Skripte.
2. Gatling
Gatling passt besser, wenn Entwickler möchten, dass Lasttests sich wie Anwendungs-Code verhalten. Sie definieren Szenarien im Code, committen sie in die Versionskontrolle, überprüfen Änderungen in Pull-Requests und führen sie in Pipelines aus. Dieser Workflow ist wichtig, wenn Leistungstests mit dem Dienst zusammenwachsen müssen, anstatt von einer separaten QA-Insel besessen zu werden.
Für SaaS-Onboarding, Checkout-Reisen oder Ad-Verifizierungs-APIs mit bedingter Logik fühlt sich Gatling normalerweise sauberer an als ein GUI-gesteuertes Tool. Mehrstufige Flüsse sind einfacher zu lesen, wenn jede Anfrage, Pause, Futter und Assertion im Code neben dem Rest des Szenarios steht. Teams, die Wert auf realistische Geschwindigkeiten legen, profitieren auch von expliziten Denkzeiten und verzweigten Logiken.
Was Gatling richtig macht
Der größte Vorteil ist die Wartbarkeit bei Änderungen. Wenn sich Ihr Authentifizierungsfluss in jedem Sprint ändert, altert Code normalerweise besser als aufgezeichnete Skripte.
- Szenariolesbarkeit: Futter, verkettete Anfragen und Assertions machen geschäftskritische Pfade einfacher zu modellieren.
- Entwickler-Workflow: Testcode lebt in Git, sodass Leistungskontrollen mit Release-Branches verschoben werden können.
- Berichterstattung für Stakeholder: Gatlings Berichte sind normalerweise einfacher mit Nicht-Spezialisten zu teilen als rohe Protokolle oder CSV-Exporte.
Ein praktischer Anwendungsfall ist die Validierung der regionalen Anzeigenauslieferung. Ein Ad-Verifizierungsteam muss möglicherweise Impression-Tracking, Landing-Redirects und Callback-Protokollierung simulieren, während die Sitzungslogik erhalten bleibt. Gatling kann das gut modellieren, aber die Geo-Ebene sollte vom Lastmodell getrennt bleiben. Fügen Sie die Proxy-Rotation nur hinzu, wenn das regionale Antwortverhalten Teil des Testziels ist.
Der Kompromiss ist offensichtlich. Gatling ist weniger benutzerfreundlich für Teams, die eine Point-and-Click-Autorisierung wünschen, und es ist nicht die erste Wahl, wenn die Protokolldiversität wichtiger ist als die Ergonomie für Entwickler. Aber für Code-first-API- und Web-Workflows ist es eine der saubereren Optionen.
3. LoadRunner
LoadRunner gehört zur Kategorie von Tools, die Sie wählen, weil das System, das getestet wird, kompliziert ist, nicht weil die Einrichtung leichtgewichtig ist. Es wird normalerweise eingesetzt, wenn ein Unternehmen Aufzeichnung, Wiedergabe, Analytik und tiefere Unternehmensdiagnosen in einer Plattform benötigt. Das gilt oft für Finanzsysteme, Telekommunikationsauthentifizierungsflüsse und große Einzelhandelsstacks mit vielen beweglichen Teilen.
Die Anziehungskraft liegt in der Breite. Wenn Skripte Korrelation, Parametrisierung, Transaktionsverarbeitung und koordinierte Überwachung über App- und Infrastruktur-Ebenen benötigen, kann LoadRunner eine disziplinierte Leistungspraktik unterstützen. Teams verwenden es oft für Systeme, bei denen ein fehlgeschlagener Test direkte Geschäftskosten hat, wie z.B. Zahlungsorchestrierung oder Hochvolumen-Anmeldefenster.
Wann LoadRunner seine Komplexität verdient
Dieses Tool macht mehr Sinn, wenn die Umgebung selbst teuer und politisch sensibel ist. In diesem Umfeld können mehr Kontrolle und mehr Analytik die Einrichtungskosten wert sein.
- Aufgezeichnete Workflows: Nützlich für Teams, die Interaktionen erfassen und verfeinern müssen, anstatt alles manuell zu codieren.
- Korrelationsträchtige Anwendungen: Besser geeignet für Flüsse mit dynamischen Tokens, Sitzungszuständen und brüchigem Wiedergabeverhalten.
- Ausrichtung an der Unternehmensbeobachtbarkeit: Stärker, wenn Leistungstechniker Lastereignisse mit serverseitiger Telemetrie abgleichen müssen.
Die besten LoadRunner-Projekte streben nicht zuerst nach maximalen virtuellen Benutzern. Sie sichern realistische Transaktionen, dynamische Wertverarbeitung und Überwachungsabdeckung, bevor sie skalieren.
Für geoabhängige Validierungen gilt die gleiche Warnung wie bei jeder Unternehmensplattform. Verwenden Sie keine Proxies nur, weil die Produktseite „global“ sagt. Verwenden Sie sie, wenn Region, Carrier-Pfad oder IP-Identität das Anwendungsverhalten ändern. Andernfalls können sie verwischen, ob Sie die App oder das Netzwerk darum herum testen.
4. Locust
Locust ist das, wonach viele Python-Teams greifen, wenn sie Geschwindigkeit, Flexibilität und sehr wenig Zeremonie wollen. Sie schreiben das Benutzerverhalten in Python, führen es lokal oder im verteilten Modus aus und iterieren schnell. Diese Einfachheit ist der Grund, warum es gut für Startups, interne Plattformteams und API-intensive Dienste funktioniert, in denen Entwickler bereits in Python arbeiten.
Eine Plattform zur Verwaltung sozialer Medien ist ein gutes Beispiel. Wenn das Team die gleichzeitige Handhabung von Anmeldungen, Sitzungsaktualisierungen, Aufgabenabfragen und Webhook-Callbacks testen muss, kann Locust diese Logik ohne viel Framework-Overhead ausdrücken. Das Gleiche gilt für Marktforschungs-Pipelines oder Klickverfolgungsdienste, die wiederholte Regressionstests in CI benötigen.
Warum Python-Teams Locust mögen
Locust gewinnt in der Regel durch Vertrautheit, nicht durch Funktionsüberladung.
- Reiner Python-Testcode: Keine separate DSL zu lernen.
- Schnelle Iteration: Es ist einfach, Testdaten, benutzerdefinierte Authentifizierungslogik oder Hilfsbibliotheken auszutauschen.
- Verteilte Ausführungen: Horizontale Skalierung ist unkompliziert, sobald die Szenarien stabil sind.
Ein praktisches Muster besteht darin, Klassen von Benutzern zu modellieren, anstatt einen generischen Ansturm von Anfragen zu erzeugen. Ein Benutzertyp kann sich anmelden und Daten lesen. Ein anderer kann Datensätze erstellen. Ein dritter kann Statusendpunkte abfragen. Das gibt Ihnen eine realistischere Verkehrsmixtur, als einen Endpunkt zu hammern, nur weil es einfach ist.
Locust funktioniert auch gut mit Origin-IP-Tests, wenn nötig. Wenn ein Team regionale Ratenbegrenzungen oder geo-gesperrte Antworten überprüft, können mobile 4G-Proxys auf der Anfrageebene hinzugefügt werden. Halten Sie den Zweck einfach. Locust sollte weiterhin das Verhalten der Anwendung messen und nicht als vage "Browser-Ersatz" dienen.
Sein schwächster Punkt ist die Breite der Protokolle direkt nach dem Auspacken. Wenn Ihr Team viele nicht-HTTP-Workflows benötigt, ohne Adapter zu erstellen, wird ein anderes Tool in der Regel schneller ans Ziel führen.
5. K6
K6 ist eine der saubersten Lösungen für DevOps-lastige Teams, die möchten, dass Leistungstests wie jede andere automatisierte Überprüfung ablaufen. Tests werden in JavaScript geschrieben und von einer Go-basierten Engine ausgeführt, was das Autorisierungsmodell für viele Web- und Plattformingenieure zugänglich macht. Wenn das Ziel ist: "Führen Sie dies bei jedem Commit aus, schlagen Sie den Build bei Überschreitungen der Schwellenwerte fehl", steht K6 normalerweise ganz oben auf der Shortlist.
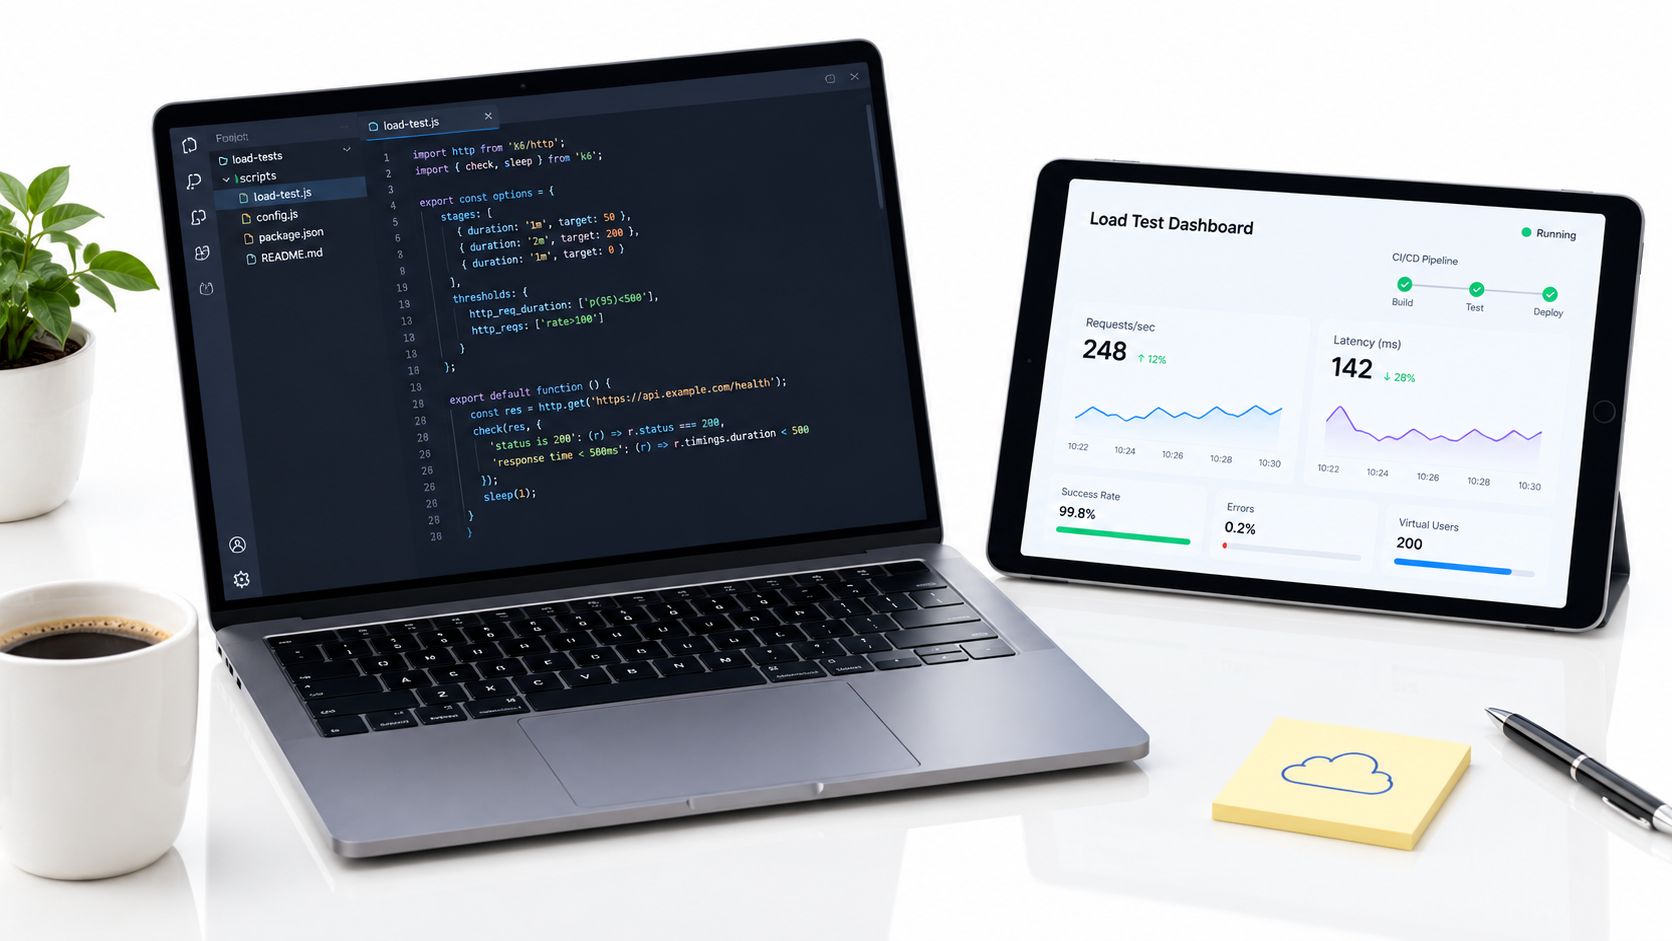
Es funktioniert besonders gut für API-Verträge, die sowohl Korrektheit als auch Leistungsschwellen benötigen. Eine Marketing-Automatisierungsplattform könnte beispielsweise Tracking-Pixelaufrufe, Ereignisaufnahme und Callback-APIs vor jedem Deployment validieren. K6 hält das nahe an normalen Ingenieur-Workflows.
Wo K6 am stärksten ist
K6 glänzt, wenn Testcode, CI und Beobachtbarkeit alle aufeinander abgestimmt sein müssen.
- JavaScript-Scripting: Vertraut für Teams, die bereits Frontend- oder Node-basierte Dienste entwickeln.
- Schwellenwertgesteuerte Automatisierung: Nützlich, wenn Freigabebeschlüsse von klaren Pass- oder Fehlbedingungen abhängen.
- Cloud- und lokale Ausführungsoptionen: Gut für Teams, die klein anfangen und später expandieren.
Eine unabhängige Marktschätzung projiziert das Segment der Leistungstest-Tools auf 1,87 Milliarden USD im Jahr 2026 und 3,59 Milliarden USD bis 2031, mit einer CAGR von 13,97%. Eine andere Schätzung aus derselben Quelle platziert den breiteren Markt bei 1,6 Milliarden USD im Jahr 2024 und prognostiziert 17,0 Milliarden USD bis 2034, wobei Lasttests 45,2% des Testtypsegments ausmachen. Praktisch gesehen passen Tools wie K6 in den breiteren Wandel hin zu kontinuierlicher Validierung innerhalb von DevOps, nicht zu gelegentlichen Benchmark-Übungen.
K6 ist weniger attraktiv, wenn Sie eine breite Unterstützung für Legacy-Protokolle benötigen. Es ist auch nicht der Ort, an dem ich mit einem nicht-technischen QA-Team beginnen würde, das visuelle Autorisierung wünscht. Aber für moderne API-Workflows ist es effizient und einfach zu operationalisieren.
6. Neoload
Neoload ist die Art von Tool, die Teams wählen, wenn sie Unternehmensfunktionen wünschen, ohne alle in die codebasierte Autorisierung zu drängen. Es passt oft besser zu gemischten Teams, in denen QA, Performance Engineering und Plattformbetrieb alle Sichtbarkeit in dieselben Tests benötigen. Die Aufzeichnung von Workflows und die Analyse von Regressionen können schneller sein, wenn die Werkzeuge mehr von der Einrichtungsarbeit für Sie erledigen.
Das ist wichtig in Bereichen wie der digitalen Bankeneinführung, der Validierung von Streaming-Plattformfreigaben oder Reisebuchungsmaschinen mit vielen Zuständen und Drittanbieteraufrufen. In diesen Umgebungen ist ein Testszenario, das Veränderungen übersteht, wertvoller als ein Skript, das am ersten Tag elegant aussah.
Beste Verwendung für Neoload
Neoload funktioniert tendenziell am besten, wenn Protokolltiefe und Diagnosen wichtiger sind als die Flexibilität von Open Source.
- Workflow-Erfassung: Nützlich für mehrstufige Reisen mit dynamischen Sitzungsdaten.
- Cross-Team-Nutzbarkeit: Einfacher über QA und Engineering zu verbreiten als einige codebasierte Tools.
- Regressionsanalyse: Besser geeignet für wiederholte Testzyklen als einmalige Benchmark-Läufe.
Viele Teams unterschätzen den Unterschied zwischen einmaligem Stresstest und der Skalierung einer wiederholbaren Leistungspraktik. Hier hilft ein disziplinierter Ansatz für Skalierungstestmethoden. Sie benötigen geplante Laststufen, klare Passbedingungen und genügend Beobachtbarkeit, um zu wissen, ob Fehler aus dem Code, der Infrastruktur oder der Abhängigkeitskette stammen.
Neoload ist nicht die schlankeste Option für ein Startup, das eine einfache REST-API validiert. Aber wenn Sie breite Benutzerreisen, paketierte Anwendungen oder infrastruktursensitive Systeme testen, kann es Zeit sparen, die sonst in die Skriptreparatur und Ergebnisinterpretation fließen würde.
7. Artillery
Artillery ist eine praktische Option für Node.js-Teams und API-Programme, die etwas Leichteres als eine schwergewichtige Unternehmenssuite möchten. YAML-Szenarien machen einfache Tests schnell zu schreiben, und JavaScript-Hooks fügen Flexibilität hinzu, wenn ein Ablauf dynamische Werte, benutzerdefinierte Einrichtung oder Antwortvalidierung benötigt. Diese Kombination ist nützlich für Feature-Branches, Service-Level-Checks und wiederholte Leistungsschwellen in CI.
Eine Martech-Plattform ist eine gute Wahl. Ein Team könnte das Protokollieren von Impressionen und die Ereignisaufnahme in jedem Branch validieren. Ein anderes könnte eine regionale Anmeldeschnittstelle vor einem Kampagnenstart testen. Artillery hält diese Arbeit nahe am bestehenden JavaScript-Stack.
Warum Teams Artillery wählen
Artillery geht weniger um breite Protokollambitionen und mehr um Workflow-Geschwindigkeit.
- YAML für gängige Szenarien: Gut, um nützliche Tests schnell zum Laufen zu bringen.
- JavaScript-Erweiterbarkeit: Hilfreich, wenn einfache Anfrageketten zustandsbehaftete Abläufe werden.
- Microservice-Orientierung: Funktioniert gut für HTTP-zentrierte Systeme, die sich häufig ändern.
"Halten Sie das Testskript einfacher als den Dienst, den Sie testen." Wenn Ihr Artillery-Szenario beginnt, Ihren gesamten Anwendungszustandsautomaten nachzubilden, wird der Test zum Wartungsproblem.
Wenn der Standort wichtig ist, sollten Routenentscheidungen explizit bleiben. Wenn Sie überprüfen, wie eine Kampagne aus verschiedenen Regionen ankommt oder ob eine Edge-Regel je nach Ursprung unterschiedlich funktioniert, kann eine Lastenausgleichs-Proxy-Einrichtung helfen, Verkehrswege zu strukturieren. Aber das ersetzt immer noch nicht die echte verteilte Lastgenerierung. Es ändert nur, woher die Anfragen zu kommen scheinen.
Artillery ist nicht die beste Antwort für tiefgehende Unternehmensprotokollbedürfnisse. Für schnelllebige HTTP-Dienste ist es jedoch leicht zu rechtfertigen.
8. BlazeMeter
BlazeMeter spricht Teams an, die eine verteilte Ausführung wünschen, ohne die gesamte Infrastruktur selbst zu betreiben und zu warten. Es ist besonders attraktiv, wenn ein Unternehmen bereits Skriptressourcen hat und eine verwaltete Möglichkeit benötigt, diese aus mehreren Regionen auszuführen, Ergebnisse zu sammeln und sie über Teams hinweg zu teilen.
Dieses Modell passt zu E-Commerce-Starts, Validierungen von Fintech-Freigaben und Kapazitätsprüfungen von Werbenetzwerken, bei denen das Team Skalierung wünscht, aber nicht seine Zeit mit dem Betrieb von Lastgeneratoren verbringen möchte. Die verwaltete Ausführung kann auch interne Reibungen reduzieren, da die Testumgebung einfacher zu standardisieren wird.
Verwaltete Ausführung ohne den Grid-Aufbau
BlazeMeter ist nützlich, wenn das Infrastrukturmanagement der Teil ist, den Ihr Team vermeiden möchte.
- Cloud-basierte Skalierung: Besser für Organisationen, die keine verteilten Generatoren warten möchten.
- Gemeinsame Berichterstattung: Einfacher, Ergebnisse über Engineering, QA und Betrieb zu kommunizieren.
- Skriptportabilität: Hilfreich für Teams, die bestehende Leistungspraktiken erweitern, anstatt von vorne zu beginnen.
Ein zweites praktisches Problem ist die Kostenstruktur. Unabhängige Berichterstattung für 2026 weist darauf hin, dass Grafana Cloud ein kostenloses Kontingent von 500 VUh anbietet, während Locust und JMeter in jeder Größenordnung kostenlos bleiben. Dieselbe Quelle sagt, dass der Markt voraussichtlich von 2,8 Milliarden USD im Jahr 2025 auf 7,1 Milliarden USD bis 2034 bei einer CAGR von 10,9% wachsen wird und beschreibt die Nachfrage von KMU als das am schnellsten wachsende Segment. Die Lektion ist nicht kostenlos versus bezahlt. Es ist, dass wiederholte Ausführung, Generatorinfrastruktur, Skriptingzeit und Integrationsaufwand alle als ein System bepreist werden sollten.
BlazeMeter macht Sinn, wenn die verwaltete Verteilung der Engpass ist. Wenn Ihr echtes Problem schwaches Testdesign oder schlechte Beobachtbarkeit ist, wird ein Cloud-Control-Plane das nicht beheben.
9. WebLOAD
WebLOAD hat eine der klareren historischen Linien in dieser Kategorie. Es wurde erstmals im August 1997 eingeführt, und seine dokumentierte Versionsgeschichte umfasst mehr als 20 Veröffentlichungen, mit Meilensteinen wie Cloud-Lasttests im Jahr 2012, mobiler Unterstützung und IPv6 im Jahr 2013, Jenkins-Integration im Jahr 2013 und WebSockets-Tests im Jahr 2014, wie in WebLOADs dokumentierter Geschichte zusammengefasst. Dieser Zeitrahmen ist wichtig, weil er zeigt, wie sich Lasttest-Tools von einfachen HTTP-Stresstests zu umfassenderen Plattformen entwickelt haben, die mit Cloud, CI/CD, Mobilgeräten und modernen Protokollen verbunden sind.
Für Praktiker ist WebLOAD interessant, wenn die Umgebung browserähnliche Workflows, APIs und umfassende Unternehmensanforderungen mischt. Einzelhandelskassen, Patientenportale und Online-Banking-Workflows fallen oft in diese Kategorie, da die Tests sowohl Skriptflexibilität als auch viel diagnostischen Kontext benötigen.
Warum WebLOAD weiterhin wichtig ist
Langfristig erfolgreiche Tools überleben, weil sie Probleme mit der Skriptwartung und dem Teamworkflow lösen, nicht weil sie die auffälligste Benutzeroberfläche haben.
- Hybrides Betriebsmodell: Nützlich für Teams, die eine IDE und Cloud-Ausführungsoptionen benötigen.
- Unterstützung komplexer Abläufe: Besser geeignet für AJAX-intensive oder zustandsbehaftete Anwendungswege.
- Betriebliche Reife: Integrationen wie CI-Support sind wichtiger als Marketing, sobald Tests Routine werden.
Ein praktischer Hinweis. WebLOAD ist oft am besten, wenn ein Leistungsteam mehr Struktur möchte, als Open-Source-Frameworks typischerweise bieten, aber nicht jede Komponente der Testumgebung selbst aufbauen möchte. Es ist weniger überzeugend für ein kleines Team mit einer API und einer starken Code-first-Kultur.
10. Taurus
Taurus ist weniger eine Lastmaschine als eine vereinheitlichende Schicht. Das macht es wertvoll. Wenn ein Team JMeter verwendet, ein anderes Locust und ein drittes die CI-Ausführung standardisieren möchte, ohne eine Neuschreibung zu erzwingen, kann Taurus das durch YAML-gesteuerte Konfiguration und Ergebnisverarbeitung glätten.
Das ist in Unternehmen nützlich, aber auch in kleineren Organisationen, in denen sich Tool-Sprawl natürlich entwickelt hat. Ein Wachstumsteam hat möglicherweise eine veraltete JMeter-Suite für Kampagnenendpunkte, während ein Backend-Team an anderer Stelle Python-basierte Prüfungen durchführt. Taurus gibt beiden Gruppen eine Möglichkeit, sich betrieblich zu konvergieren, bevor sie sich technisch konvergieren.
Wo Taurus Sinn macht
Taurus ist eine praktische Wahl, wenn Standardisierung dringender ist als Ersatz.
- Vereinheitlichte Ausführungsschicht: Hilfreich für Organisationen mit mehreren Engines in aktiver Nutzung.
- Einfachere Einarbeitung: Neue Mitwirkende können mit YAML beginnen, anstatt alle nativen Syntaxen auf einmal zu lernen.
- Unterstützung bei der Migration: Nützlich, wenn Teams Engines vergleichen oder schrittweise die Verantwortung übertragen.
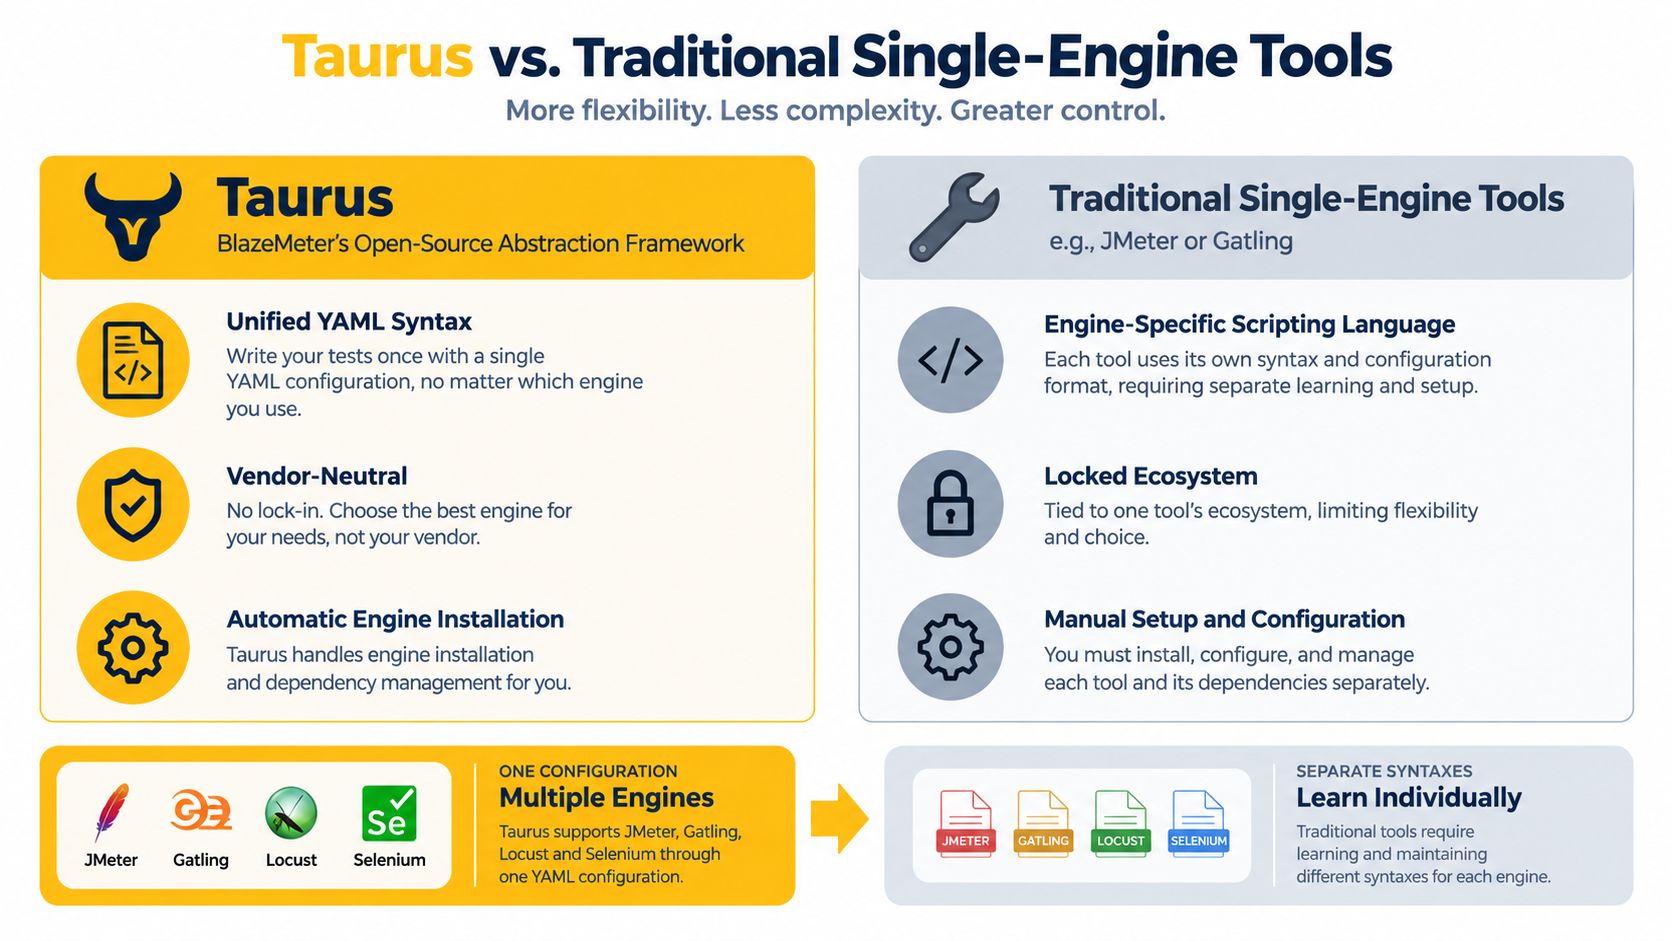
Ein Marktsignal unterstützt, warum Abstraktionsschichten wichtig sind. Unabhängige Adoptionsdaten zeigen, dass mehr als 9.200 Unternehmen Performance- und Lasttest-Tools verwenden, und JMeter allein macht etwa 56,30 % des verfolgten Marktes aus, mit 5.180 Kunden, laut der Adoptionszusammenfassung, die in dieser Marktübersicht zitiert wird. Einfach ausgedrückt, viele Teams haben bereits irgendwo JMeter. Taurus hilft, wenn das Ziel darin besteht, diese Realität zu organisieren, anstatt vorzugeben, dass jeder gleichzeitig umschaltet.
Es ist kein Allheilmittel. Wenn die zugrunde liegenden Skripte schwach sind, wird Taurus sie nicht stark machen. Aber es kann gemischte Tool-Umgebungen viel einfacher zu betreiben machen.
Top 10 Lasttest-Tools Vergleich
| Tool | Kernfunktionen | UX / Qualität (★) | Preis (💰) | Zielgruppe (👥) | Alleinstellungsmerkmale (✨ / 🏆) |
|---|---|---|---|---|---|
| Apache JMeter | Multi-Protokoll-Sampler (HTTP, FTP, JDBC, SOAP); verteiltes Testen; Plugins | ★★★★, ausgereifte Berichterstattung; steilere Lernkurve | 💰 Kostenlos, Open-Source | 👥 QA-Teams, Unternehmen, Tester, die Protokollbreite benötigen | ✨ Breite Protokollunterstützung & Plugin-Ökosystem; 🏆 große Community |
| Gatling | Scala DSL, realistisches Benutzer-Pacing, effiziente Last auf einer Maschine | ★★★★, code-first, großartig für Entwickler; schwieriger für Nicht-Programmierer | 💰 OSS kostenlos; Enterprise kostenpflichtig | 👥 Entwicklerteams, CI/CD, Performance-Ingenieure | ✨ Code-als-Tests für reproduzierbare Szenarien; hohe Effizienz |
| LoadRunner | VuGen-Aufzeichnung, 50+ Protokolle, serverseitige Überwachung & Nachverfolgung | ★★★★★, Unternehmensdiagnosen; komplexe Benutzeroberfläche | 💰 Premium-Enterprise-Lizenzierung | 👥 Große Unternehmen (Finanzen, Telekommunikation) | ✨ Tiefgehende Ursachenanalyse & Protokollabdeckung; 🏆 Unternehmensqualität |
| Locust | Python-basierte Szenarien, Web-UI, verteilte Arbeiter | ★★★★, sehr einfach für Python-Nutzer; schnelle Iteration | 💰 Kostenlos, Open-Source | 👥 Startups, Python-Teams, agile Tester | ✨ Einfache Python-Skripterstellung + Echtzeit-Websteuerung |
| K6 | JavaScript-Tests, Go-Engine, lokale/Cloud-Skalierung, Schwellenwerte | ★★★★, DevOps-freundlich, reibungslose CI-Integration | 💰 Kostenloses OSS + kostenpflichtige Cloud-Stufen | 👥 DevOps, JS-Entwickler, CI-Pipelines | ✨ JS-native Tests mit Cloud-Skalierung & Streaming-Metriken |
| Neoload | KI-unterstütztes Testdesign, ML-Anomalieerkennung, reichhaltige Integrationen | ★★★★★, KI-Einblicke; leistungsstark, aber komplex | 💰 Premium / Enterprise | 👥 Große Unternehmen, mobile & komplexe Systeme | ✨ KI-gesteuerte Korrelation & Optimierung; 🏆 fortgeschrittene Analyse |
| Artillery | YAML/JS-Testdefinitionen, WebSocket/SSE-Unterstützung, geringer Overhead | ★★★, schnell zu starten; weniger funktionsreich für Unternehmen | 💰 Kostenloses OSS; kostenpflichtige Optionen | 👥 Startups, Node.js-Teams, API-fokussierte Tester | ✨ YAML-first Einfachheit; einfache CI/CD-Nutzung |
| BlazeMeter | Cloud-Auto-Skalierung, JMeter-Kompatibilität, visuelles Skripting | ★★★★, null Infrastruktur; globale Lastgenerierung | 💰 Kostenpflichtig (nutzungsbasierte Cloud) | 👥 Teams, die verwaltete, großangelegte Tests benötigen | ✨ Verwaltete Skalierung + JMeter-Wiederverwendung; 🏆 einfache Einarbeitung für Nicht-Infrastruktur-Teams |
| WebLOAD | IDE + Cloud-Modi, Browseraufzeichnung, JS-ähnliches Skripting | ★★★★, starker Recorder; IDE-zentrierter Workflow | 💰 Premium-Enterprise-Preise | 👥 Unternehmen mit komplexen Webanwendungen | ✨ Genaues Browser-Recording & Transaktions-Durchdringung |
| Taurus | Vereinheitlichte YAML-Abstraktion für JMeter/Gatling/Locust/Selenium | ★★★, vereinfacht die Orchestrierung; fügt eine Abstraktionsschicht hinzu | 💰 Kostenlos, Open-Source | 👥 Organisationen, die über Tools standardisieren | ✨ Engine-unabhängiges YAML; mehrere Engines aus einer Konfiguration ausführen |
Verwandeln Sie die Shortlist in einen verantwortungsvollen Testplan
Die Auswahl des Tools wird einfacher, wenn Sie vom Workflow und nicht von der Marke ausgehen. Wählen Sie Apache JMeter, wenn Sie eine breite Protokollabdeckung und keine Lizenzkosten benötigen. Wählen Sie Gatling oder K6, wenn das Team code-first-Tests möchte, die sich natürlich in CI/CD einfügen. Verwenden Sie Locust oder Artillery, wenn die Ingenieurkultur stark auf Python oder Node.js ausgerichtet ist und das Ziel hauptsächlich HTTP- oder API-Verkehr ist. Greifen Sie zu LoadRunner, Neoload oder WebLOAD, wenn Unternehmensdiagnosen, Aufzeichnung oder breitere Protokollrealitäten wichtiger sind als minimalistische Tools. BlazeMeter passt zu verwalteter verteilter Ausführung. Taurus ist wichtig, wenn bereits mehrere Engines existieren und Sie eine betriebliche Schicht über ihnen benötigen.
Die wichtigere Entscheidung ist, wie Sie den Test durchführen. Beginnen Sie damit, das legitime Ziel zu definieren. Validieren Sie die Stabilität des Checkouts, die regionale Anzeigenauslieferung, die Resilienz der Kontoanmeldung, das Handling von API-Spitzen oder einen anderen konkreten Geschäftsweg. Beginnen Sie nicht mit „sehen, wie viel Verkehr es bewältigen kann.“ Das führt normalerweise zu lauten Daten und keiner nützlichen Entscheidung.
Verwenden Sie Staging, wann immer möglich, oder nutzen Sie genehmigte Produktionsfenster mit klarer Verantwortung und Rollback-Plänen. Stellen Sie zuerst eine Basislinie auf, und setzen Sie dann Pass- und Fail-Schwellenwerte für Latenz, Fehler und Durchsatz. Entscheiden Sie, welche Regionen wichtig sind. Eine geo-sensible Kampagne, ein lokalisierter Preisfluss oder eine länderspezifische Compliance-Reise können regionenbasiertes Testen rechtfertigen. Eine generische interne API ist in der Regel nicht geeignet.
Proxys gehören nur in die Teile des Plans, in denen sich die Herkunftsidentität auf das Systemverhalten auswirkt. Datacenter-IPs sind für viele Backend-Lastläufe in Ordnung und in der Regel die einfachste Option. Wohn-IPs sind nützlich, wenn Sie Verbraucher-ähnliche Ursprünge benötigen. Mobile Proxys lösen ein engeres Problem. Sie sind relevant, wenn Sie mobile netzwerkabhängige Erfahrungen, carrier-sensible Verhaltensweisen oder regionale Identitätsmuster validieren müssen, die sich von festem Breitband unterscheiden.
Diese Unterscheidung ist wichtig, da mobile 4G- und 5G-IPs schwieriger mit einfachen IP-Regeln zu blockieren sind. Anbieter platzieren viele Abonnenten hinter carrier-grade NAT, sodass eine mobile IP große Zahlen von echten Nutzern repräsentieren kann, was grobe IP-basierte Blockierungen riskant macht und Systeme stattdessen in Richtung Verhaltensdetektion drängt, wie in dieser Übersicht über carrier-grade NAT und mobile Proxy-Bereiche erklärt. Wenn Ihre App sich anders verhält für mobile Herkunfts-Traffic, ist das eine gültige QA-Variable. Wenn nicht, kann das Hinzufügen von mobilen IPs die Analyse nur komplizieren.
Das Gleiche gilt für Protokoll- und Sitzungsentscheidungen. HTTP(S)-Proxys sind in der Regel ausreichend für standardmäßigen Web-Traffic. SOCKS5 ist flexibler, wenn Sie ein breiteres Transport-Proxy-Modell benötigen, und Dienste bieten oft beides zusammen an, wie in dieser Übersicht über Proxy-Protokolle beschrieben. Entscheiden Sie dann, ob Sie Rotation oder Kontinuität benötigen. Rotierende Sitzungen wechseln häufig die IPs und eignen sich für hochvolumige Erfassungen oder breite Stichproben. Sticky-Sitzungen behalten die gleiche Ausgangs-IP für einen definierten Zeitraum, was besser für login-basierte Abläufe, Kontostände und jede Reise ist, die von der Sitzungs-Kontinuität abhängt, wie in diesem Leitfaden zu rotierenden und sticky Sitzungen umrissen.
Überwachen Sie das Anwendungsverhalten und die Proxy-Effekte separat. Das bedeutet, Antwortzeiten, Durchsatz und Fehler des Lastwerkzeugs zu verfolgen, während Sie auch beobachten, ob der Proxy-Pfad Latenz hinzufügt, Header ändert oder die geo Auflösung verändert. Dokumentieren Sie die Zustimmung, genehmigte Nutzungsfenster und die Nutzungsbedingungen, bevor Sie einen Test durchführen, der Drittanbieter-Plattformen oder öffentliche Eigenschaften berührt. Verantwortungsvolle Automatisierung hat immer einen geschäftlichen Zweck und explizite Leitplanken.
Wenn Ihr Team geoabhängige QA, regionale Kampagnenvalidierung, Marktforschung oder andere konforme, ursprungssensible Arbeitsabläufe benötigt, ist Evoproxy eine Option, die zusammen mit den Lasttest-Tools selbst bewertet werden kann. Der richtige Stack ist in der Regel eine Kombination: ein Tool zur Lastgenerierung, eine Überwachungsschicht zur Diagnose und ein Proxy-Ansatz nur dort, wo Geografie oder Netzwerkidentität in den Test gehören.
Wenn Sie französische mobile IPs für geoabhängige QA, Kampagnenvalidierung, Marktforschung oder Multi-Account-Workflow-Tests benötigen, bietet Evoproxy mobile 4G-Konnektivität, die für diese ursprungssensiblen Szenarien entwickelt wurde. Es ist wert, evaluiert zu werden, wenn Ihr Testplan von einer echten mobilen Netzwerkidentität abhängt, anstatt von generischem Datacenter-Traffic. Besuchen Sie Evoproxy, um zu sehen, ob seine mobilen 4G-Proxys zu Ihrem spezifischen Workflow passen.


